

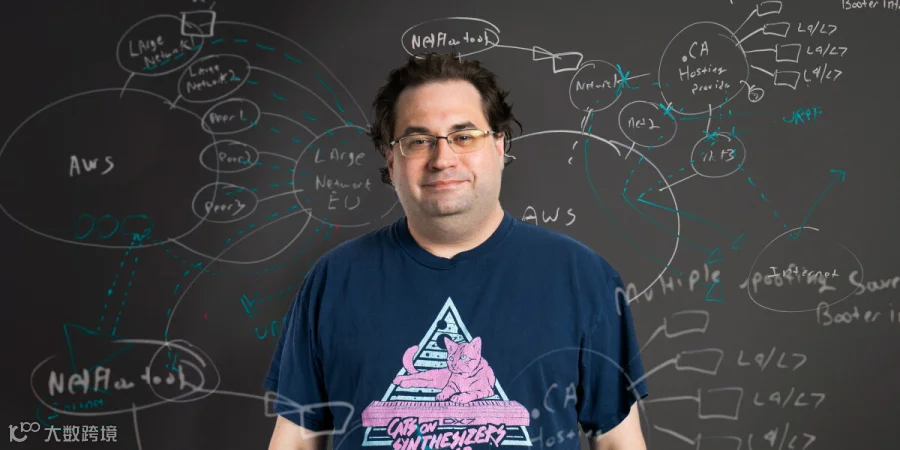
Tom Scholl 对两件事非常认真:1)互联网安全,2)猫。
在亚马逊云科技(AWS),这位杰出工程师的日常重心是互联网安全。他负责 AWS 全球网络骨干,通过追踪来自全球计算机系统的非法流量来源,有效阻断网络攻击。
正是肖尔的五只猫,在某种程度上激发了地下猫文化的兴起、痴迷于狗的亚马逊,以及他每天轮换的 100 多件猫图案 T 恤。(稍后详述。)
Scholl 如猫般的好奇心驱使他致力于保障互联网用户的安全。如果 AWS 在全球连接的大量网络中任何地方出现可疑情况,Scholl 就会排查异常流量激增的来源。鉴于截至 2024 年 3 月,AWS 在全球 184 个地点连接了近 5,000 个网络,他拥有独特的视角。
其中一些可疑的流量激增可能是互联网协议(IP)地址“欺骗”的迹象,即不良行为者冒充另一台计算机系统的数字互联网地址,以发起难以追踪的网络攻击。
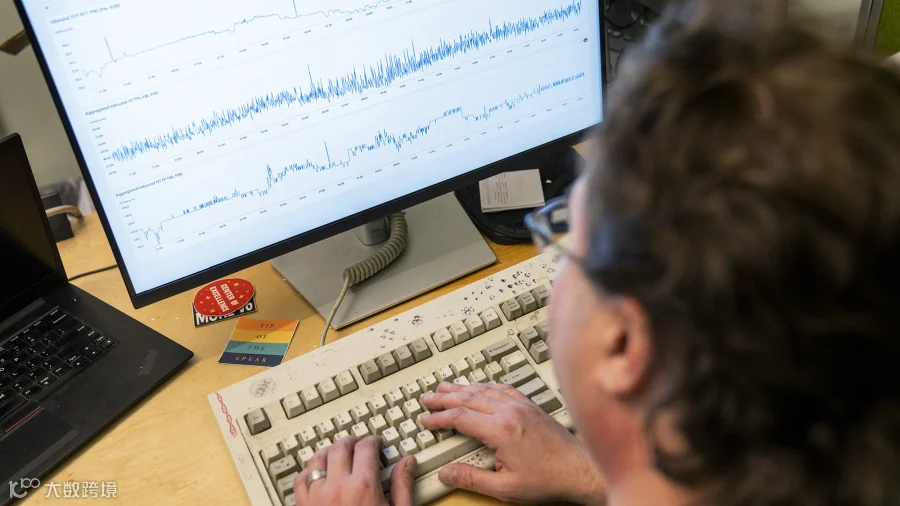
这些攻击与恶作剧电话非常相似:攻击者使用伪造的来电显示号码拨打大量用户,诱使受害者回拨,从而在大规模上造成线路拥堵。IP 欺骗可导致分布式拒绝服务(DDoS)攻击,通过欺骗系统使其误以为大量虚假流量来自某一特定来源,而实际上并非如此。当流量阻塞网站或应用程序时,可能会引发严重问题甚至更糟的后果。根据攻击规模的不同,DDoS 攻击对企业的影响可能十分严重,导致关键服务降级、生产力损失、高昂的修复成本以及声誉受损。
“这类网络攻击一直被视为无解的问题,”肖尔表示,“但通过与网络合作,尤其是那些覆盖范围较大的网络,你实际上可以深入调查,看清大量攻击的来源。”
根除这些作恶的伪造者有时就像一场永无止境的猫鼠游戏。但当肖尔扮演猫的角色时,老鼠就会被抓住。
猫鼠追逐
去年,当 Scholl 发现来自 AWS 直接连接的外部网络(称为“对等网络”)的欺骗活动增加时,就发生了这种情况。起初,Scholl 只能看到该网络内伪造流量的激增——但这一特定的对等方无法追踪流量的来源。
IP 欺骗攻击可能包含多个组成部分,但通常至少涉及以下三个方面:1) 实施恶意行为的 IP 欺骗者;2) 该恶意行为者能够建立基础设施的主机服务提供商;3) 允许欺骗行为扩散的上游网络。
“我们合作的一个网络一直在努力寻找欺骗流量的来源,而且看起来越来越多的 booter(由不法分子提供的按需 DDoS 攻击服务)在其背后设立据点,”Scholl 表示。
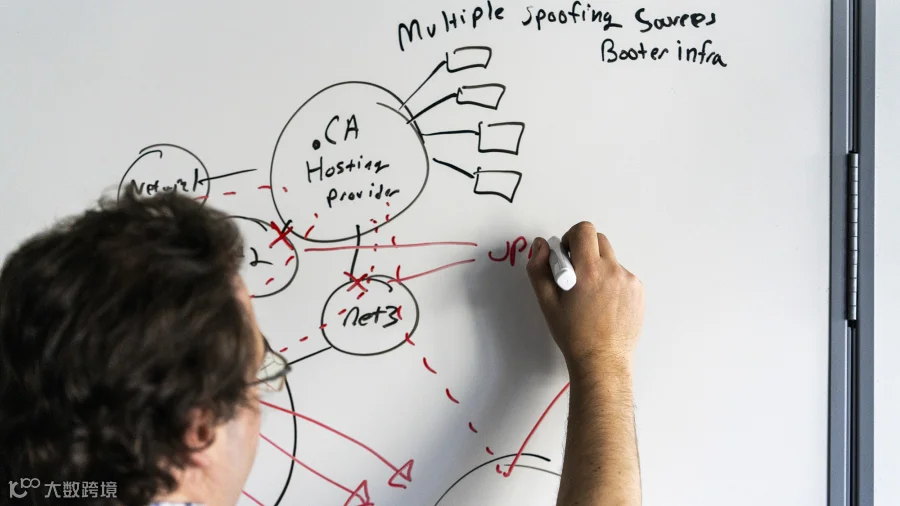
Scholl 根据流量来源判断,攻击者很可能来自加拿大某个特定地区的对等网络。即使掌握了这一信息,该网络仍难以确定是哪位客户发起了攻击。但当 Scholl 深入调查人们购买主机用于欺骗的渠道,并结合网络路径分析将范围缩小到某一城市时,他通过三角定位法锁定了他们可能使用的托管服务提供商。
事实证明,这家加拿大的互联网托管公司确实有大量攻击源自其用户。幸运的是,在 Scholl 帮助对等网络隔离出为这些恶意行为者提供服务的提供商后,部署了防火墙过滤规则,切断了其基础设施——攻击随即停止。
就 Scholl 所参与的猫鼠游戏而言,这是一次相对漫长的追踪,从头到尾历时一个多月。有时他的反欺骗案例只需几分钟就能破解,前提是对等网络能够快速响应。在复杂案件中,Scholl 甚至会用绘图方式梳理欺骗源及相关网络的细节,以厘清错综复杂的问题。
通过侦探式调查与外交手段解决曾经看似无解的问题
应对网络攻击并不总是需要这种高度介入的方式。基于 AWS 构建的应用程序受益于原生的 DDoS 防护能力,并且可以利用 AWS 服务和安全控制措施设计成对 DDoS 攻击具有极强韧性的系统。
所有进入 AWS 网络的客户流量都会经过 AWS Shield(一项托管式 DDoS 防护服务)进行清洗,该服务可自动解决系统中超过 99% 的 DDoS 攻击——每天处理数千起。剩余的 1% 则由全天候响应的团队进行处理。
这正是 Scholl 发挥作用的地方。专家表示,他在 AWS 的工作显著缓解了一个困扰互联网数十年的安全问题,影响着每一位在线用户。
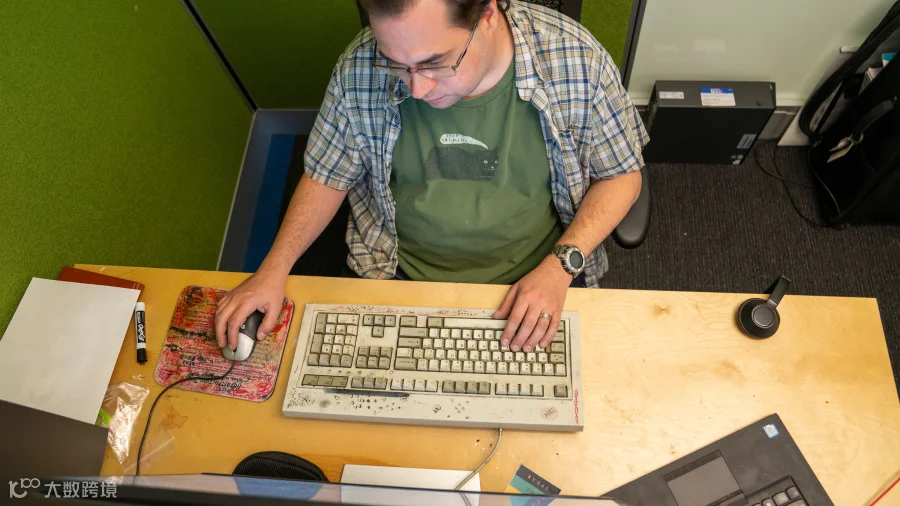
“应对 IP 欺骗是一项社区协作工作,许多人做出了贡献。Tom Scholl 的贡献远超大多数人,”剑桥大学学者、剑桥网络犯罪中心创始主任 Richard Clayton 博士表示,“20 年来,社区首次在应对欺骗问题上取得了实质性进展,而 Tom 以及 AWS 在这一成功中发挥了巨大作用。”
Scholl 认为身兼多职是他的职责所在。当 Scholl 识别出源自某公司网络的伪造流量,而该公司却不愿或迟迟不采取行动时,情况就会变得棘手。在这些场景中,他扮演外交官和教练的角色,说服对方采取正确行动,有时提供技术方案,或帮助他们对接合适的供应商,以便更轻松地实施修复措施。
该策略是他在 2021 年开始着手研究的,距离 IP 欺骗攻击首次激增已过去十多年。肖尔与其他网络运营商合作,后者会每周审查异常流量激增的报告,并将其追溯至原始——通常是欺诈性的——来源。
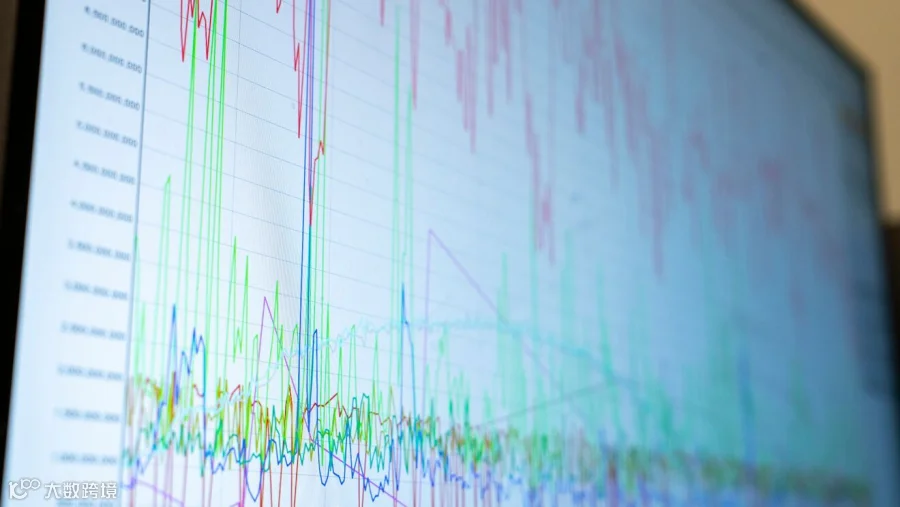
“报告确实很棒,但它们每周才发布一次,而我不想等到周日下午才采取行动,”肖尔在回顾他早期进行伪造检测工作时回忆道。“我现在就有数据了。我可以每天都运行这个分析,那为什么还要等呢?”
这种每天查看报告并与其他网络、客户和合作伙伴协作的日常习惯,一直延续至今。
为全世界的暴躁猫咪(以及人类)守护网络安全
Scholl 对威胁情报的实操方法颇具新意,鲜有人能像他这样充满热情地深入其中。他与他的团队正站在前沿 AWS 的 DDoS 缓解措施,这还包括检测僵尸网络(被恶意软件感染的计算机组成的网络),通过开放代理追踪 HTTP 请求洪水(攻击者用来隐藏其真实来源的一种手段),以及发现伪造 IP 流量的来源。
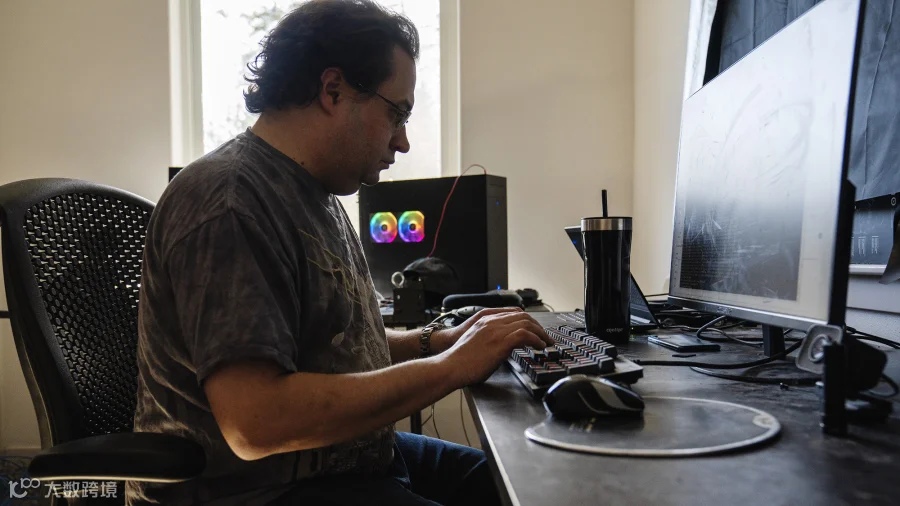
他经常在西雅图郊外的家庭办公室工作,身边总有他的猫——Piggu、Izzy、Vincent、Theo 和 Luke——陪伴。
Scholl 对顾客和猫咪的双重痴迷,体现在他在亚马逊工作的 13 年间参与开发的多个软件项目所使用的内部猫主题命名中,这些项目都被收录在一个“cat-alogue”(猫目录)里。同事和家人开始送他印有猫咪图案的 T 恤,如今他的工作服每天都是从他那超过 100 件的收藏中挑选出来的。
在某个阶段,亚马逊为那些展现出践行亚马逊“保持独特”能力的员工设立了一个以猫为主题的“喵奖”。是的,肖尔是获奖者之一。多年前,他甚至询问亚马逊的高管们是否考虑将公司的“带狗上班”政策扩展到包括猫咪。(没有发生这种情况,但汤姆现在仍会为此发笑。)
如果你想想互联网上众多著名的猫咪,以及必须保存并保护在 AWS 云中的猫主题数据量,Scholl 对这些数据的安全保护表现出浓厚兴趣也就不足为奇了。
“互联网上有许多猫咪,也有很多猫相关的梗图,”肖尔说。“在我看来,猫咪和互联网是天作之合。”
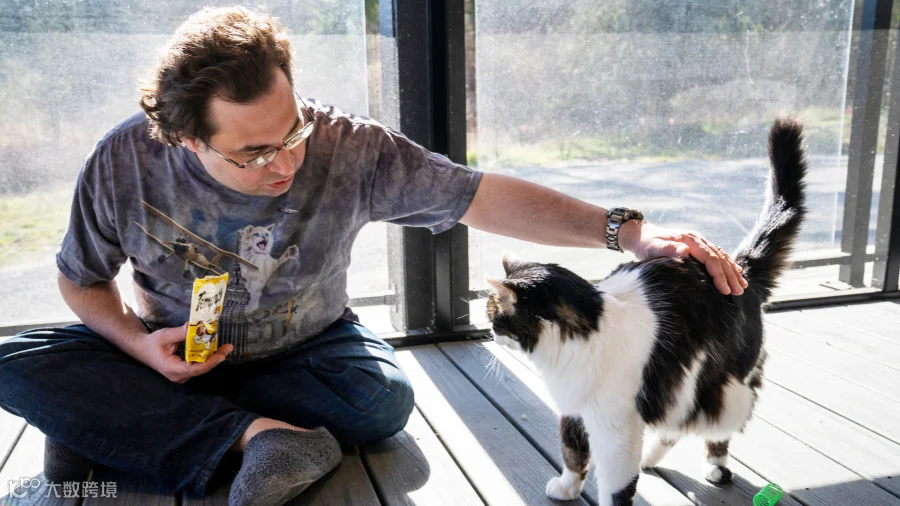
肖尔的举措只是亚马逊云科技(AWS)保护自身、客户以及整个互联网的方式之一——这些工作往往在幕后进行。了解更多关于 AWS 如何利用威胁情报在全球范围内保护客户和合作伙伴,同时不断提升全球网络安全标准的信息。