


如果你的储能系统已经具备远程运维、云平台监控、OTA 升级、VPP 接口,或者 EMS 可以下发调度指令,那么欧盟 CRA 就不再只是 IT 部门的话题。
它真正问的是一句话:你的 BMS、EMS、PCS、边缘网关和云平台,能不能证明自己从设计、交付到支持期内都具备可审计的网络安全能力?
对储能企业来说,CRA 不是“多做一张网安证书”,而是把联网储能产品纳入 CE 合规证据链。

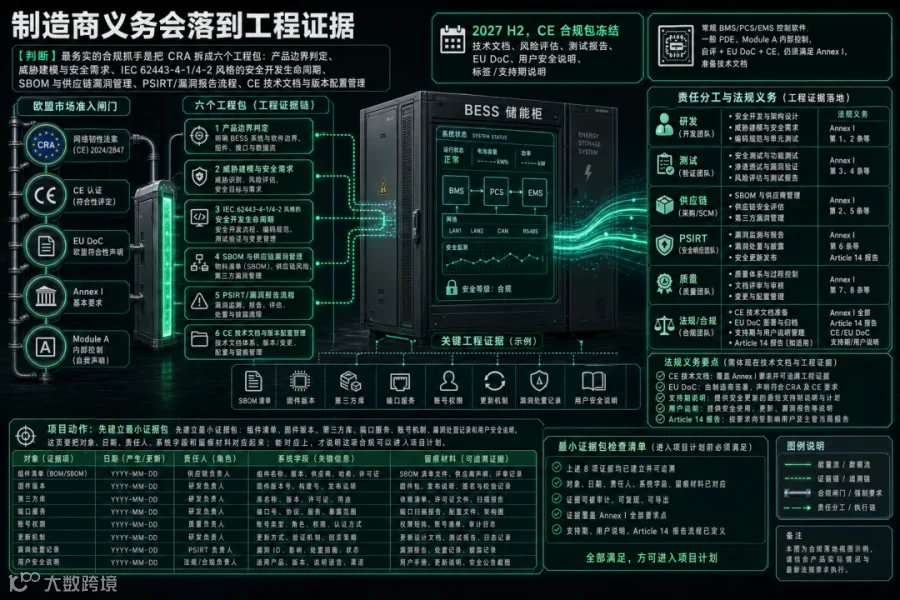
一、先划清产品边界
CRA 面向的是“带数字元素的产品”,也就是包含软件、硬件,以及在制造商责任下运行、且影响产品功能的远程数据处理方案。
放到储能项目里,重点不是问“这是不是电气设备”,而是问:
- BMS 是否有固件和通信接口?
- EMS 是否有本地控制和远程调度能力?
- PCS 是否接入监控、升级或运维平台?
- 边缘网关是否连接电表、PCS、BMS、云端和 VPP?
- 云平台是否承担告警、策略、控制或远程数据处理功能?
- OTA 是否影响现场运行安全?
只要这些模块存在直接或间接的数据连接,并影响产品功能、配置、更新或运行控制,就需要进入 CRA 边界评估。
这里最容易踩坑的是:电气安全、EMC、并网认证齐全,并不等于 CRA 证据齐全。未来欧盟客户和监管机构看的不只是设备能不能并网,还会看软件供应链、漏洞响应、访问控制、默认安全配置和更新机制是否可追溯。
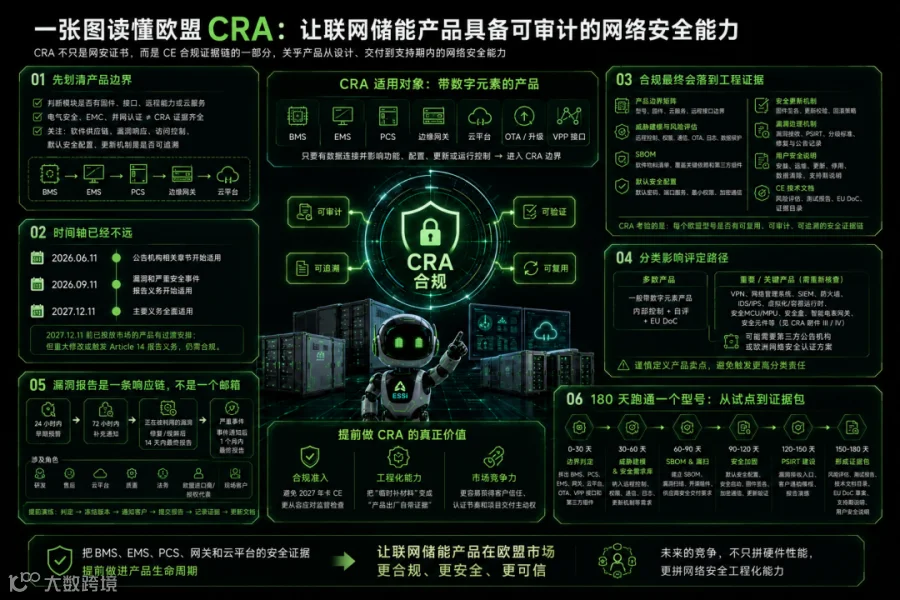
二、时间轴已经不远
CRA 已于 2024 年 12 月 10 日生效。按照欧盟委员会和 EUR-Lex 官方文本,关键节点有三个:
- 2026 年 6 月 11 日:公告机构相关章节开始适用。
- 2026 年 9 月 11 日:制造商关于正在被利用的漏洞和严重安全事件的报告义务开始适用。
- 2027 年 12 月 11 日:主要义务全面适用。
这意味着,储能企业不能等到 2027 年底再补材料。到了 2026 年 9 月,如果产品范围内出现“正在被利用的漏洞”或影响产品安全的严重事件,企业就需要具备报告、分级、缓解、客户通知和记录留存能力。
对 2027 年 12 月 11 日前已经投放市场的产品,CRA 有过渡安排;但如果之后发生重大修改,或者触发 Article 14 报告义务,仍然不能简单理解为“老产品完全无关”。

三、合规最终会落到工程证据
CRA 最难的地方,不是写一份制度,而是把制度变成研发和质量流程里自然生成的证据。
储能产品至少要准备这些核心材料:
- 产品边界矩阵:哪个型号、哪个固件、哪个云服务、哪个远程接口进入 CRA 范围。
- 威胁建模和风险评估:远程控制、账号权限、通信链路、OTA、日志、数据保护如何管控。
- SBOM:软件物料清单,至少覆盖关键依赖和第三方组件。
- 默认安全配置:默认密码、端口服务、远程访问、最小权限、加密通信。
- 安全更新机制:固件签名、更新校验、回滚策略、补丁发布记录。
- 漏洞处理机制:漏洞接收入口、PSIRT 流程、分级标准、修复和公告记录。
- 用户安全说明:安全安装、运维、更新、停用、数据清除和支持期说明。
- CE 技术文档:风险评估、测试报告、EU DoC、版本配置和证据目录。
一句话讲清楚:CRA 考验的不是企业有没有“安全意识”,而是每一个欧盟型号有没有可复用、可审计、可追溯的安全证据链。
四、分类会影响评定路径
多数常规联网储能控制产品,短期可以先按一般带数字元素产品准备内部控制、自评和 EU DoC。但这并不代表所有 EMS、网关、云控设备都只走同一路径。
如果产品的核心功能落入 CRA 附件 III 或附件 IV,例如 VPN、网络管理系统、SIEM、防火墙、IDS/IPS、虚拟化或容器运行时、带安全功能的 MCU/MPU、安全盒、智能电表网关或安全元件,就要重新核查是否属于重要或关键产品,是否需要第三方公告机构或欧洲网络安全认证方案。
这里有一个很现实的提醒:产品资料、销售话术和客户方案里,不要随意把“安全网关”“防火墙”“入侵检测”“网络管理中心”包装成核心卖点。只要对外这样定义,分类和证据责任可能随之变化。

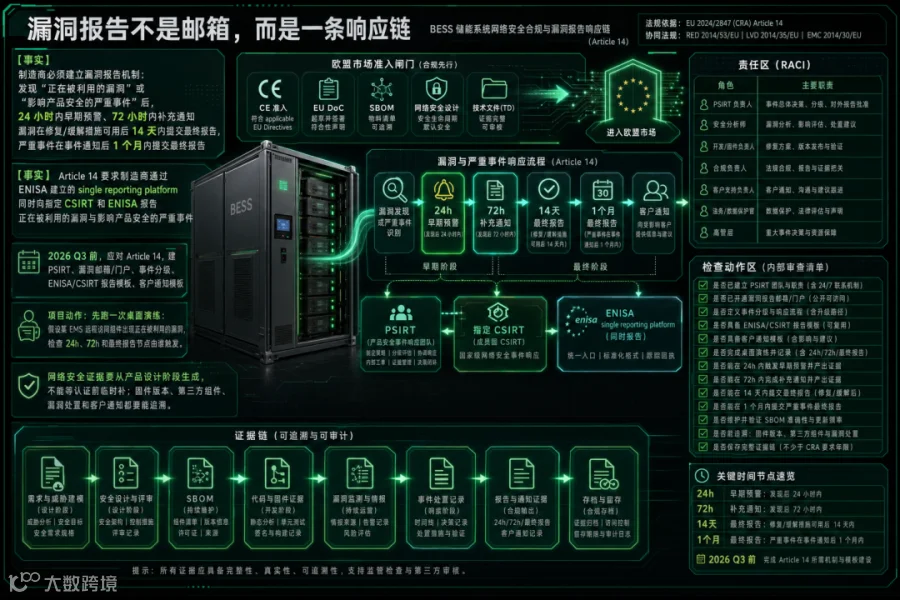
五、漏洞报告不是一个邮箱,而是一条响应链
CRA 要求制造商对正在被利用的漏洞和严重安全事件进行报告。核心节奏是:
- 24 小时内早期预警。
- 72 小时内补充通知。
- 正在被利用的漏洞,在修复或缓解措施可用后 14 天内提交最终报告。
- 严重事件,在事件通知后 1 个月内提交最终报告。
对储能项目来说,这不是安全团队一个人的事。EMS 远程访问组件出漏洞,可能同时牵动研发、售后、云平台、质量、法务、欧盟进口商或授权代表,以及现场客户。
所以,企业至少要提前演练一次:假设某 EMS 远程访问模块出现正在被利用的漏洞,谁判断严重性?谁冻结版本?谁通知客户?谁提交报告?谁记录修复证据?谁更新 CE 技术文档?
六、建议用 180 天先跑通一个型号
最务实的做法,是从一个欧盟主销型号开始试点。
- 前 30 天:完成 CRA 边界判定,拆出 BMS、PCS、EMS、网关、云平台、OTA、VPP 接口和第三方组件。
- 30-60 天:完成威胁建模和安全需求库,把远程控制、账号权限、通信、日志和更新机制纳入研发需求。
- 60-90 天:建立 SBOM、漏洞扫描、开源组件和供应商安全交付要求。
- 90-120 天:补齐默认安全配置、安全启动、固件签名、加密通信和更新验证。
- 120-150 天:建立 PSIRT、漏洞接收入口、客户通知模板和报告演练。
- 150-180 天:形成首个型号 CRA 证据包,包括风险评估、测试报告、技术文档目录、EU DoC 草案、支持期说明和用户安全说明。
真正值得提前做 CRA 的原因,不只是为了避免 2027 年卡 CE 准入,更是为了把“临时补材料”变成“产品出厂自带证据”。
未来的欧盟联网储能项目,拼的不只是电芯、PCS 效率和并网能力,也会拼网络安全工程化能力。
谁能把 BMS、EMS、PCS、网关和云平台的安全证据提前做进产品生命周期,谁就更容易拿到客户信任、认证节奏和项目交付主动权。

文章最后,用一张图帮你总结欧盟CRA的核心框架:
你们都开始准备了吗?评论区可以留言,我看看大家最关心哪一块,下一篇继续拆。
参考来源
- EUR-Lex:Regulation (EU) 2024/2847 Cyber Resilience Act
- European Commission:Cyber Resilience Act
- European Commission:CRA Reporting Obligations
- European Commission:CRA Implementation