本文为中国平安集团首席科学家肖京近日在“智能向善:AI治理的挑战与路径”专题研讨会上所作的主题演讲,研究院根据发言实录整理,作者授权发布。
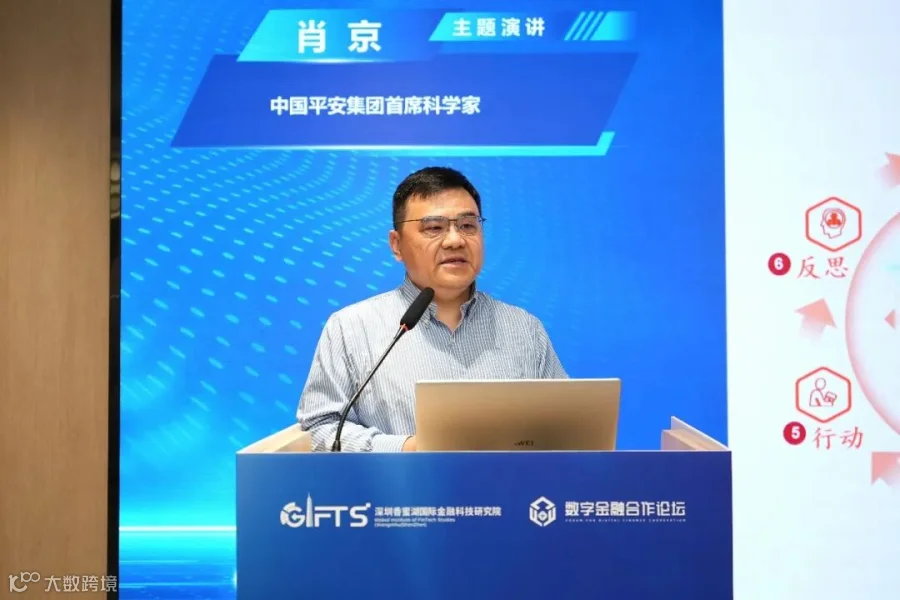
肖京
中国平安集团首席科学家
尊敬的各位领导,各位嘉宾,各位同仁:大家好!非常荣幸参加今天的交流。
刚才几位领导和专家给出了非常精彩的报告,我学习了很多。前面的报告更多的是在宏观层面,从战略规划和顶层设计上高屋建瓴地给出很多AI向善的思考和战略性内容,是“顶天”的内容。我更多讲的是“立地”的实践,在金融业务中如何应对AI向善的治理挑战。
AI发展得非常快,我去年参加过香蜜湖金融专题研讨会,当时我的报告中关于可信AI的构建还是从感知,到学习,到记忆,以及思考的四步闭环。不到一年时间,现在已经变成从感知、到学习、到记忆、到思考、到行动,以及反思的六步闭环了。
人工智能应用进入了4.0的发展阶段,而且速度越来越快。1.0是从1956年到2018年,有60多年,基本都是人工+智能,有样学样。2.0是从2018年到2023年,博闻强记,但不会思考。3.0是从2023年到2025年,能学习、强思考,触类旁通。去年还没有4.0,现在已经是4.0了,主要是自规划、自执行、自反思、自校验,终身学习。刚才几位专家提到了RSI,实际确实可以成为非常强大的研发能力工具,对未来人工智能发展及应用有更大的推动作用。
我在去年的香蜜湖金融专题研讨会提到为了应对人工智能的快速发展,传统企业要做什么事情才能立于不败之地。今年6月,微软CEO萨提亚(Satya)发表了一篇文章,在推特上15个小时有五千万的阅读,他的核心观点有三个:
一是爬山机器。企业要生存发展一定“要有自己的工作流、知识库、智能体、评测体系和内部迭代学习系统”,这样能够在垂直领域不断提高自己的竞争力,不能把自己的垂域能力外包给科技公司、大模型公司。
二是人力资本和Token资本复利。未来所有的企业主要靠人力资本和Token资本复利,人力资本是指有判断能力、专业垂域能力、业务知识能力等专家型资源,Token资本就是自己的知识库以及专业垂域的数据和知识经验,他认为这两类资本是未来企业的核心资本。
三是责任边界和生态共建。企业未来的生存需要靠生态共建、共同发展以及责任边界的明确,责任边界明确包括垂域的知识经验、判断和责任,责任是AI治理的一部分工作。
Satya这些观点与我们去年提出的三大建设方向非常一致,我们认为未来企业的价值可以用“可持续AI价值乘数模型”简单概括,企业的可持续发展的价值等于人力资本、Token资本和伦理治理系数三者相乘,人力资本和Token资本相乘是业务价值,伦理治理系数governance是决定因素,governance系数介于0到1之间,治理不好的企业的governance系数可能是0,这样的企业完全没有可持续发展的价值,即使是最好的企业也可能突然崩盘,治理好的企业的governance系数可能是1,这样的企业就可能保持所有的价值。
Satya这些观点非常符合我们过去的判断,企业未来要在行业立于不败之地,在AI大模型快速发展的环境里仍然能够生存和保持竞争力就需要做好我们去年就提出来的三件事:
一是夯实技术底座,主要包括三方面的工作:首先是丰富高质量专业垂域数据;其次是强化标准化高效训练、推理、蒸馏等模型平台建设;最后是打造智能体平台,完善快慢思考结合与大小模型协同,快速把模型变成可用的落地方案。
二是拓展应用场景,主要包括三方面的工作:首先是“自上而下”与“自下而上”两个模式相结合去拓展应用场景;其次是全面拓展存量、新增、AI 原生三大应用场景;最后是实现业务价值最大化,让技术能够真正用起来。
三是重视防范AI安全风险,深化AI伦理治理。这正是我们今天研讨会的主题,重视AI的安全风险,深化伦理治理, governance系数要尽量趋近1。
对于AI伦理治理,我们认为在数据层面、算法层面以及应用层面有非常多的挑战,这些挑战可能与前面几位领导和专家讲的风险定义不同。在数据层面,主要有数据可信风险、数据合规风险、数据安全与治理风险。在算法层面,主要是透明与责任风险、公平与价值的风险、安全与生态风险。在应用层面,主要是可靠性与安全防护风险、滥用与社会风险、责任与治理风险。刚才几位专家提到国家金融监督管理总局印发的《关于银行业保险业人工智能安全开发应用的指导意见》(“8号文”),其中提到的四项基本原则和七个方面的32项指导性意见与我们定义的风险是相匹配的。
平安有“1+5+3”AI伦理治理体系,“1”是一个组织,指AI伦理治理委员会,“5”是金融隐私保护、智能体安全可控、算法公开透明、公平无歧视、敏捷响应向善五大准则,“3”是数据安全合规、模型风险防范、智能体与新型应用管控三大核心实践。我们从2018年就开始做这个体系,现在已经很多年了,当时大模型技术还没有现在这么强,所以这个体系的具体内容,尤其是三大核心实践是不断演化的,但AI伦理治理委员会在2018年就已经成立了,五个原则也是2018年设立的。
根据国家监管及行业主管部门的相关要求,除了AI伦理治理委员会这个专门组织之外,更要将三大核心实践具体融入组织安全合规的三道防线,每个具体的应用场景都有具体的责任单位,追踪留痕责任到人,不断完善AI安全伦理治理。
在数据安全合规方面,涵盖数据采集、数据审核、数据使用三道安全防线:一是从源头上形成来源合规、具有代表性并覆盖目标任务的数据。二是对数据全生命周期追踪检验,确保过程安全合规。三是在权限控制等方面动态防御,避免使用中出现安全合规问题。
在模型风险防范方面,主要是内生和外生的模型安全,通过模型安全强化、模型能力评测和内容风险拦截三个方面提升模型全生命周期的安全防护水平,避免模型风险问题。
在智能体与新型应用的管控方面,通过登录权限、数据权限等十大安全管控手段帮助我们实现安全合规,在行为合规、应用系统等方面避免出现安全问题,全面严格落实安全风险防范的具体内容。
平安自研的harness框架,本质上基于控制论,除了应用系统的执行功能之外,补充三个风险管控机制:一是事前约束机制。二是事中反馈机制。三是事后迭代机制。这三个机制通过六大工程能力底座实现,帮助harness管控下的智能体应用避免出现风险。
我分享一个具体的案例。在智能尽调、信贷投资审批和投研分析等业务场景都需要类似谷歌Deep Research的功能,但不是简单的分析能力,而是通过约束机制、反馈机制和持续修正迭代机制,输出符合安全要求、幻觉影响最小化的尽调报告、审批报告和投研报告。
以上是我汇报的内容,谢谢!
声明
本公众号独家文章未经授权不得以任何形式转载或对文章内容、标题等进行二次编辑,如需转载,请联系我们。未经允许使用文章,一经发现,将追究相关责任,谢谢理解与配合。
整理 | 张璐
排版 | 彭榆雅