


网络病毒是一种恶意代码,是黑客进行网络攻击的主要“武器”,它常常藏匿于软件、网页链接之中,悄然威胁着大众生活与工作运转。从勒索病毒、木马病毒到能隐身的无文件攻击,恶意代码的形态不断迭代,攻击手段愈发隐蔽复杂,让人防不胜防。
近日,中国航天科技集团有限公司一院万源科技探索出一条新路径:将恶意代码转换为图像,再运用人工智能算法,实现对恶意代码家族及其变种的高精度识别,为主流杀毒软件体系提供了一种数智赋能的检测补足方案。
长期以来,传统杀毒软件常采用的手段是特征匹配,再进行比对查杀。这种检测方式类似于识别恶意代码的“外观”。但是,随着病毒隐蔽性、变异性和破坏性持续增强,有的恶意代码伪装性极强,辨别难度急剧上升。
万源科技研制团队开发的智能文件威胁检测系统,换了一种思路——把恶意代码映射为可视化图像,利用AI图像增强技术突出其纹理与结构特征,再通过图像分类算法进行识别。

△名为BPFDoor的复杂后门恶意软件经智能文件威胁检测系统转化的图像
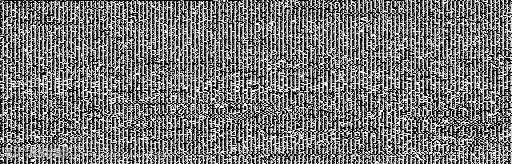
△名为Mozi的挖矿蠕虫恶意代码经智能文件威胁检测系统转化的图像
“打个比方,单看代码表面的字符特征,就像只看一个人的穿着打扮,伪装后可能认不出来。但把代码转成图像后,其内在的纹理和结构模式就能显现出来,再用AI图像算法去分析,这类似于提取的是病毒的DNA、指纹,即使表面扰动变化,也能准确判断它属于哪个病毒家族。”研制团队侯路介绍道。
该系统可将恶意代码家族的不同变种转化为图像特征进行归类,即使代码中插入大量扰动信息,其核心的可视化结构特征依然清晰可辨,具备极强的抗干扰能力。
“传统杀毒软件追求更优的检索速度,因此特征匹配仍是主流。但面向变种风险高、样本稀缺的工业内网等高安全场景,数据量不大,基于图像识别和AI分类的检测系统反而更有优势。”侯路说。
经测试,该系统分类准确率和检出率超过90%,部署到国产化终端后与传统杀毒软件并行运行,可补足传统检测“检不出来”或专用场景下“样本太少”等情况,对构建更具防御能力的智能安全系统具有重要意义。
后续,团队将进一步优化图像增强与分类算法精度,并探索与传统杀毒软件的深度集成,为关键信息基础设施安全保护提供更坚实的技术保障。
联系邮箱:casctech@163.com