


“想咨询下群里各位同行,老板让我牵头做个合规审计方案。我们合规部就两个半人,日常的监管报送和培训已经排得很满,真要做全公司的合规审计,人手肯定不够,而且业务线也比较强势,内部推动阻力不小。
现在纠结是内部团队加班硬扛,还是申请预算外包给专业机构。老板对预算卡得比较紧,不一定能批。大家平时怎么选?”
一石激起不少讨论,群里伙伴也纷纷给出各自的实操看法:
“可以考虑找外部。内部团队查自己人,独立性和推动整改的力度有时会受限。”
“外包报价确实不低,而且外部机构对具体业务需要一个熟悉过程,前期配合比较耗费精力。常规检查我们自己内部消化了。”
“监管明确要求做的,肯定得找外部机构;企业自主定期做的,可以量力而行,主要还是看要求。”
“不管谁来查,主体责任都在我们企业这边,内部还是得有人能把控质量。”
“说到底看预算,预算充足就外包,紧张就自己想办法呗。”
“一般来说内外结合比较常见,但前提是内部得有懂行的人能对接。”
01.
先明确触发原因
选择的前提是明确审计的触发原因。如果是企业自主定期审计,属于履行法定义务,内部执行或委托外部都可以。如果是监管要求审计,例如监管部门发现较大风险或发生安全事件后,依照《个人信息保护合规审计管理办法》第五条的规定,可以要求企业委托专业机构开展审计。
排除监管正式要求的情形后贴近业务、需要持续跟踪的常规检查,个人认为适合由内部团队负责;而专项合规审计、独立性要求极高或需要第三方公信力的场景,更适合引入外部合规审计机构。
02.
独立性与公信力
内部团队熟悉自身业务、流程和文化,理解快,沟通成本低。但受组织架构和汇报关系影响,独立性相对有限。在内控实务中,通常建议内部审计人员回避被审计业务线,避免受内部人情或利益纠葛影响,导致合规审计流于形式。
外部机构作为独立第三方,独立性相对较强,出具的审计报告在监管、投资人及合作方处通常有较高的采信度。其优势在于跨行业经验和较为成熟的方法论,能提供不同的外部视角。但外部机构需要业务部门配合梳理背景,企业也需关注其利益冲突,要求出具独立性声明。
同时留意法规限制:同一机构及其关联机构、同一合规审计负责人不得连续三次以上对同一审计对象开展个人信息保护合规审计。这里的“不得连续三次以上”,即最多连续承接三次,第四次不能再接,并非每年必须轮换。
03.
成本结构的不同
评估成本,不应简单比较绝对数值,而应看两者的成本结构。
内部合规审计以长期固定投入为主,包括人员薪酬、培训、系统及日常管理成本。单次审计的直接费用支出不显性,总成本取决于审计频率和覆盖范围。如果企业有持续、定期的审计需求,内部团队的年摊成本通常更具优势。
外部机构以项目变动成本为主,按项目或工时付费,单次直接费用通常较为显性。总成本取决于项目复杂度、合规审计频率以及内部团队的配合程度。如果内部配合顺畅,外部机构的效率会提升,整体成本反而可能降低。
在资源弹性方面,内部合规审计受人员编制和年度预算约束,临时扩充资源难度较大;外部机构可以根据项目规模灵活调配资源,弹性更强,但需要提前协调项目时间与合规审计范围。
04.
责任与风险
内部合规审计的责任属于内部管理范畴,整改落地依托企业内部治理,存在受管理层干预的可能性。外部机构则依据服务合同承担相应的专业执业责任。
这里有一点,企业依然承担合规的最终责任。实施合规审计不能实现合规责任的外包与免责。外部机构出具的合规审计报告,是对审计过程和结论的书面记录,可作为企业履行合规审计义务的书面依据,供监管及内部管理参考,不构成对企业合规责任的免除或替代。
05.
决策建议
在实际操作中,建议按照以下顺序决策:
看监管:是否收到监管部门正式出具的审计要求文书?如果收到,应当委托外部专业机构。
看自身需求:企业可结合审计目标、独立性要求、专业复杂度等因素,自主选择内部执行或委托外部机构。
算综合成本:结合长期固定投入与项目变动支出综合测算,不单纯以单次报价作为决策依据。
盘点现有资源:评估内部团队的专业能力与资源弹性,确认是否具备承接条件。
06.
内部审计部门与外部专业机构对比分析
综合以上几个维度的分析,我们整理了一份对比表,方便大家在制定合规审计方案时参考:
|
|
|
|
|---|---|---|
| 适用场景 | 自行定期审计、整改跟踪等,可自主选择;适合可通过内部治理安排保障必要独立性,且需要贴近业务、沟通成本较低的审计场景 |
|
| 独立性 |
|
|
| 成本费用结构 |
|
|
| 熟悉程度及专业视角 |
|
|
|
|
报告主要用于内部管理改进和留存备查;在监管检查、商业合作等场景中可作为企业履职的书面材料,是否被采信取决于审计质量、独立性保障及具体场景;涉及未成年人个人信息的,无论内部还是外部执行,均须每年报送网信部门 | 监管要求审计中,报告须报送监管部门;在监管检查、商业合作、投融资尽调等场景中,外部机构出具的报告是常见的对外提交材料 |
| 资源弹性 |
|
|
| 责任与风险 |
|
|
内部常设结合外部专项是较为务实的配置模式。
实务中还有一种做法:由外部机构提供审计指引、底稿模板和判断标准,辅导内部团队完成自审计执行,既保留了内部团队对业务的熟悉度,又借助外部专业能力解决方法和标准问题。两者配合,共同满足企业的合规审计要求。
合规审计落地过程中,合规社知识星球有相关实战资料,可以下载参考:
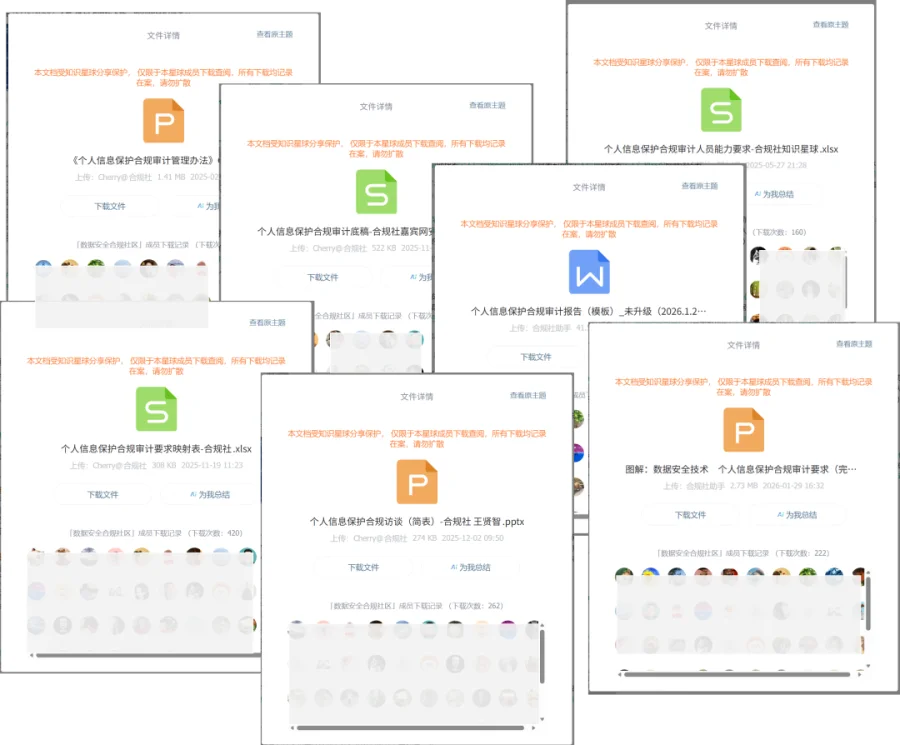
法规理解与图解
《个人信息保护合规审计管理办法》Q&A(pptx,328次下载)
《图解:数据安全技术 个人信息保护合规审计要求》(pptx,222次下载)
《个人信息保护合规审计人员能力要求(xlsx,160次下载)
实战工具与底稿模板
个人信息保护合规审计底稿(docx,322次下载)
个人信息保护合规访谈(简表)(pptx,262次下载)
个人信息保护合规审计报告模板(docx,211次下载)
落地映射与实操指引
个人信息保护合规审计要求映射表(xlsx,420次下载)
如果你也在头疼合规审计到底怎么落地,或者想获取更多实务工具,欢迎加入合规社知识星球。与同行一起交流,共享实操经验。
⬇️⬇️⬇️

