


9 月 24 日 18:31 UTC,Bitget 的安全系统捕捉到异常转账。
19 笔,从部分热钱包和温钱包出去,总额约 3.516 亿美元。
这家交易所成立于 2018 年,注册地在塞舌尔,官网显示注册用户约 1.2 亿。事发后,提币暂停,充值和交易照常。CEO 陈瑞苘(Gracy Chen)在 X 上直播回应:用户资产是安全的,这笔损失由用户保护基金全额覆盖,基金目前规模超过 4.64 亿美元。
看到这儿,你可能跟我一样,脑子里冒出来的第一个问题是:3.516 亿美元,到底是多大的一笔钱?
网上流传一个说法,说这大概相当于 Bitget 八个月的利润。
这个说法很抓人。我对它的态度是:别急着信,也别急着否——它其实是可以自己算的。
这篇就把这句话拆开算一遍,看它到底站在哪一边;然后再用三把不用假设的尺子,给这件事重新称一称重量。
01一、先复盘:到底发生了什么
把已确认的事实按时间排一遍。
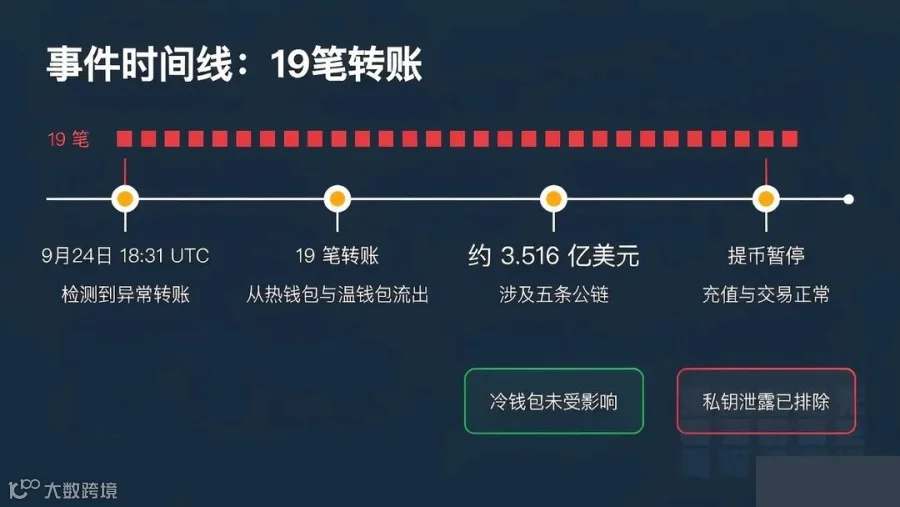
发现时间:2026 年 9 月 24 日 18:31 UTC,Bitget 安全系统检测到部分热钱包出现未授权转账,应急响应机制随即启动。
损失规模:约 3.516 亿美元(约合 4.492 亿新元)。
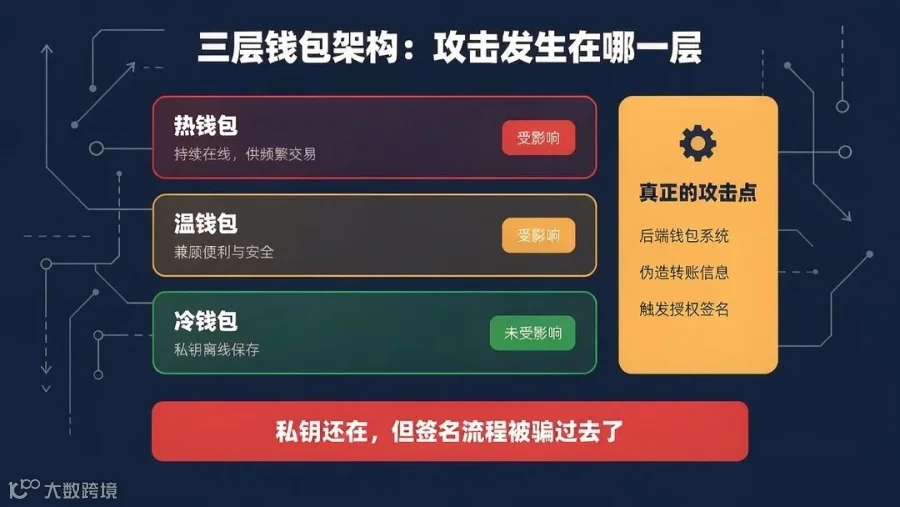
涉及范围:19 笔转账,来自热钱包和温钱包层的一部分。冷钱包未受影响。
涉及资产:ETH、XRP、USDT、USDC、AVAX、BNB,以及 Arbitrum 上的 USDT0。分布在以太坊、XRP Ledger、Avalanche、BNB Smart Chain、Arbitrum 五条链上,以太坊上的资金集中度最高。
攻击手法:Bitget 安全团队的说法是,攻击者攻破了一个关键的后端钱包系统,用它伪造转账信息,并触发了 Bitget 的授权签名流程。私钥泄露已被排除。
资金去向:区块链分析平台 Lookonchain 的数据显示,攻击者已把约 1.83 亿美元的被盗资产兑换成了以太币。
当前状态:提币暂停(陈瑞苘称恢复时间以小时或天计,"不至于要几周"),充值和交易正常。Bitget 已标记相关地址,并联系执法部门和链上安全公司。
还有一个细节值得注意:事发初期,链上分析给出的流出金额约 1.83 亿美元,比官方最终披露的少很多。Bitget 的解释是,早期的链上分析只覆盖了以太坊一条链,没统计到其他链上的活动。
这个细节的意义在于:在官方完整披露之前,任何"最终损失数字"都可能是低估的。看这类事件时,别把第一份链上分析当成结论。
02二、"八个月利润",我们自己算一遍

回到开头那个问题。
Bitget 注册在塞舌尔,是私营公司,没有公开上市义务,不发布经审计的财报。所以"相当于几个月利润"这件事,官方不会给你答案。
但这不代表没法算。方法就两步:先反推它成立需要什么条件,再用公开数字正推一遍,看这个条件离不离谱。
第一步,反推。
3.516 亿美元相当于八个月利润,那全年利润就是 3.516 ÷ 8 × 12 = 约 5.27 亿美元。
一句话翻译过来:"八个月"其实是在说——Bitget 一年能净赚 5 亿多美元。
第二步,正推。用公开数字自己算。
利润查不到,但交易量是公开的。按 CoinGecko 2026 年 9 月的读数,Bitget 现货 24 小时成交约 8.38 亿美元,永续合约约 76.6 亿美元。年化之后:
●现货年成交额 ≈ 8.38 亿 × 365 ≈ 3059 亿美元。
●永续年成交额 ≈ 76.6 亿 × 365 ≈ 27959 亿美元。
再乘费率。Bitget 现货名义费率 0.1%,U 本位合约 taker 0.06%。先按全部 taker 成交、零折扣来算,这是上限口径:
●现货手续费 ≈ 3059 亿 × 0.1% ≈ 3.06 亿美元。
●合约手续费 ≈ 27959 亿 × 0.06% ≈ 16.8 亿美元。
●合计年收入 ≈ 19.8 亿美元。
但 19.8 亿是天花板。现实里有 VIP 费率折扣、做市商返佣、点卡抵扣,有效费率通常只有名义的 4 到 7 折。取这个区间:年收入约 7.9 亿到 13.9 亿美元。
再往下是净利率。交易所的成本主要是人力、合规、上币与营销,头部平台在行情好的年份净利率能做到 25% 到 40%。按这个区间:年净利约 2.0 亿到 5.6 亿美元。
第三步,对照。
把 3.516 亿放进不同口径,答案差得不是一点半点:
●按毛收入口径(19.8 亿)算:约 2.1 个月。
●按净利乐观端(5.6 亿)算:约 7.5 个月。
●按净利保守端(2.0 亿)算:约 21 个月。
●传言的说法:8 个月。
所以结论是什么?
"八个月"不是瞎编。它落在净利乐观端,需要 Bitget 一年净赚 5 亿多美元——对一家日均合约成交 76 亿美元的平台来说,这个量级不算离谱。
但它也不是事实。从 2.1 个月到 21 个月,中间隔了十倍,跨度来自四层假设:费率折扣多少、净利率多少、单日成交年化稳不稳、有没有把理财和上币等其他收入算进来。每动一层,结论就换一个。
这就是为什么我对它打个问号——它不是错的,它是不可验证的。而在财经内容里,不可验证跟错,差不了太远。
那有没有不用假设的尺子?有,而且更狠。
03三、三个能查到源头的尺子
上面那套测算要过四层假设,每层都能把结论推走一大截。所以再换三把能溯源、最好不用假设的尺子。
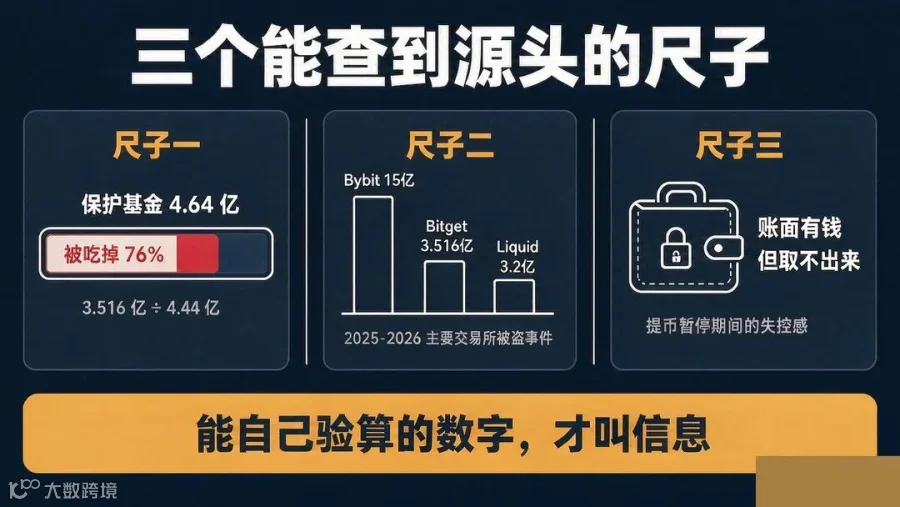
第一把尺子:它吃掉了保护基金的四分之三。
Bitget 的用户保护基金规模超过 4.64 亿美元。这次损失 3.516 亿美元。简单一除:约 76%。
这个数字 Bloomberg 引述区块链安全公司 CertiK 资本市场与政策主管 Esme Pau 的判断时说得很直白——这次流失规模约为保护基金的四分之三,已经超出了"安全漏洞"的范畴,是一次危机事件。她同时称这是 2026 年最实质性的中心化交易所被攻击事件之一。
这把尺子好在哪?两个数都是公开披露的,除法你自己能做,不需要信任何人。
第二把尺子:放回历史序列里看。
●2025 年 2 月,Bybit 被盗 15 亿美元,FBI 归因于朝鲜黑客。
●2026 年 8 月,Coldcard 冷钱包相关事件,引发对"最安全的存储方式到底是什么"的重新讨论。
●2026 年 9 月,Liquid Network 一个钱包被转走约 3.2 亿美元比特币。
●2026 年 9 月 24 日,Bitget,3.516 亿美元。
放进这个序列,Bitget 这次的规模在近两年里排得进前列,但不是最大的。这个位置本身也说明问题:它不是一个孤立意外,而是一条持续发生的序列上的最新一格。
第三把尺子:用户侧的代价不在钱上。
这次用户资产没损失,因为保护基金兜住了。但对一个把钱放在交易所的人来说,真正让人不安的不是那 3.5 亿,而是提币暂停期间的失控感——你的钱在账上,但你取不出来,取不取得出来取决于别人的安全审查进度。
这种"账面有钱、手里取不出"的状态,才是中心化托管最本质的那笔成本。它平时不收费,只在出事的时候一次结清。
04四、这次最该看懂的一个技术点
聊完钱,说一个我觉得比金额更值得琢磨的地方。
很多人看到"热钱包被盗",第一反应是"私钥被偷了"。但这次私钥泄露被明确排除了。
Bitget 的说法是:攻击者攻破了一个关键后端钱包系统,用它伪造转账信息,并触发了授权签名流程。
这两个动词是关键。
过去的交易所被盗,大多是"钥匙被偷"——攻击者拿到私钥,直接签走。防御思路也围绕着钥匙:多签、冷存储、硬件隔离。
而这次的路径是:钥匙还在你手里,但签名这道流程被骗着按下去了。 攻击者不需要拿到私钥,只需要让系统相信"这笔转账是合法的"。
网络安全公司 FailSafe 的 CEO Aneirin Flynn 说得挺到位:这次事件的意义在于,它打破了"大型交易所已经解决了热钱包安全"的幻觉。即便保护基金覆盖了损失,这种规模的入侵仍然严重损害了机构对加密基础设施的信任。
所以我的判断是:攻击面正在从"保管钥匙"转移到"验证流程"。 前者的防御已经相对成熟,后者才是接下来真正的战场。
这一点对普通人也有意义——它提醒你,"冷存储""多签"这些词听着很安全,但真正决定成败的,往往是系统如何判断一笔请求是否合法。
05五、关于"朝鲜干的",先别急着下结论
Bitget 方面表示,调查人员发现了与被朝鲜黑客组织此前使用过的 VPN 服务相关联的 IP 地址,且攻击手法与此前归因于该国的行动相似,因此怀疑朝鲜方面有关。
有几个限定词,需要看清楚。
这是初步判断,调查仍在进行。 陈瑞苘明确表示,在调查完成前不会对攻击路径进行臆测。具体的入侵方式仍在技术调查中。
归因本身很难。 IP、VPN、手法相似,都只是间接证据,可以被伪装,也可以被刻意模仿。
朝鲜方面否认。 朝方一贯否认参与网络攻击和加密货币盗窃。
所以我的态度是:把它当作一条有待证实的线索,而不是结论。这也是我看这类新闻的一贯习惯——归因是调查的起点,不是终点。
顺带说一句,Bybit 的 CEO Ben Zhou 表示团队随时准备协助 Bitget,并正在更新 LazarusBounty 平台帮助追踪被盗资金。Bybit 在 2025 年 2 月被盗 15 亿美元后,Bitget 曾提供过支持。这个行业在出事之后的互助,倒是一直都在。
06六、对个人用户,三条能马上做的

道理说完,给能落地的东西。
第一,大额资产不要长期放在交易所。 这不是说交易所不安全,而是说"托管"这件事本身就包含你无法控制的环节。交易所适合放需要交易的钱,不适合放你三年不动的仓位。
第二,把该开的开关都打开。 提币白名单、强制二次验证、防钓鱼码。这些功能平时很烦,出事时是唯一能挡住的东西。Bitget 这次是平台侧被攻破,个人开关挡不住;但个人侧被盗的场景里,它们挡得住绝大多数。
第三,学会看两个数:保护基金规模,和储备证明。 保护基金决定出事时能不能赔,储备证明决定平时账实是否相符。Bitget 的储备率在 8 月快照是 122%,并且已经连续发布 45 个月储备证明——这类可核查的指标,比任何"我们很安全"的口号都值钱。
07最后
回到开头。
3.516 亿美元是个很大的数字。"相当于八个月利润"这个换算,自己算一遍会发现:它需要 Bitget 一年净赚 5 亿多美元才成立——不离谱,但也只是净利区间乐观端的那一格,换成别的口径,答案能从 2 个月跳到 21 个月。
真正不用假设、谁都能验的,是另一个比例:它一次性吃掉了保护基金的四分之三。
一个数字要不要信,不看它有多抓人,看你能不能自己把它算出来。能算的叫信息,算不出来的,再好听也只是噪音。
你在这件事里,最在意的是哪一点?是保护基金够不够赔,是提币什么时候恢复,还是"签名流程被骗过去"这件事本身?评论区聊聊。