

大家好,我是AI紫队安全研究。建议大家把公众号“AI紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“AI紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。
关注视频号 “AI紫队安全研究” 不定期周五晚上10点直播。
导语
提到Sandworm(IRON VIKING,蠕虫部队),很多安全从业者都不会陌生:NotPetya、乌克兰电网攻击,这支国家级威胁组织留下大量破坏性攻击记录。
2022年轰动安全圈的Cyclops Blink(独眼眨眼) 恶意框架再度卷土重来。Sophos CTU最新披露全新64位变种,该样本被命名为`timezone_check`,针对Cisco FMC防火墙管理中心发起攻击。
最大变化:不再依赖特定厂商固件修改,通用Linux SysV机制实现持久化,适配绝大多数x86‑64 Linux网络设备。一旦拿下防火墙/网管设备,黑客把企业核心安全管控节点直接改造为内网扫描器+流量窃听探针,对内网进行全方位侦察,危害远超过普通后门木马。
一、历史回顾:2022版与2026新版巨大差异
老版本Cyclops Blink主要针对WatchGuard防火墙设备,需要修改设备专属固件,攻击面受限。
2026新版完成重大重构,威胁范围被成倍放大:
|项目|2022旧版本|2026全新变种|
|---|---|---|
|运行平台|WatchGuard设备32位PowerPC|通用x86‑64 Linux ELF,适配绝大多数网络设备|
|持久化方式|修改设备专属固件,固件升级可清除|伪装时区服务`timezone_check`,SysV系统服务开机自启,通用Linux均可落地|
|核心模块|主机侦察、文件载荷、厂商专属驻留|新增两大杀手锏:内网主动扫描 + 选择性抓包窃听|
|隐蔽手段|固件篡改|伪装内核kworker进程,普通ps命令很难分辨真假|
重点:不再绑定单一品牌。SD‑WAN控制器、VPN集中器、各类Linux架构网管平台,全部成为潜在攻击目标。
二、拆解模块化恶意框架:五大工作模块各司其职
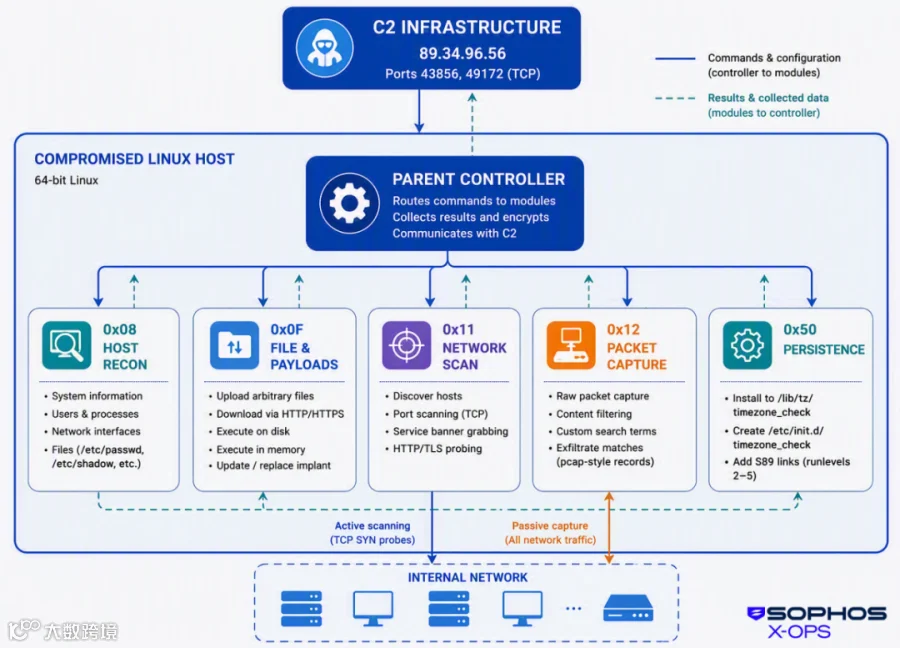
整个Cyclops Blink采用父控制器+多子工作进程的模块化架构。父控制器伪装成Linux内核后台进程`[kworker/0:1]`,迷惑运维人员肉眼排查;通过IPC内部管道调度5个独立工作模块,任务并行执行,单个模块崩溃不影响整体后门运行。
📌模块0x08|主机信息全面侦察
默认每10分钟采集一轮目标系统全部情报,拿到最高权限后甚至读取`/etc/shadow`密码哈希。
收集内容:操作系统内核、CPU内存、全部账号、进程列表、网卡ARP表、DNS配置。
如果受害对象是防火墙管理平台,该模块可以直接拿到整个安全域的网络拓扑、设备清单,给黑客提供完整内网地图。
📌模块0x0F|文件传输与载荷执行(渗透扩展枢纽)
1. 上传下载任意文件,支持把载荷直接注入内存运行,不落地磁盘规避查杀;
2. 自带独立DoH DNS解析,绕过本机DNS配置,不留下本地DNS查询日志;
3. 支持自身版本热更新:备份旧样本、下载新版本,失败自动回滚,完成后门无声迭代。
HTTP请求使用伪造混合UA特征:Firefox与Chrome字段混杂,可作为重要检测IOC。
📌模块0x11|内网主动网络扫描(高危!)
这是新版本最大新增能力,直接在被攻陷的网管设备上对内网大肆探测。
发送原始TCP‑SYN数据包,扫描内置上百个高危端口:SSH、SMB、Web管理、VPN、VMware管理服务等;
获取开放端口、服务Banner、TLS握手信息;
利用防火墙所处高特权网络位置,访问互联网无法触及的内网管理网段,找出大量内部业务、数据库、运维管理节点,为横向移动铺路。
📌模块0x12|选择性数据包捕获——定向窃听流量
并非无脑全量抓包,采用Aho‑Corasick多模式匹配算法。黑客下发关键词规则,只抓取匹配关键词的数据包。
抓取明文账号密码、Cookie、认证Token、管理命令;
过滤不相关流量,减少向外传输的数据量,降低告警概率;
短板:不会重组TCP分片,如果关键词被拆分到多个数据包,会出现漏检。
📌模块0x50|隐蔽持久化驻留
恶意程序拷贝至`/lib/tz/timezone_check`,伪装成时区校正系统程序;
创建`/etc/init.d/timezone_check`服务脚本,设置SysV运行级别2‑5开机自动启动。
即便原始恶意文件被删除,内存中进程依旧存活;重启设备后门自动复活。
三、C2通信与加密设计
1. 出站TLS加密C2通信,端口:43856、49172,样本内置硬编码IP:`89.*.*.56`;
2. 恶意程序自动修改本机iptables OUTPUT放行这两个端口,保证后门可以对外联网;
3. 关闭证书校验,不验证C2服务端证书,可随时切换攻击者服务器;
4. 应用层额外RSA加密,采集的所有内网数据在主机侧加密之后再传出;
5. 支持远程热修改配置:随时更换C2地址、调整心跳周期、加载卸载模块,不需要重新上传二进制样本。
关键归因说明:高置信判定具备俄罗斯威胁背景;中等置信关联Sandworm(IRON VIKING)组织,缺少100%直接绑定证据,不做绝对定论。
四、真实风险到底是什么?很多企业理解错了
很多人以为:只是防火墙被种一个后门而已。
真正致命危害:防火墙/FMC本身处于网络制高点。
黑客拿下防火墙管理平台 ≠ 仅仅控制这一台服务器。
它变成了安插在企业内网边界的间谍中枢:
1. 拿到全网设备资产清单、网段划分、安全策略;
2. 对内网各个业务区做秘密扫描,发现数据库、运维管理后台;
3. 监听内网流动的明文账号、运维口令;
4. 以此为跳板,发起横向渗透,向整个企业内网扩散。
受害设备是安全管理节点,一旦沦陷,相当于整个防御体系的“指挥室被敌人占领”。
不止Cisco FMC,所有x86‑64 Linux架构的网络管理类设备都要自查风险:防火墙集中管理、SD‑WAN控制器、VPN网关、统一运维平台。
五、企业自查、狩猎、加固落地清单
🔍威胁狩猎排查要点(运维/安全直接落地)
1. 文件路径检查:是否存在`/lib/tz/timezone_check`;
2. 系统服务:查找`/etc/init.d/timezone_check`,查看SysV rc2‑rc5目录下S89timezone_check软链接;
3. 进程排查:伪装`kworker/0:1`进程,核对真实内核线程PID,甄别伪造恶意进程;
4. 网络层告警:内部主机对外主动连接TCP 43856、49172端口;匹配特殊伪造User‑Agent字符串;
5. 重点审计:防火墙管理中心、VPN控制器、SD‑WAN管理平台,优先做全量检查。
🛡️安全加固建议
1. 设备补丁优先:Cisco FMC及时完成对应漏洞修复(CVE‑2026‑20079、CVE‑2026‑20316),关闭不必要公网访问管理端口,管理界面严格限制来源IP白名单;
2. 网络设备最小化防护:所有Linux架构网管设备,管理端口禁止暴露公网,仅允许内网VPN访问;
3. 日志监控:对SysV新增未知开机服务、异常iptables规则添加告警;监控不常见高编号对外TCP端口外联;
4. 基线建设:建立网络管理设备进程、文件基线,识别伪装成系统服务、内核线程的异常程序;
5. 应急处置提示:如确认被Cyclops Blink感染,简单杀进程删文件无法根除。必须备份业务配置,整机重装系统,修改全部关联设备、平台管理员密码,全面审计内网是否已被横向渗透。
六、安全思考
Cyclops Blink新版本代表国家级APT一个清晰作战趋势:
不再深度绑定某一款特定硬件固件,转向通用Linux持久化技术,扩大武器的适用范围。
攻击目标不再只是普通业务服务器,专门瞄准防火墙、网管控制器这类处于网络制高点的基础设施。
一旦攻陷安全管控设备,攻击者直接拿到俯瞰整个内网的观测能力,这比攻陷一台业务服务器的后果严重得多。
很多企业重点防护业务系统,但网络管理、安全设备自身的安全基线常常被忽略,而这恰恰成为国家级APT优先瞄准的突破口。
文末互动
你们单位防火墙、VPN、SD‑WAN这类网管设备,是否做过进程、系统服务的威胁狩猎?欢迎评论区交流。
加入知识星球,可获取权益
一、"全球高级持续威胁:网络世界的隐形战争",总共26章,为你带来体系化认识APT,欢迎感兴趣的朋友入圈交流。


二、为什么加入?
职场瓶颈期找不到突破方向?安全项目落地缺成熟方案?面对APT攻击、勒索病毒不知如何构建防御体系?
三、在这里,你能获得的不只是资料包,而是直接对接行业专家的「私人顾问服务」
✅ 职业发展「精准导航」
1v1简历优化:针对安全岗(渗透测试/安全运营/合规等)拆解JD,突出核心竞争力;
晋升避坑指南:从工程师到安全负责人,分享晋升路径,避开「技术强但管理弱」的晋升陷阱;
技能栈规划:根据你的基础(应届生/3年经验/资深专家)定制学习路线,比如从0到1学SOC安全建设、APT威胁狩猎。
✅ 安全方案「对症开方」
实战方案库:含医疗/制造业/等行业的勒索防御、数据安全合规、供应链安全加固方案(附落地工具清单+成本测算);
架构设计咨询:小到EDR选型,大到零信任体系搭建,提供「预算效果」平衡的最优解(已帮10+企业节省40%防护成本)。
✅ 圈子资源「直接对接」
大厂安全负责人拆解真实案例(如某支付公司攻防对抗的实战复盘);
四、适合谁?
想突破职业天花板的安全工程师/架构师;
需快速落地安全项目的企业负责人;
关注行业动态的安全爱好者或IT从业人员。

喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。