


• 员工自行下载的Agent、Skill,企业怎么管理?
• 大规模用Agent后,高危Skill和脚本怎么精准拦截?
• 谁能用WorkBuddy、在哪台终端上用,企业能否自己配置?
• 传统DLP误报高,能否提升识别的准确率?
• 公司的AI算力花在哪、用得值不值,看得见吗?
这五个问题,是企业大规模落地AI Agent时最关注的痛点。
在WorkBuddy企业版中,已经内置了完善的 AI 安全能力,覆盖Agent管控、Token审计与数据防护。在此之上,腾讯iOA联合WorkBuddy打造了终端层面的专业纵深防御,从AI资产管理、运行时防护、业务安全访问、Agent防泄密、AI效能与安全审计五大核心领域,以满足企业用户更广泛的AI安全需求。
01
影子AI识别管控:看得见,才管得住
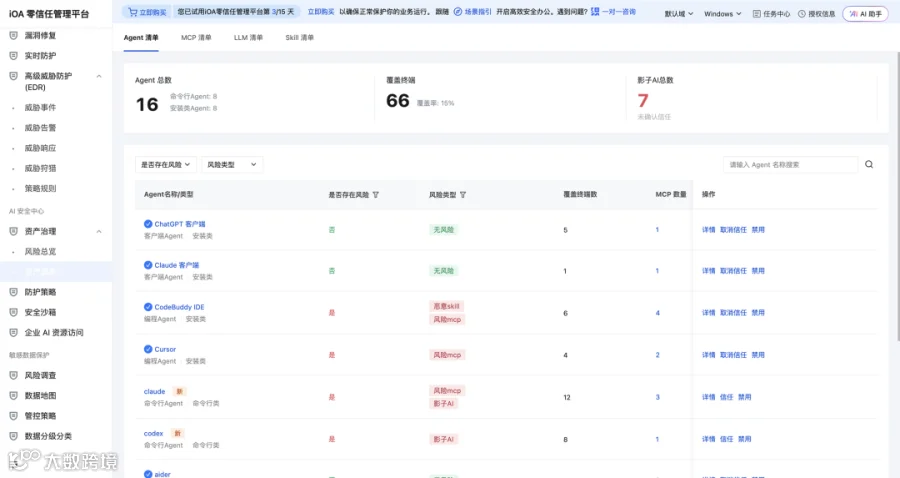
在企业内,员工自行下载各类Agent、Skill、MCP已是常态,但很多都是未经审批、游离在管理视野之外的“影子AI”,IT部门既没有台账,更谈不上管控。
腾讯iOA可对企业PC做AI资产盘点,装了哪些AI Agent、Skill、MCP一目了然,及时发现各类影子AI;管理员可及时禁用各类影子AI,仅允许安装使用WorkBuddy、CodeBuddy。
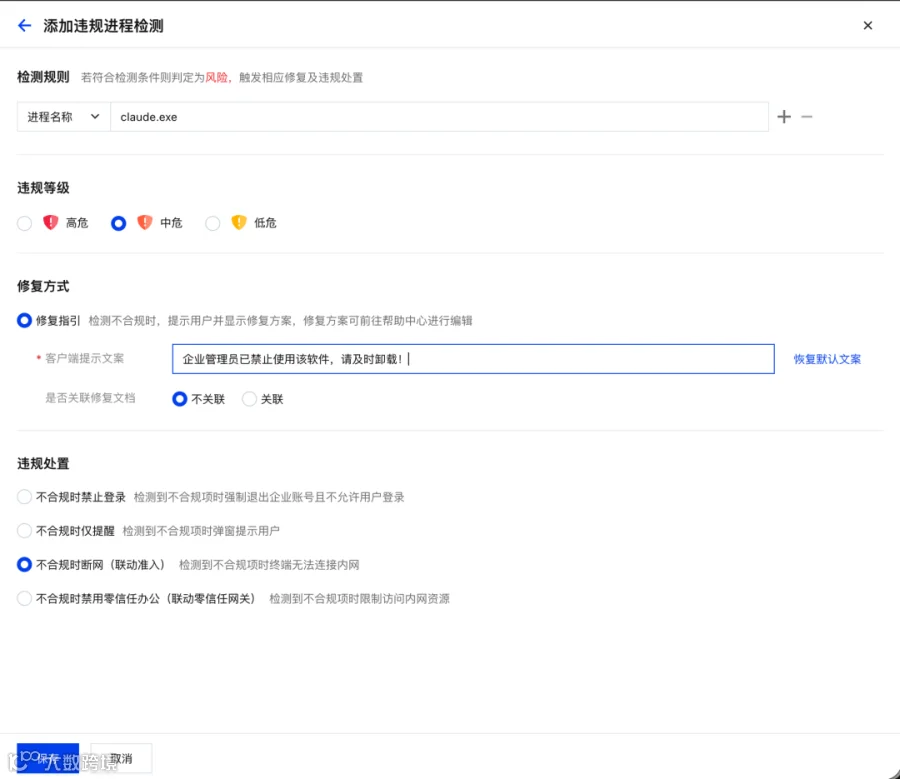
在此基础上,还可将“安装未经审批的AI软件”列为终端合规检测基线,违规终端自动告警,必要时禁止其访问内网。
02
运行时防护:把风险拦在执行之前
Agent能执行脚本、调用工具、读写文件,但一条伪装成正常任务的指令,可能触发高危脚本在终端悄然运行。
对此,iOA依托腾讯安全科恩实验室的攻防对抗积累,可对AI Agent调用的高危Skill、高危脚本实现精准拦截,把风险挡在“动手执行”之前;叠加WorkBuddy自身内置的可疑Prompt识别能力,从“听懂指令”到“执行任务”全程都有防护。

而在Agent之外,终端本身同样关键。iOA依托腾讯电脑管家多年终端安全能力积累,可守护PC终端自身安全,及时发现各类入侵威胁,防止PC被入侵后,AI Agent化身“卧底”造成不必要的损失。

03
业务安全访问:
先登录iOA,再用WorkBuddy
由于AI Agent本身的高权限,许多企业用户在使用前都要求员工PC必须安装终端安全产品,为此,iOA可通过零信任网关代理WorkBuddy,员工必须先过iOA的身份认证和终端合规检查,才能登录WorkBuddy使用。
WorkBuddy侧也可以通过配置访问IP白名单,来进一步收敛企业访问入口。谁能用、在什么终端上用,都由企业自己说了算。

04
原生Agent防泄密方案:大幅提升检测准确率
在AI Agent场景下,传统DLP(数据防泄漏)靠静态规则识别外发行为的模式已经失效。当Agent读取本地文件、自动生成中间脚本等本地操作,都会被传统DLP误判为“数据外发”,告警铺天盖地,安全团队根本无力逐条甄别。
为了解决企业用户这一痛点,腾讯iOA携手WorkBuddy,将防泄密插件以SDK形式内嵌入WorkBuddy,可在用户输入、会话加载、工具执行前、内容解析后四个关键节点做敏感内容识别,让敏感数据在进入大模型之前就被拦下。同时支持检测手动输入的Prompt提示词,拦截后Agent不会反复重试、空转消耗Token。


05
安全与效能分析:安全看得见,提效算得清
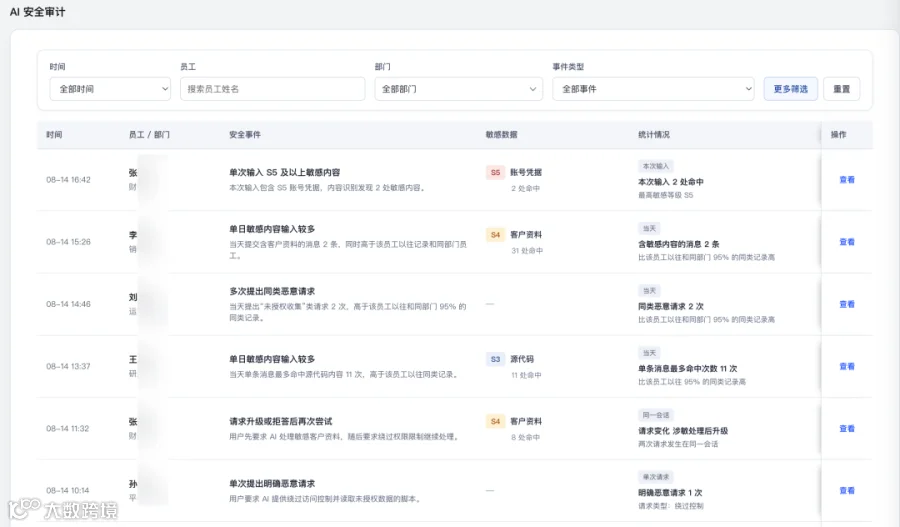
AI调用量花在了什么任务上、各部门使用深度如何、活跃度趋势怎样,AI到底提效了多少,这些问题是许多企业管理者真正关心的问题。为此,iOA携手WorkBuddy打造智能体套件-安全与效能运营平台,专注于数据安全与AI效能分析,企业用户在最新版WorkBuddy控制台上,即可快速查看。
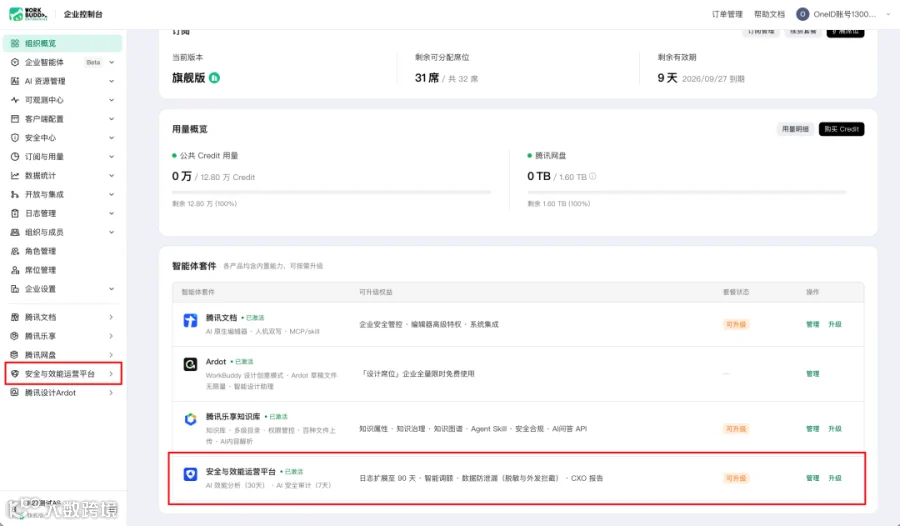
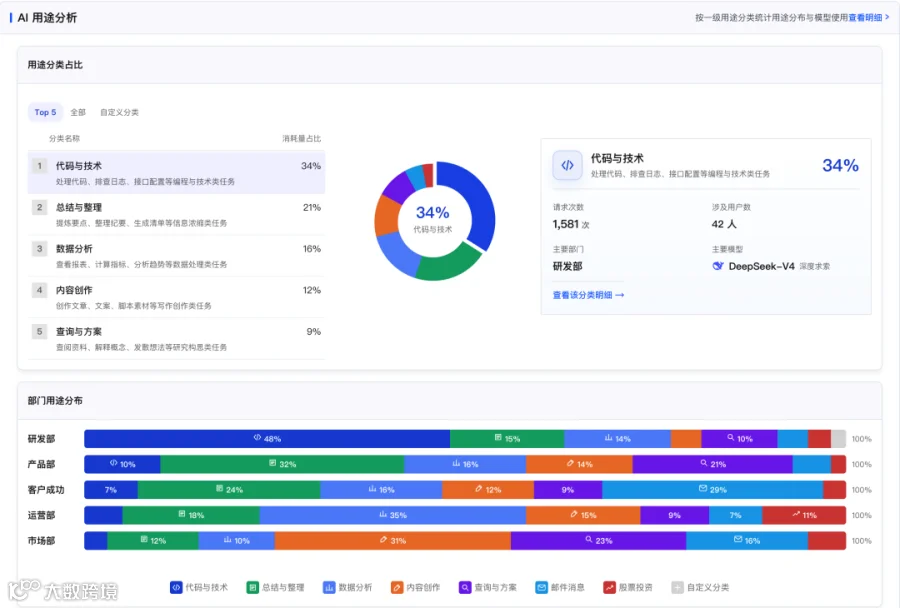
安全与效能运营平台通过数据分析,从数据安全和AI效能两个维度为用户展示详细数据,辅助客户实现IT决策:
● AI效能展示:让企业知道每一分AI算力花在哪,为预算分配、模型选型和员工行为规范提供数据依据。
● 数据风险展示:基于WorkBuddy用户会话数据实现主动分析,及时发现各类潜在敏感数据外泄事件和风险操作行为。
通过安全与效能运营平台,让用户使用Workbuddy时,安全看得见,提效算得清。

开头的那些问题,现在都有了答案。
从看清AI资产,到拦住高危操作;从收敛访问入口,到守住敏感数据;再到算清AI投入——iOA与WorkBuddy的组合,把企业落地AI Agent的每一步都放进安全护栏。WorkBuddy负责把活干好,iOA负责让这件事安全地发生。