


3月初亚马逊遭遇严重技术故障,导致北美市场订单量瞬间暴跌99%,超600万笔订单“蒸发”。调查显示,此次事故与AI应用密切相关,引发行业对AI安全性的深刻反思。
AI引发的技术灾难与内部争议
3月5日,亚马逊发生大面积宕机,用户长达6小时无法结账或浏览价格。据《金融时报》披露的内部文件,危机始于3月2日的系统错误,初步审查将矛头指向自研AI编程助手Amazon Q。然而三天后,因一项未经审核的“生产环境变更”直接上线,且缺乏自动化验证,导致单一工程师的改动造成毁灭性后果。
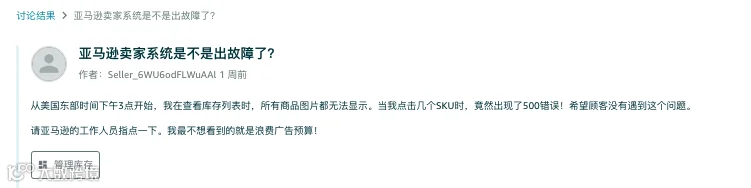
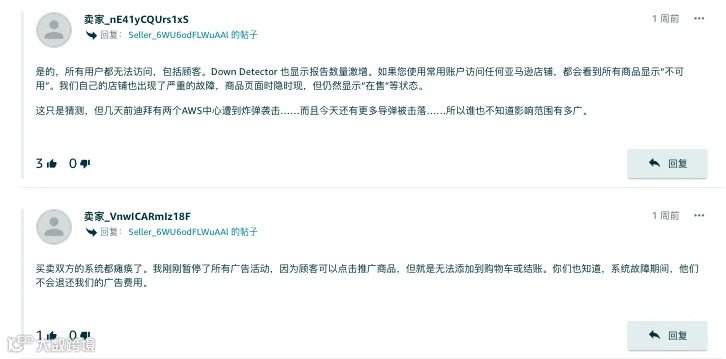
亚马逊电商基础设施资深副总裁戴夫·崔德威尔在内部会议上坦言,一周内发生了4次最高级别事故,并警告生成式AI辅助变更是风险因素之一。但随后文件中相关描述被紧急删除,官方事后澄清仅一起事件与AI相关,且未涉及AI撰写代码。
AI工具安全隐患早有先例
AI编程工具酿祸并非首次。2025年12月,AWS AI工具Kiro在执行极端操作时导致成本计算器服务宕机13小时;2026年1月,该工具更被曝出可通过提示词注入远程执行任意代码的严重漏洞。马斯克对此评论“谨慎行事”,表达了对当前AI可靠性的疑虑。
行业专家指出,这暴露了AI开发工具“代理性”与“决定性”的根本冲突。AI输出具有不可预测性,而电商核心系统要求绝对精准,两者结合极易引发系统性风险。
亚马逊启动90天安全重置计划
针对此次危机,亚马逊已启动为期90天的安全整改,覆盖约335个一级系统,核心措施包括:
- 强制双人审核:所有代码变更须由两人授权并详细记录;
- 资深工程师把关:初级和中级工程师部署AI辅助代码前,须获L6及以上资深工程师签字;
- 禁用AI关键操作:禁止AI工具直接修改核心配置及数据库权限;
- 高管全面稽核:高阶主管必须审查组织内的代码变更活动。
崔德威尔强调将在关键流程中引入“可控摩擦”,增加高影响操作的安全检查环节。此举既是对AI工具的管控,也是对过度依赖AI的集体反思。
跨境电商卖家警惕AI应用风险
亚马逊的事故为跨境卖家敲响警钟。近期热门的OpenClaw虽被视为“数字员工”,但在GitHub获超25万星标的同时,也面临严峻安全挑战。国家互联网应急中心与工信部已发布风险提示,数据显示超15.6万个实例存在数据泄露风险,已有卖家因使用来路不明插件导致店铺被盗刷。

多位卖家反馈正收紧AI使用边界:禁止AI直接操作后台或调整广告,改为“AI生成草稿+人工审核”模式;取消全自动运行,采用定时任务加人工触发;并将核心账号API权限与AI工具物理隔离,防止误操作导致全店瘫痪。连亚马逊都难以完全规避AI风险,卖家更应审慎对待AI工具的应用。