


iOS 27曝出应用沙盒逃逸漏洞
9月15日,安全研究员Zhongquan Li披露了在iOS 27上发现的“应用沙盒逃逸”(App Sandbox Escape)漏洞。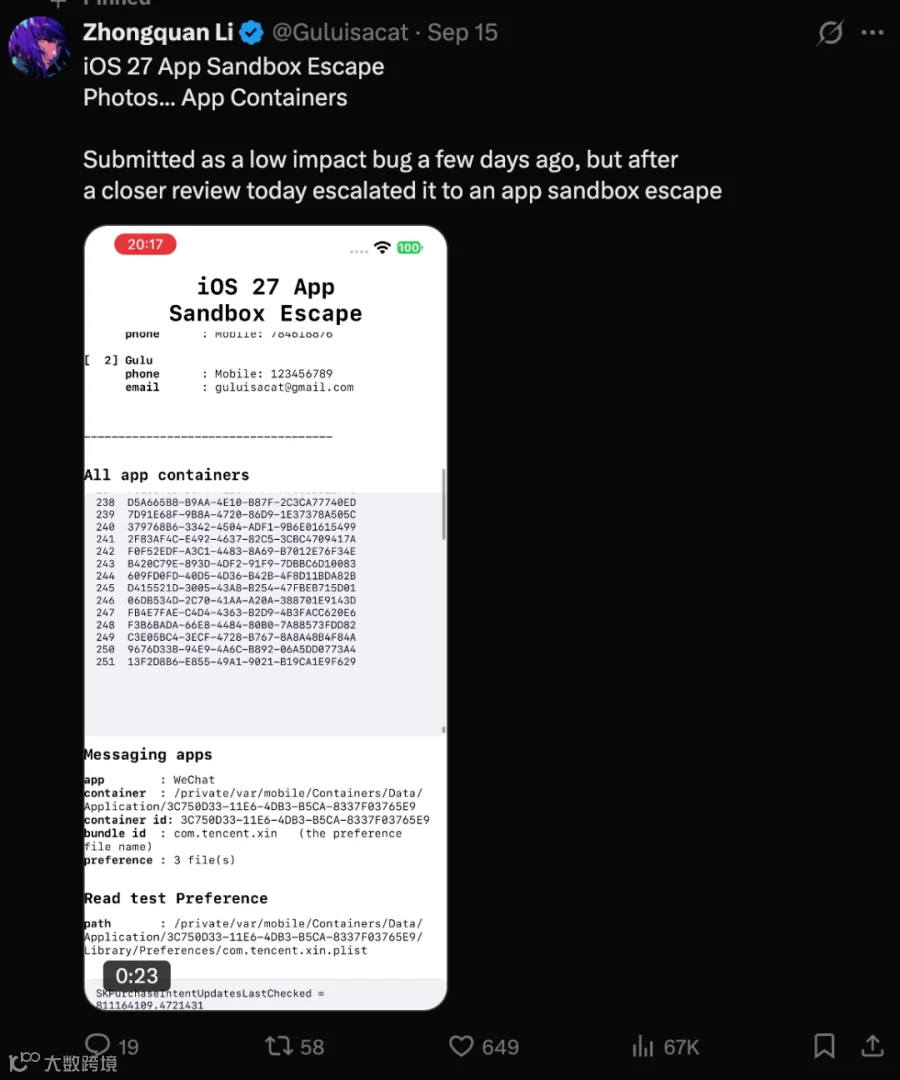
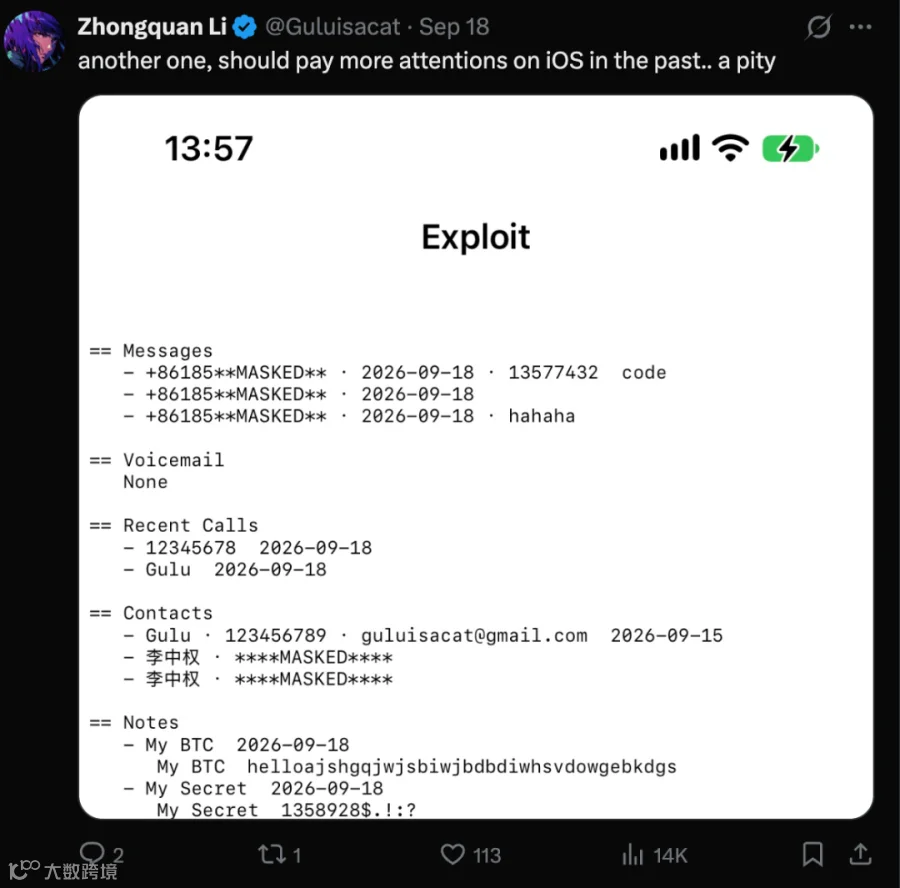
新漏洞与DarkSword攻击链的本质区别
目前,完整的技术细节尚未公布,需等待Apple完成修复。现阶段可确认的信息为:该漏洞真实存在,与Photos和App Containers相关,且在正式版中可复现。业内已有部分技术人员开始尝试分析触发条件,但具体情况仍待官方披露。 需要明确的是,此次曝光的漏洞与此前的DarkSword攻击链存在本质区别。DarkSword是一条实际用于攻击的完整漏洞链:攻击者通过Safari/WebKit切入,突破沙盒获取更高权限,最终目标是加密钱包中的数字资产。 而此次曝光的仅为单一的“应用沙盒逃逸”漏洞。仅凭此单一漏洞无法复刻DarkSword那样的完整攻击流程。后续需持续关注Apple的修复进度,以及修复后披露的完整技术细节,从而明确其具体的触发机制、访问权限及是否存在与其他漏洞组合的风险。iOS设备与数字资产安全建议
针对高度关注数字资产安全的iOS用户,业内建议采取以下风控策略:将核心资产存放于交易所,使用Trust等软件管理钱包;实行地址隔离,一个地址专用于存储,另一个地址用于日常消费;主地址开启白名单功能,仅允许向受信任的钱包转账,严格限制其他所有交易行为。