很多企业的采购问题,并不是从价格谈判开始失控的。
丨真正的风险,往往藏在流程里
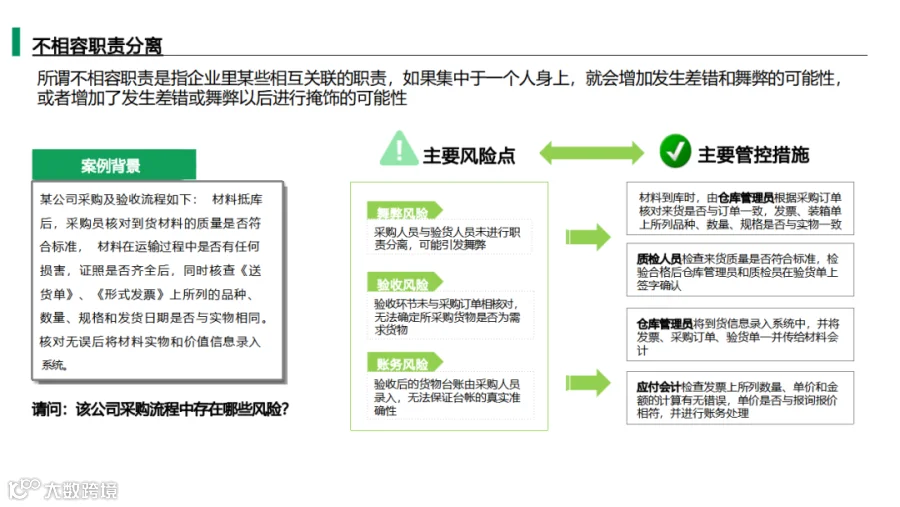
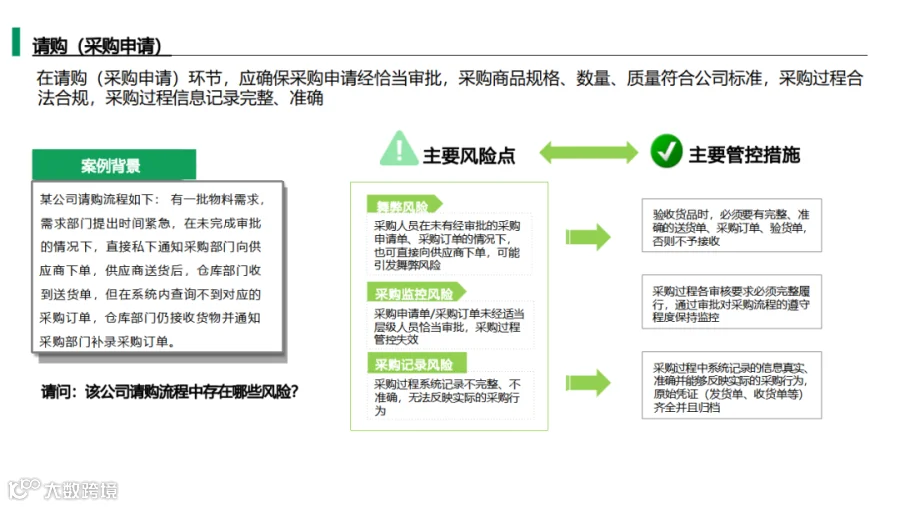
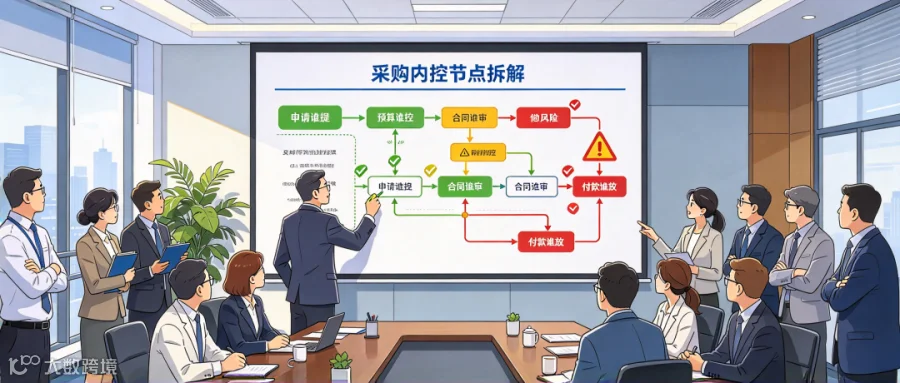
申请谁来提,审批谁来批,预算谁来控,合同谁来审,付款谁来放行。每一个节点看起来都只是“走流程”,但只要权限分配不清、审批逻辑粗放、预算控制失效,采购就会从业务支持变成经营风险。
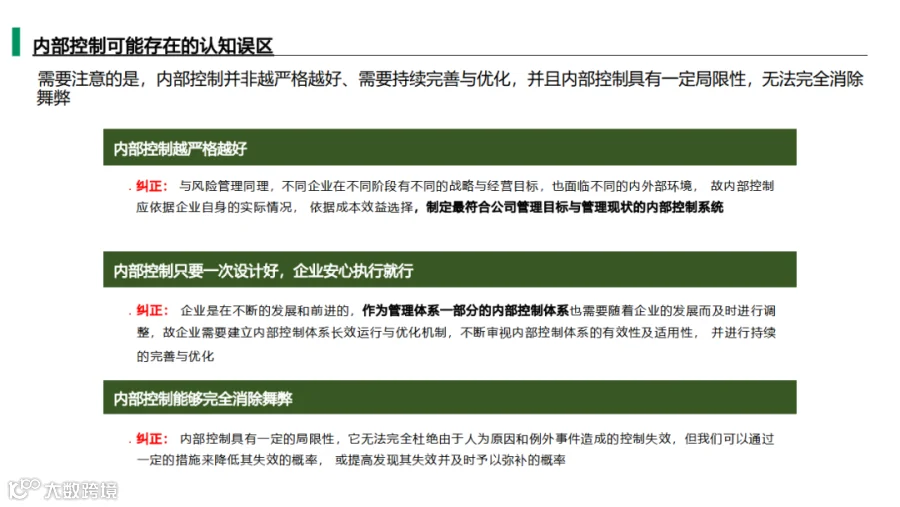
采购内控管理的核心,不是把流程做得更复杂。
而是让每一笔采购都能说清楚:为什么买、谁申请、谁审核、谁批准、是否超预算、是否符合合同、是否具备付款条件。
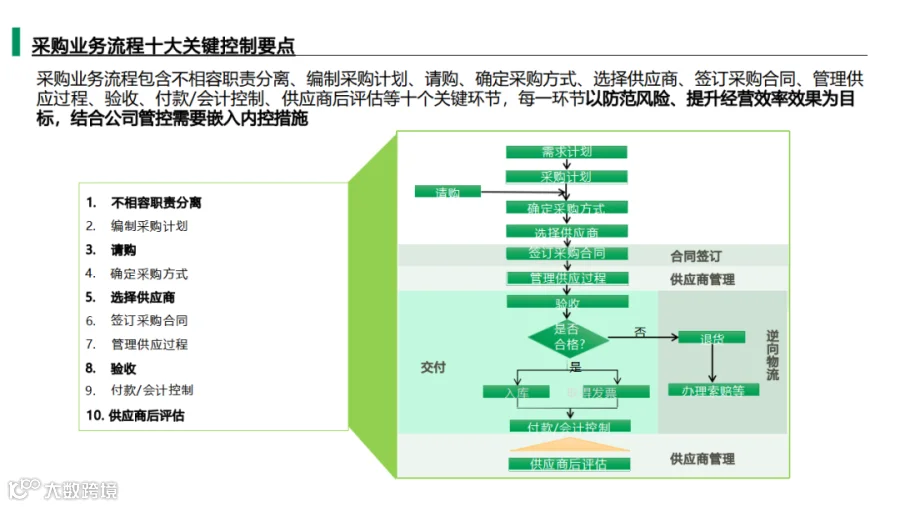
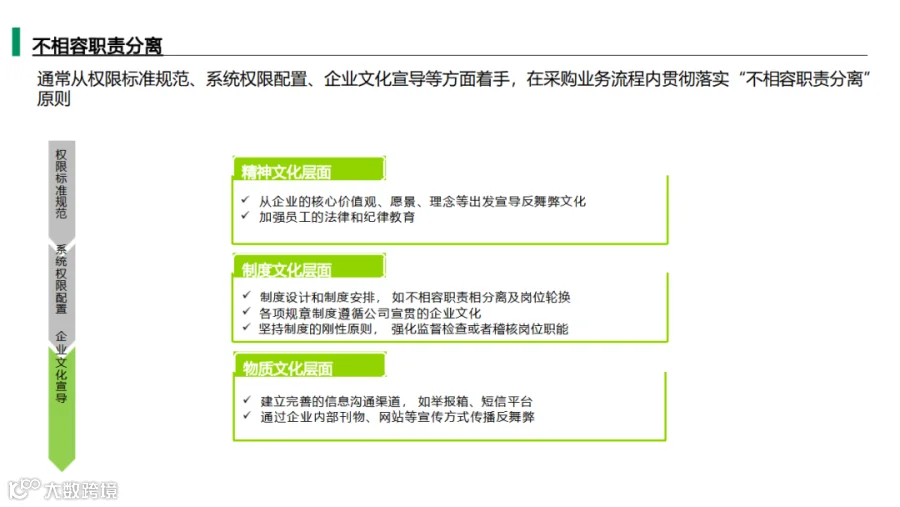
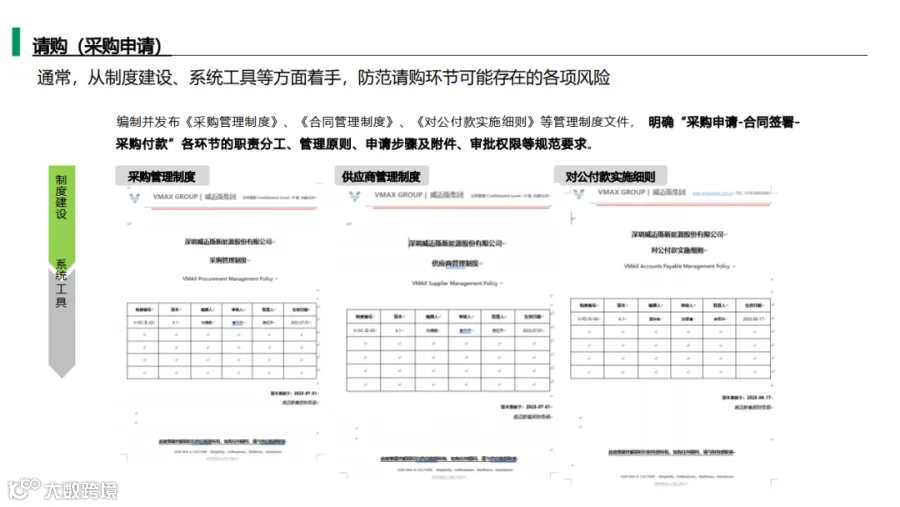
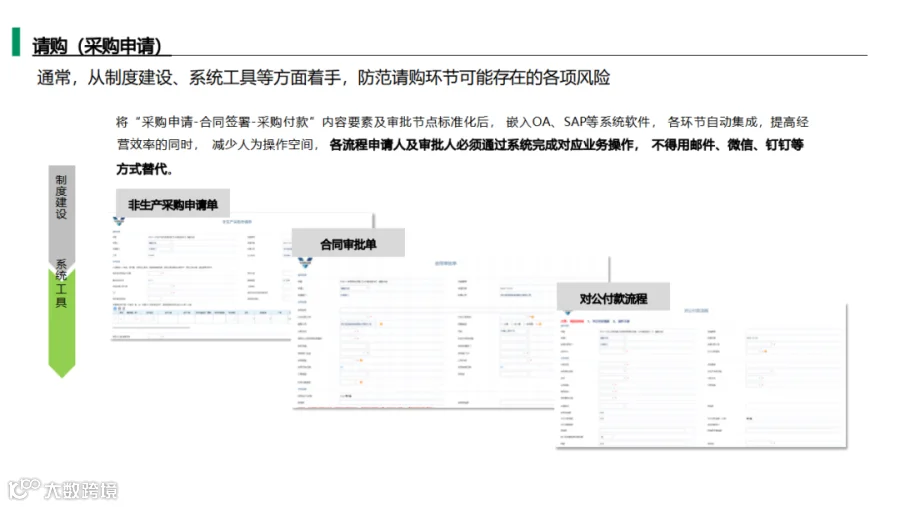
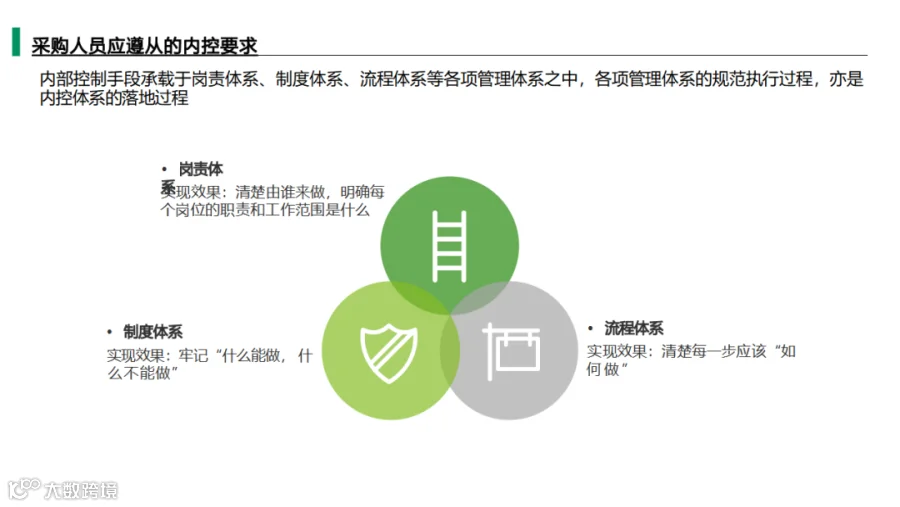
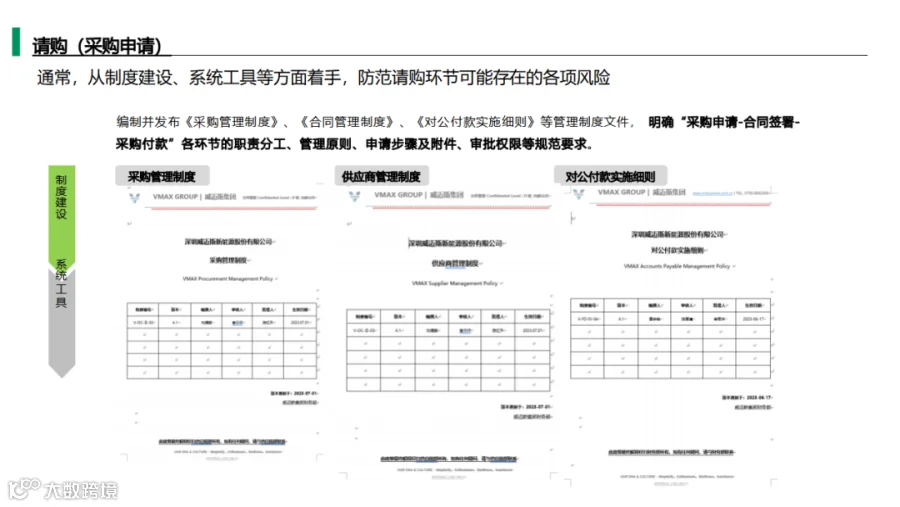
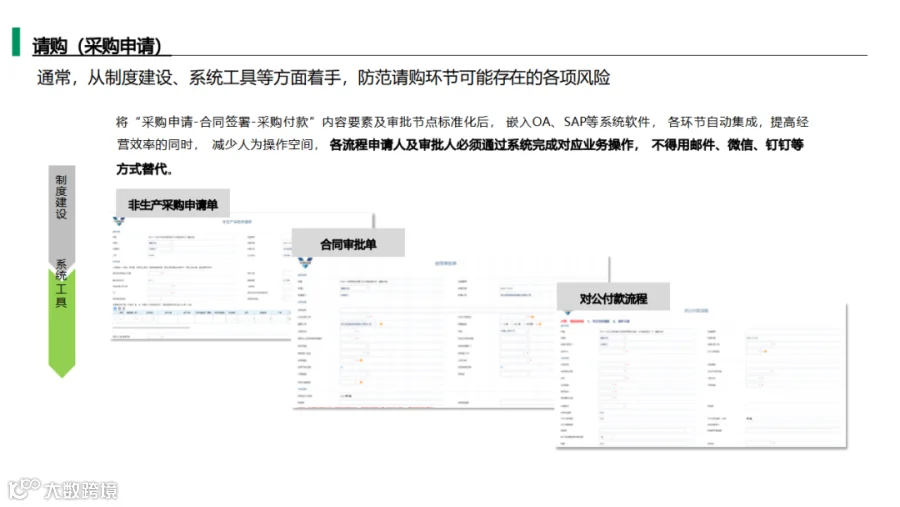
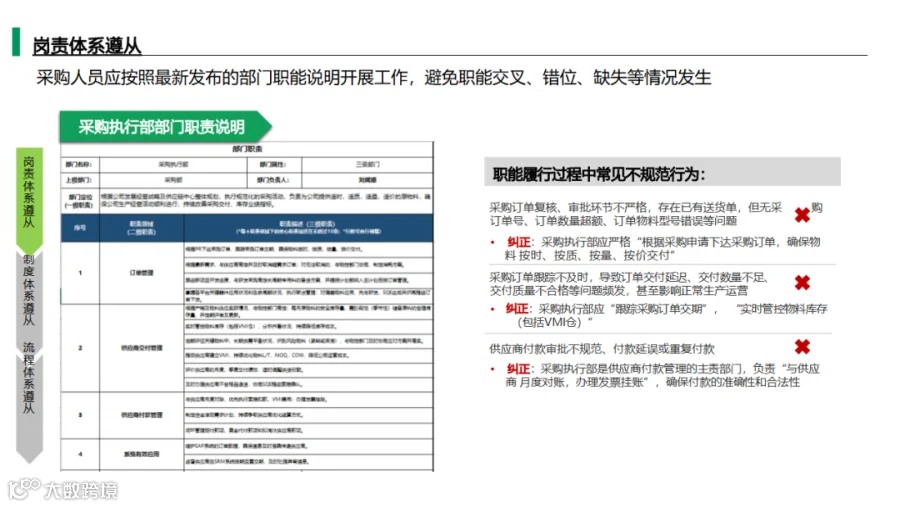
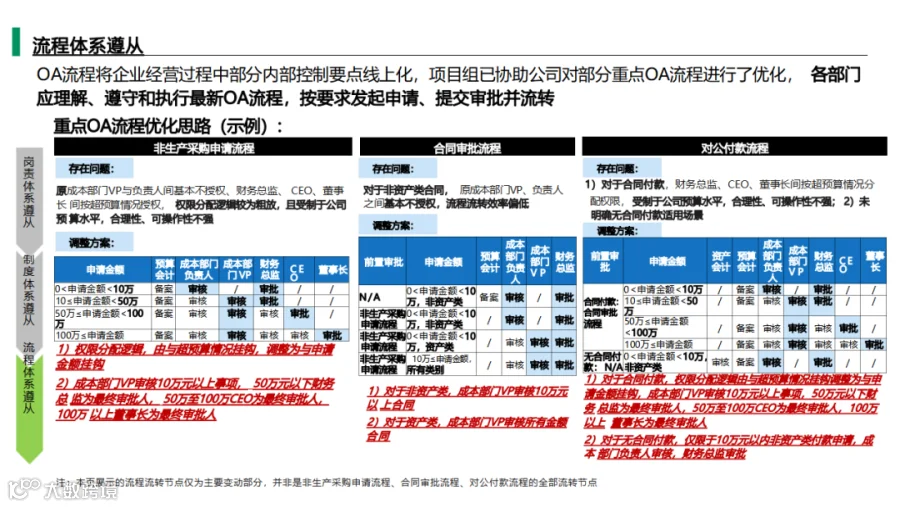
这张图展示的,正是采购流程内控从“岗位体系遵从”到“制度体系遵从”,再到“流程体系遵从”的落地路径。它不是单纯做 OA 表单优化,而是把采购业务中的关键控制点线上化、规则化、权限化。

丨过去很多企业的采购审批,最大的问题是“人治色彩太重”
比如非生产采购申请流程中,原成本部门 VP、负责人、财务总监、CEO、董事长之间基本不授权,审批权限与超预算情况挂钩,导致权限分配逻辑粗放,既受制于公司预算水平,也缺乏清晰的合理性和可操作性。结果就是,小金额事项也可能层层审批,大金额事项却未必真正匹配风险级别。
流程看似严谨,其实效率低。
合同审批同样如此。对于非资产类合同,原成本部门 VP 与负责人之间基本不授权,流程流转效率偏低。一个合同到底该由谁审,取决于金额、资产类别、采购类型,而不是简单地“都往上报”。如果所有合同都走同一套审批链,管理层会被大量低风险事项淹没,真正需要决策的高风险事项反而得不到足够关注。
丨对公付款流程的问题更典型
合同付款、无合同付款、非资产类付款,不同场景的风险完全不同。如果不区分适用场景,只按预算或金额粗略分配权限,就会出现两个结果:一是低风险付款被过度审批,影响业务效率;二是高风险付款没有被精准识别,给企业留下合规和资金风险。
所以,采购业务及流程内控管理的战略咨询落地,第一步不是“画流程图”。
而是重构权限逻辑。
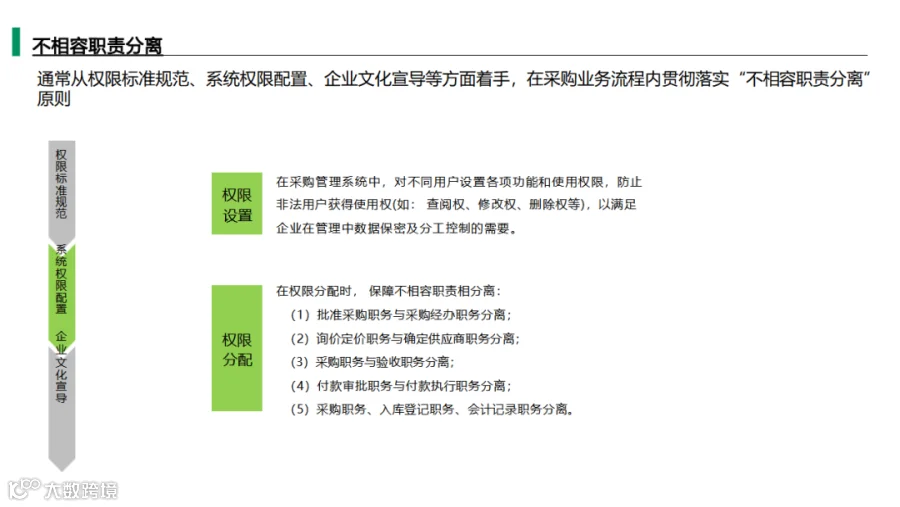
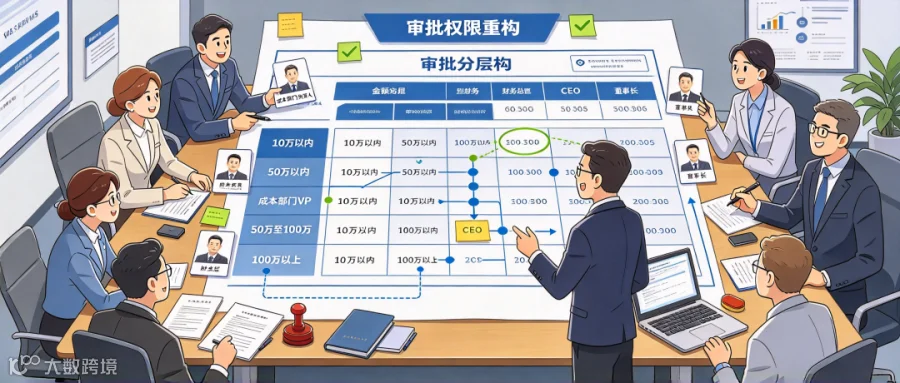
从图中可以看到,优化后的思路非常清晰:审批权限不再只与“是否超预算”挂钩,而是进一步与“申请金额”挂钩,并结合资产类别、采购类型、付款场景进行分层。
10 万以内、50 万以内、50 万至 100 万、100 万以上,不同金额区间对应不同审批层级;成本部门负责人、成本部门 VP、财务总监、CEO、董事长分别承担相应的审核或审批责任。
这样做的意义很直接。
小事项不再过度上收,提高流转效率。
大事项必须经过高层把关,强化风险控制。
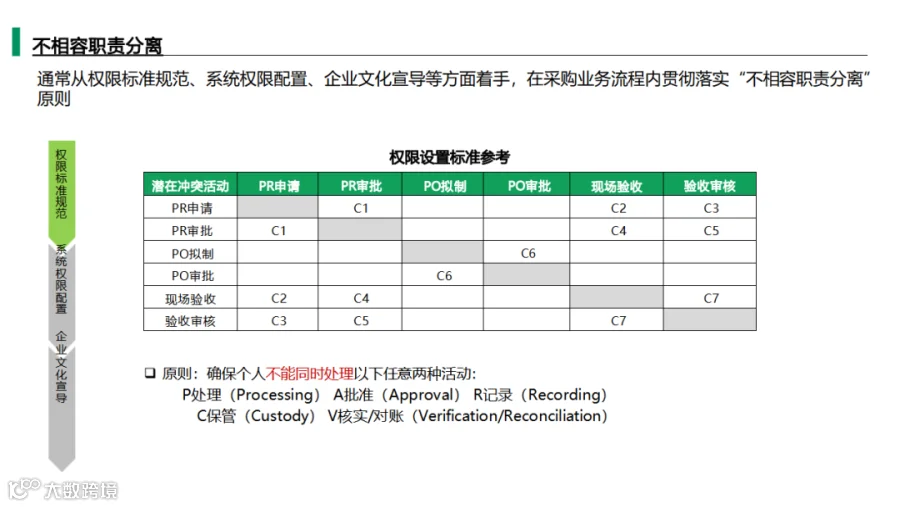
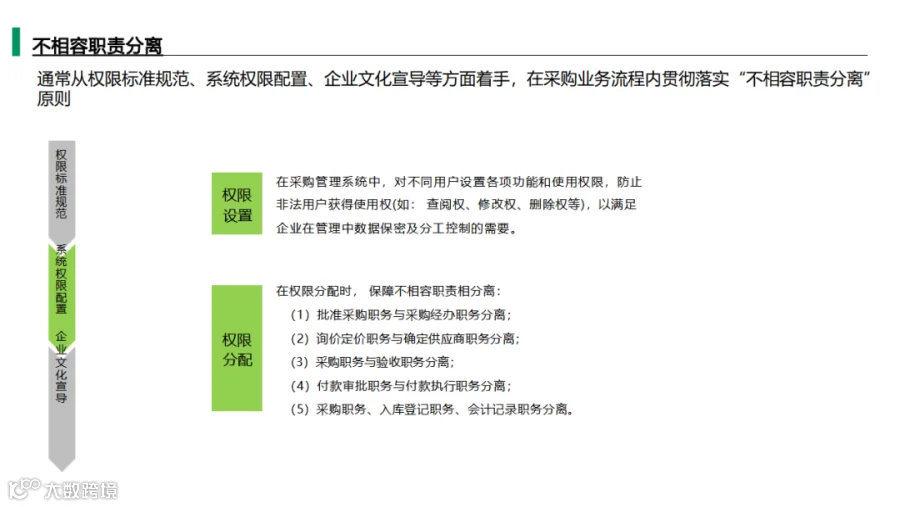
预算会计、资产会计、财务总监各司其职,避免责任混乱。
合同付款和无合同付款分场景处理,避免“一套流程管所有事”。
丨真正有效的内控,不是让所有人都签字
而是让正确的人,在正确的节点,对正确的风险负责。
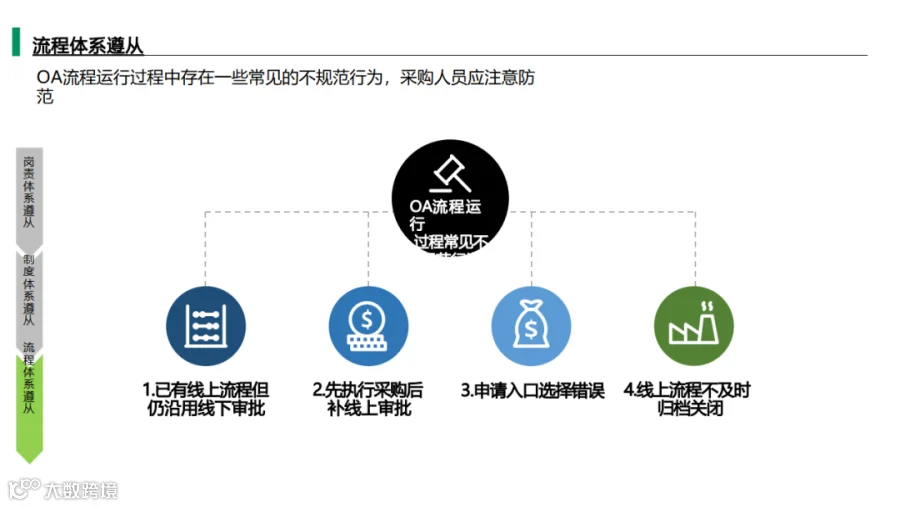
这也是战略咨询落地最容易被忽视的地方。很多项目停留在制度文本、流程手册、组织职责表,看起来很完整,但一上线就变形。业务部门嫌慢,财务部门嫌乱,管理层嫌烦,最后大家又回到线下沟通、口头确认、补签审批。
流程没有被执行,不是员工不配合。
很多时候,是流程设计没有贴近真实业务。
采购内控要真正落地,必须做到三件事。
第一,流程线上化。
把非生产采购申请、合同审批、对公付款等关键流程纳入 OA 系统,让申请、审批、流转、留痕都在线完成。
第二,权限规则化。
不同金额、不同类别、不同付款场景,对应不同审批路径,减少人为判断空间。
第三,责任清晰化。
谁审核预算,谁判断合同,谁确认付款条件,谁承担最终审批责任,都必须在流程中写清楚。

丨采购管理最怕的不是流程多
最怕的是流程很多,但风险没人真正负责;审批很多,但关键控制点没有被识别;系统上线了,但业务仍然靠线下推动。
战略咨询的价值,就在于把管理要求翻译成可执行的流程,把内控原则嵌入每一个审批节点,把“制度应该怎么做”变成“系统必须怎么走”。
采购业务的效率,来自清晰规则。
采购内控的安全,来自精准授权。
当 OA 流程真正做到按金额分层、按场景分类、按责任流转,采购管理才不再只是事后补救,而是从申请发起的第一刻,就把风险关进流程里。
采购业务及流程内控管理落地方案PPT