


欧盟《网络弹性法案》第14条正式生效
9月11日,欧盟《网络弹性法案》(CRA)第14条正式生效。该法规要求明确:在欧盟销售的带数字功能产品,若发现被主动利用的安全漏洞或重大安全事件,制造商必须在24小时内通过ENISA单一报告平台提交早期预警,72小时内完成详细上报,并在修复措施可用后14天内提交最终报告。

违规企业最高将面临1500万欧元或全球年营业额2.5%的罚款,产品亦可能被强制下架或召回。许多智能硬件卖家初看此消息,或许会觉得“与己无关”,但实际上CRA的管辖范围远超想象。
一、哪些产品会“中招”?
CRA覆盖的是“带数字元素的产品”——任何硬件或软件,只要预期用途包含与设备或网络的直接或间接数据连接,均被纳入监管。
通俗来说,智能家电、可穿戴设备、智能玩具、摄像头、智能家居终端、蓝牙音箱、智能灯具等全部在列。主营智能家居、3C配件、IoT硬件的跨境卖家基本无法避开。

此外,义务主体覆盖制造商、进口商和经销商。跨境卖家若以自有品牌销售,或作为进口商将产品投放欧盟市场,均需承担相应责任。
二、24小时、72小时与14天
CRA的漏洞报告机制采用严格的“三段式”:
24小时内:提交风险预警初报。只要制造商“知悉”存在被主动利用的漏洞或严重安全事件,倒计时即开始。
72小时内:提交详细的风险评估和整改方案。
14天内:在修复措施可用后提交最终报告(严重事件可延长至一个月)。
所有上报均需通过ENISA单一报告平台完成。
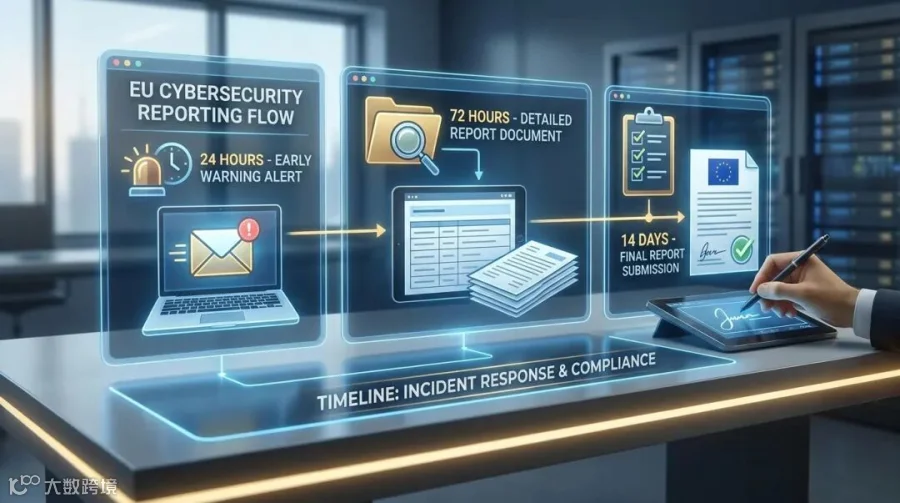
需特别注意的是,24小时的计时起点是“知悉”,而非“确认”或“调查完毕”。部分卖家抱怨内部排查需两三天,但法规并不等人,时效要求极为严苛。
三、为什么很多卖家还没意识到?
CRA的全面实体义务需到2027年12月11日才适用,但第14条的漏洞报告义务已提前至2026年9月11日生效。许多卖家仍抱有“2027年再说”的观望心态,却忽视了最核心的条款已在执行。
更棘手的是,CRA要求制造商建立标准化的漏洞监测与上报流程。缺乏该流程的企业,连24小时预警这一基本要求都无法满足。
对中小卖家而言,现实困境尤为明显:产品由工厂代工,固件由供应商烧录,一旦出现漏洞,卖家可能无从知晓,更遑论在24小时内向欧盟报告。
四、卖家现在能做什么?
1. 确认产品管辖范围:若在欧盟销售任何带联网功能的产品(如智能玩具、蓝牙设备、Wi-Fi家电等),大概率需重点关注。
2. 打通供应链信息渠道:要求工厂或方案商在发现安全漏洞时第一时间通知,这是满足24小时报告要求的前提,建议在合同中予以明确。
3. 熟悉ENISA报告平台:目前虽无需立即注册,但需提前了解平台功能与基本操作流程,以备不时之需。
4. 将CRA合规纳入2027年产品规划:漏洞报告只是第一步。2027年12月全面适用后,CE标识、技术文档、SBOM(软件物料清单)、合规评估等要求将全面落地。提前布局,方能从容应对。
结语
CRA被业内称为“全球最严数字产品网络安全监管”实至名归。对智能硬件跨境卖家而言,当前的紧迫性不在于是否立刻面临罚款,而在于能否在2027年12月全面适用前,搭建起完善的产品合规体系。