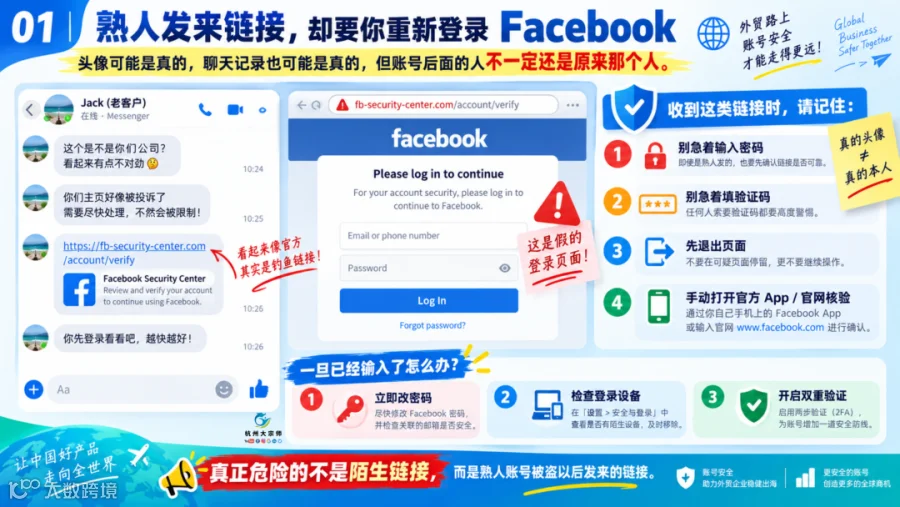
这种情况一定要有警惕。你可能在Messenger里收到一个已经认识的客户、朋友或者同行发来的链接,内容往往还很容易让人下意识地点进去。比如“这个是不是你们公司?”“有人发了你们的产品”“你们主页好像被投诉了”,甚至是一条看起来很严重的新闻或通知。真正危险的地方在后面。你点进去以后,页面做得和Facebook很像,然后提示:Please log in to continue.很多人这时候不会想太多。因为发消息的人本来就在自己的好友列表里,头像和名字也都认识,于是顺手输入邮箱、密码,甚至验证码。但Facebook账号一旦被盗,对方完全可以继续用这个真实账号给他的好友发钓鱼链接。也就是说,头像是真的、名字是真的、以前的聊天记录也是真的,但现在账号后面的人可能已经换了。对外贸业务员来说,这个风险比普通个人账号更大。因为一个业务员Facebook被盗,可能同时牵扯客户联系人、Messenger历史沟通、公司Page、BM、广告账户甚至管理员权限。更严重的是,对方拿到你的账号以后,还可以继续以你的身份联系客户,而客户看到的又是一个曾经真实沟通过的人。所以大宗师一直建议企业形成一个习惯:别人发来的链接里突然要求重新登录Facebook,先退出。真要确认,自己重新打开Facebook App或者手动进入Facebook官方页面。已经在可疑页面里输入过账号密码,也不要等着看“会不会有事”,尽快修改密码、检查登录设备,并开启双重验证。
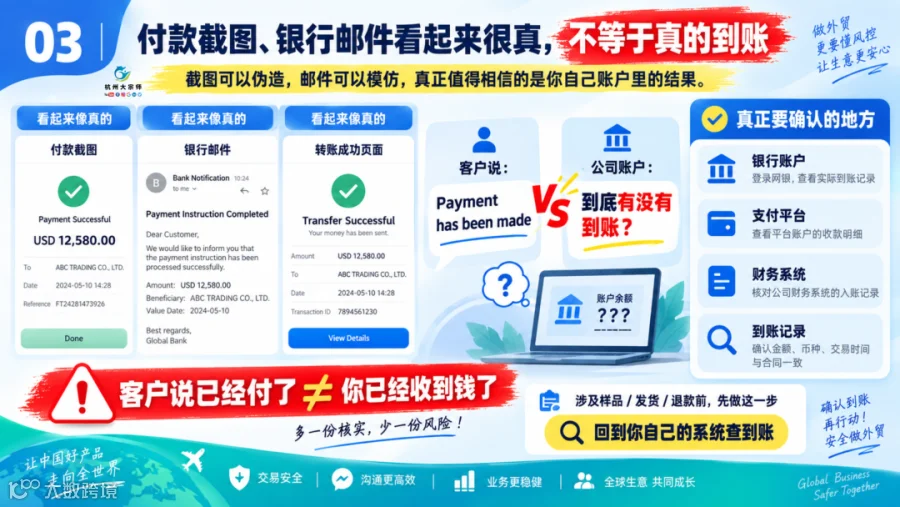
这一点,其实特别适合外贸业务员记住。现在一张付款截图、一封银行邮件、一个“Transfer Successful”的页面,都可以做得非常像真的。Logo、金额、日期、格式甚至发件人显示名称,都可能看起来毫无问题。而很多时候,对方甚至不需要让你相信一件特别离谱的事情。他只需要让你相信一句:“钱已经付了。”比如一个“客户”告诉你:“Payment has been made.”随后发来付款截图,又补一封看起来很正式的银行通知。业务员一看金额和订单都对,就马上安排样品、发货或者后续操作。但这里一定要分清楚两句话:客户说已经付款。和公司账户已经收到钱。这不是一回事。所以真正需要确认的,不是“截图像不像真的”,而是回到你自己的银行、支付平台或者财务系统里看:钱到底有没有到账。尤其涉及样品、货物、退款或者其他资金操作时,这一步不要省。因为截图可以制作,邮件可以模仿,网页也可以伪造。真正值得相信的,是你自己账户里的结果。
这一类风险和前面几种不太一样,因为很多时候并不是一个陌生“客户”来骗你,而是企业自己为了提高Facebook运营效率,主动安装了各种工具。现在外贸企业做Facebook,经常会用到浏览器插件、数据工具、主页管理软件、群发工具或者各种自动化服务。工具本身不一定都有问题,真正应该看的是:它让你登录什么账号、开放哪些权限,以及这些权限最后能够访问哪些企业资产。很多业务员为了省事,看到“Login with Facebook”直接点进去,后面出现几个授权选项,也习惯性一路Allow。但如果一个第三方工具本身不可靠,真正暴露出去的可能并不只是Facebook密码,还可能涉及个人账号、公司Page、BM、广告账户以及其他已经关联的企业权限。另外,企业内部还有一个经常被忽略的问题:旧设备和旧员工权限。以前负责Facebook的人已经离职,但管理员权限还在;以前登录过账号的电脑和手机没有清理;几年前授权过的软件,现在已经没有人知道它还有哪些访问权限。平时这些事情几乎没有存在感,但真出一次问题以后,就会发现你丢掉的可能不是一个Facebook密码,而是一整套企业社媒资产。所以大宗师做Facebook时,一直比较重视的一件事就是:账号安全和资产归属,要放在运营前面。谁是管理员、谁拥有什么权限、员工离职以后怎么处理、哪些第三方应用还有授权,这些看起来不像“流量技巧”,但对于企业来说,一点都不比流量重要。


 B2B海外社媒训练营