


引言
软件供应链攻击正迅速成为全球组织的严峻挑战,随着企业对互联软件包网络依赖度的加深,此类威胁日益凸显。尽管越来越多的公司试图通过实施策略和强化内部安全措施来限制潜在损害,但网络安全始终是安全专家与黑客之间永无止境的博弈,而软件供应链攻击正是当前赛场上的关键环节。
什么是软件供应链攻击?
当潜在攻击者篡改软件应用程序代码,从而劫持链条中后续的其他应用时,便发生了软件供应链攻击。这使得攻击者能够破坏网络数据、窃取关键信息,或通过“横向移动”渗透至网络的其他部分。本质上,此类攻击专注于寻找并利用网络中最薄弱的环节,进而夺取控制权。
预防攻击的最佳方法有哪些?
没有任何安全措施是完美无缺的;即使严格执行每一步骤,仍可能存在漏洞。即便是拥有无限资源的世界级巨头(如 Equifax),也曾遭遇影响超 1 亿客户的严重数据泄露。
鉴于此,企业需尽可能减少暴露面,以降低成为软件供应链攻击受害者的几率。以下是提升安全性的几种有效方法:
限制外部软件的使用
现代企业虽无法完全弃用软件栈以规避风险,但可以剔除非必需或不常用的软件。此举有助于最大限度减少黑客访问网络及进行横向移动的潜在途径,从而有效防御攻击。
定期与软件供应商互动
这是掌握供应商最新最佳实践的关键。企业需与每位供应商保持联系并监控其安全状况,以限制自身潜在漏洞。若某供应商回应不足,应考虑转向将安全置于更高优先级的其他供应商。
保持工具更新
若在业务中使用大量软件包,务必确保将其更新至最新版本。使用旧版本软件意味着缺失针对代码漏洞的补丁,极易被攻破。此外,全面更新也能降低与非黑客行为相关的技术风险。
使用零信任认证
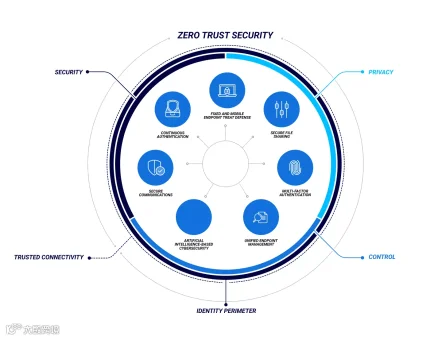
零信任认证假定所有网络活动均为恶意,因此每个用户都需通过一系列基于策略的身份验证步骤才能访问网络。这是限制软件供应链攻击潜在影响的有效手段,因为攻击者必须突破严格的身份验证过程才能接入网络。
软件供应链攻击示例
近年来发生了众多影响深远的软件供应链攻击案例,这些事件为行业提供了学习并实施网络安全新最佳实践的机会:
Mimecast
2021 年,云网络安全公司 Mimecast 宣布,网络犯罪分子入侵了其用于在 Microsoft 365 Exchange Web Services 上进行服务身份验证的证书。尽管该公司称受影响用户数量远小于基数中依赖该证书的 10%,但此次事件仍引发了广泛关注。
SolarWinds
2020 年,SolarWinds遭受大规模软件供应链攻击,包括微软在内的 18,000 家商业客户下载了隐藏在 Orion IT Management 应用更新工具中的后门。随后,微软不得不通知其 40 家客户发生了安全泄露。
依赖混淆
2021 年,安全专业人士 Alex Birsan 利用一种新颖的攻击技术,成功突破了微软、苹果、Uber 和特斯拉等多家科技巨头的系统。Birsan 向大量高目标发送了虚假的数据包,且未使用任何社会工程学技术。
结论
综上所述,软件供应链攻击对现代企业构成了巨大风险,即便拥有庞大 IT 预算的大型公司也难幸免。保护自身及客户数据的最佳方式是采用行业最佳实践和最新工具,赋能安全专家的工作。遵循这些步骤虽不能将攻击概率降为零,但能大幅降低风险。