



近期亚马逊平台审核力度显著加强,扫号频率大幅提升,年审、协议 3、重复 ASIN 等各类绩效通知激增。不法分子趁机利用卖家焦虑心理,迭代出高仿真钓鱼骗局。已有卖家因点击高仿邮件导致店铺被盗,直接亏损达 20 万元。
与早期粗糙的诈骗手段不同,当前钓鱼邮件具备官方 Logo、规整排版,甚至能精准匹配卖家的真实 ASIN 及经营数据,极具迷惑性。


高仿钓鱼邮件示例
诈骗手段不断升级,切勿因未曾中招而放松警惕。
两类最新高危钓鱼邮件,90% 卖家易中招
目前泛滥的高仿邮件主要集中在以下两种场景,核心套路均为制造紧急焦虑,诱导卖家在慌乱中点击链接或提交资料。
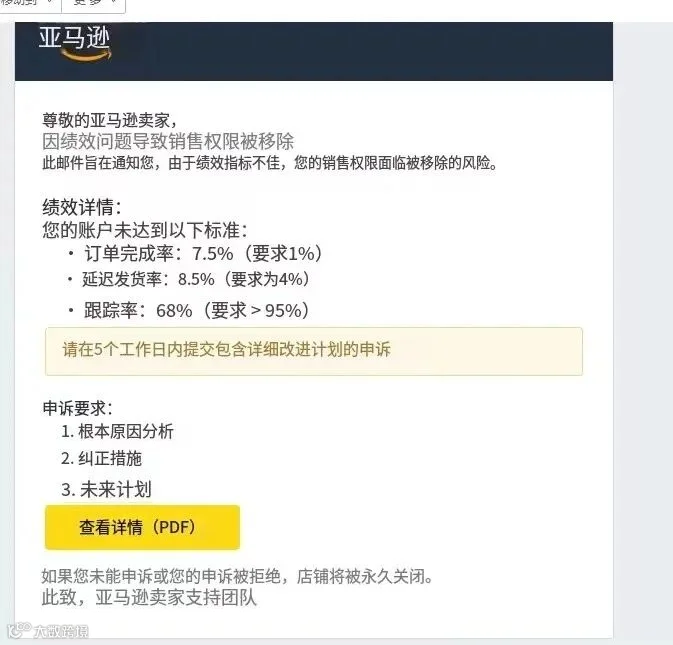
1. 店铺绩效类异常通知
此类邮件标题常标注“因绩效问题导致销售权限被移除”,谎称店铺订单完成率、延迟发货率等指标不达标,并附带醒目的按钮诱导点击「查看详情 PDF」以核查处罚。
2. 产品侵权类违规通知
邮件冒充亚马逊官方服务团队,精准列出具体 ASIN 并附上虚假违规证据,限定短时间内申诉,通过「下载处罚通知书」等按钮营造正规处罚假象。
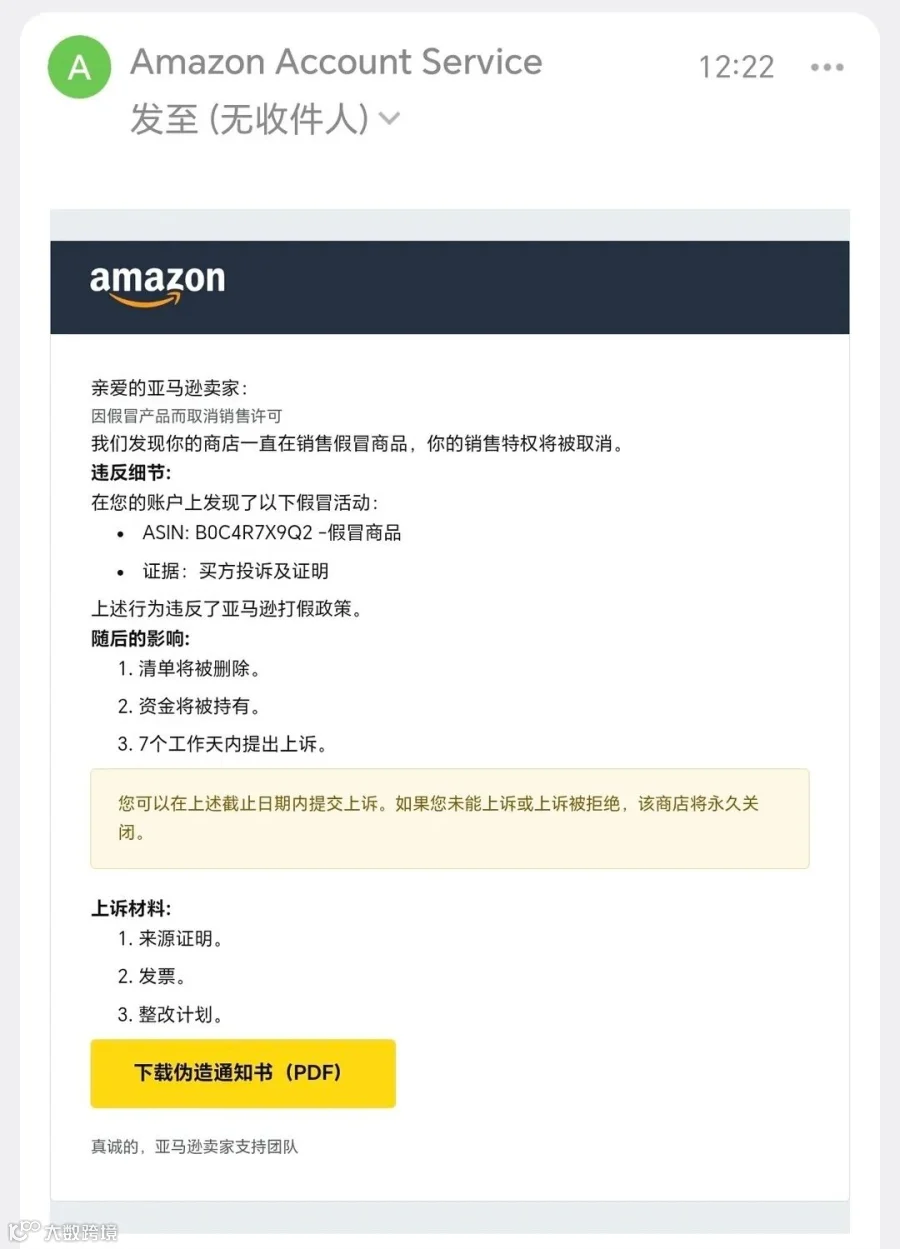
重点提醒:部分钓鱼邮件虽被邮箱标记为高风险,但许多高仿邮件能完美绕过系统风控。此外,大量骗局使用 163、188、QQ 等普通邮箱冒充官方,卖家需格外警惕。
实操核查技巧,一眼识破虚假邮件
无需依赖经验猜测,掌握以下四个核心核验方法,即可精准辨别真伪,全程无需点击任何陌生链接。
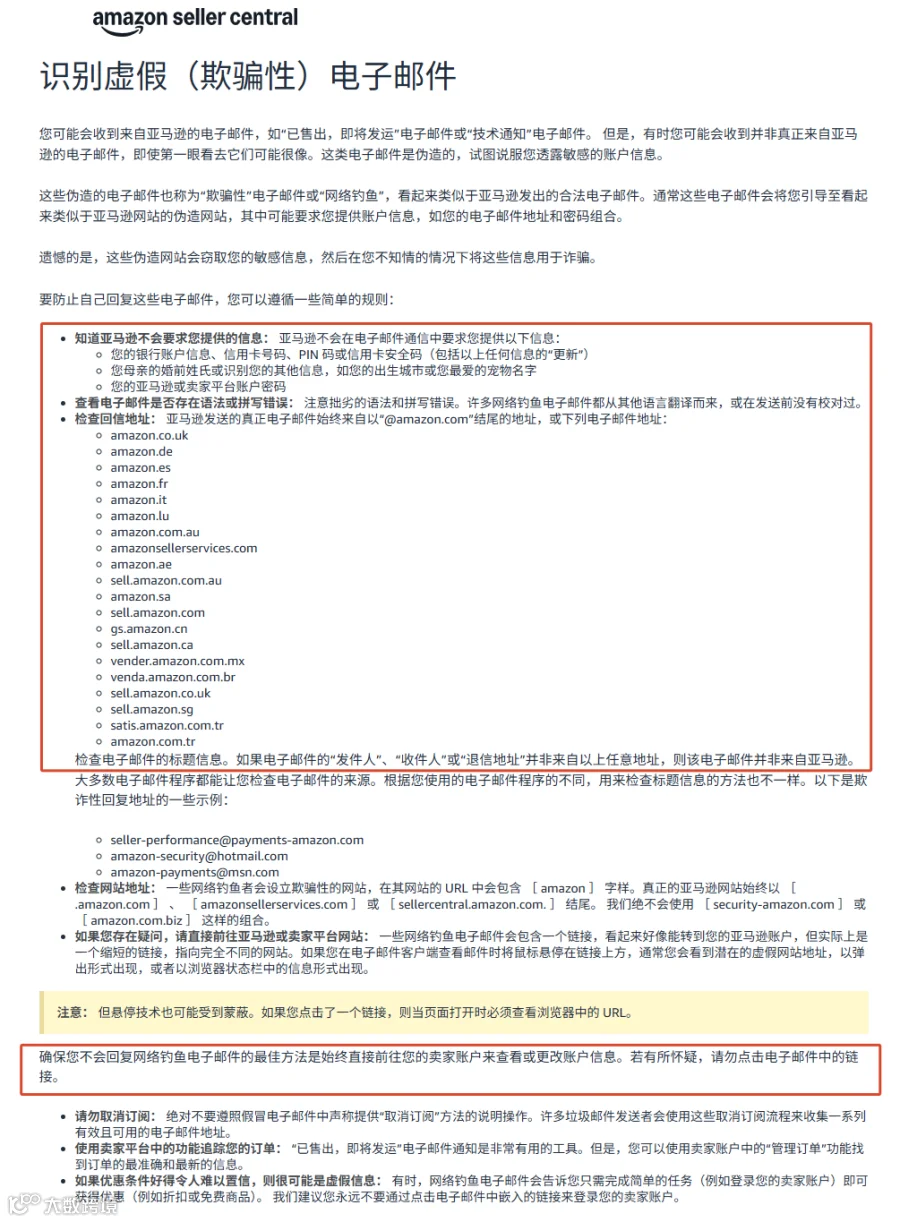
1. 查发件人完整域名(最核心)
邮件显示的名称、头像及签名均可伪造,唯一可靠的是完整邮箱后缀。

- 官方特征:后缀一定是 @amazon.对应站点域名,私人无法注册。
- 钓鱼特征:使用 163、QQ 等公共邮箱;高仿拼写域名(如偷换字母、多加后缀);发件地址正常但回复地址为陌生私人邮箱。
2. 核对绩效数据,排查逻辑漏洞
骗子往往不懂平台规则,易出现常识性错误。例如谎称“订单完成率 7.5% 不达标”,实际上亚马逊考核的是订单缺陷率(ODR),且完成类数据越高越好,低数值本身即违背经营逻辑。
3. 一切以卖家后台官方记录为准
这是最稳妥的零风险核验方式。无论邮件内容多么紧急,切勿点击链接。应通过浏览器书签或官方入口登录卖家后台,查看“绩效—业绩通知”。若后台无对应记录,则百分百为钓鱼邮件。
4. 坚决不点链接、不下载陌生附件
无视邮件中所有“查看详情”、“下载通知”、“立即申诉”等按钮。重点警惕以下高危文件:
- 双重后缀文件(如 notice.pdf.exe),看似 PDF 实为恶意程序;
- 要求关闭杀毒软件或安装专属阅读器才能打开的附件;
- 陌生的压缩包及可执行程序文件。
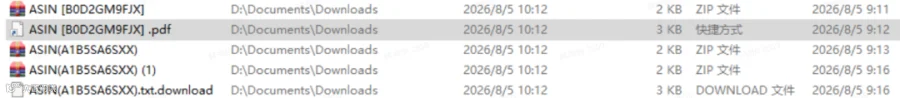
注意:带有 HTTPS 小锁标志的链接或看似正规的短链接,也可能是伪造的钓鱼网站。
出现误操作?立刻执行紧急补救措施
点击链接或下载文件可能导致账号及资金权限被窃取。诈骗资金通常会被快速转移至境外,事后极难追回。若不慎操作,请立即按以下步骤止损:
- 立刻断网:断开设备网络,阻止信息进一步泄露及账号被远程操控。
- 全面改密:使用另一台安全设备,修改亚马逊店铺、绑定邮箱及收款平台的所有密码。
- 重置安全验证:重新配置二次验证,批量移除店铺和邮箱中的陌生登录设备。
- 设备查杀:对原操作设备进行全盘病毒及木马查杀。
- 及时报警:若已产生资金损失,立即报警并联系支付机构冻结追查。
关键提醒:邮箱是核心突破口。骗子控制邮箱后可一键重置所有关联平台密码,因此店铺、邮箱及收款账户必须同步整改。
当前正值亚马逊审核严期,建议卖家对所有涉及账户权限的邮件遵循同一原则:先登录官方后台核实,再做判断。