


近年来,亚马逊卖家账户被盗事件频发,店铺资金与收款安全已成为跨境卖家必须高度重视的核心议题。
典型案例警示:账户安全危机实录
案例一:恶意篡改收款信息
2025 年,新加坡母婴品牌 KeaBabies 遭遇账户入侵。黑客非法获取权限后,多次修改管理员邮箱及关联收款银行账户,导致约 5 万澳元(折合 3.16 万美元)资金被非法转出。
案例二:“银狐”木马钓鱼攻击
2026 年,针对卖家的“银狐”木马攻击集中爆发。攻击者伪装成德国律所发送“侵权下架”邮件,附件暗藏木马。一旦点击,病毒将窃取后台密码、Cookie 及收款账号,甚至劫持二步验证会话。
案例三:内部人员盗取资金
杭州与苏州两家婚纱礼服类亚马逊店铺曾遭同一人作案。嫌疑人利用原始绑定信息破解登录密码,在一年内将两家企业共计 60 余万元资金秘密转移至境外账户。
上述案例表明,账户安全问题不仅影响店铺销售,更直接威胁资金命脉。构建坚固的收款安全防线至关重要。
作为亚马逊官方白名单收款平台,WindPayer 从合规认证、技术防护、权限隔离、用户权利四大维度建立隐私保护体系,全方位保障卖家资金安全。

1. 合规认证与监管保障
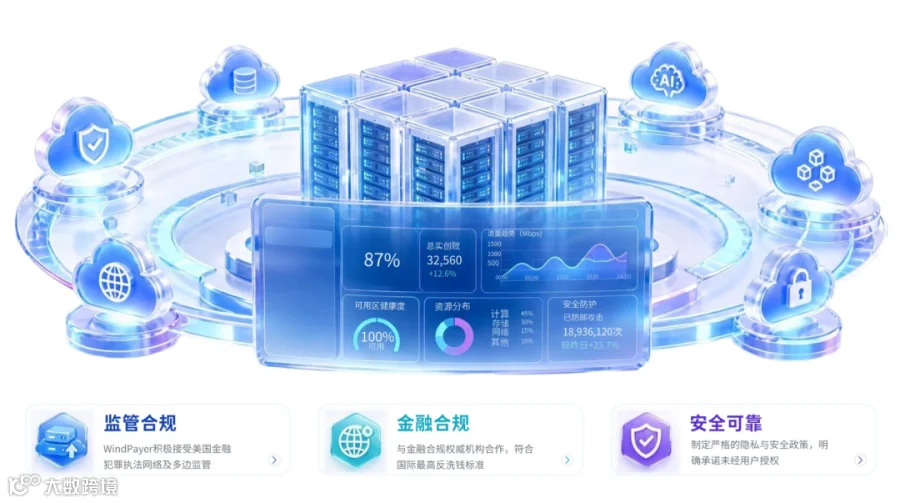
WindPayer 积极接受美国金融犯罪执法网络(FinCEN)及多边监管,与权威机构合作符合国际最高反洗钱标准。
平台制定严格的隐私与安全政策,承诺未经用户授权绝不向无关第三方透露信息,数据仅用于风险识别及提供合规跨境金融服务。
2. 技术防护与数据加密
采用行业最高标准安全交易系统,部署多重验证机制,架构符合主流银行系统标准。
全链路数据传输采用 SSL 加密,存储于受严格物理控制的安全服务器中,杜绝窃取泄露风险。
支持“密码 + 手机验证码 + 身份验证器”的多重验证机制。身份验证器每 30 秒刷新 6 位动态码,即便在无网络环境下也能正常生成,有效防止会话劫持。

3. 严格权限管控与隔离
内部实行最小必要原则与严格权限隔离。客户资料等敏感数据仅限授权风控人员在特定业务场景下访问,其他人员无权查看。
仅在法律允许或用户明确授权的范围内收集和使用个人信息。
4. 隐私保护与用户权利
对第三方 SDK 合作方进行严格安全检测与保密约束,落实全流程隐私保护。
充分保障用户对个人信息的访问、更新、删除、停止营销及撤回同意权,用户可随时通过平台自主管理数据。

凭借多方资质认证、PCI DSS 合规、SSL 加密技术及完善的权限管理体系,WindPayer 致力于为亚马逊卖家提供安全、合规的跨境收款服务,助力中国品牌安心出海。
