


Google Play 于 8 月 25 日发布生成式 AI 安全指南,重点聚焦非自愿私密影像(NCII)及“脱衣”类功能。官方强调,平台将在应用全生命周期内进行多轮测试,目前已覆盖数千款应用。
尽管相关红线已存在于"AI 生成内容”、“不当内容”及“应用宣传”等既有政策中,新指南进一步明确了审核机制、开发者准备工作及上线后的复查流程。核心结论明确:审核不仅限于上线前,上线后亦会持续进行。

图:Google Android Developers Blog 官方配图
第一道关:精准界定生成式 AI 功能范畴
Google Play 的判定依据是功能实质而非商店分类。凡涉及用户输入文字、图片或语音,并由模型生成新内容(含文本、图像、音视频)的功能,均纳入政策监管范围。
在游戏场景中,AI 角色自由对话、自拍生成头像、图片二次编辑及基于指令的实时内容生成等均属此类。即便功能隐藏于限时活动、仅对订阅用户开放或限定特定地区,也无法规避审查。
需注意的是,仅托管 AI 内容而不提供生成能力的应用(如纯文档摘要工具)虽不在本政策核心覆盖区,但若涉及用户投稿与评论,仍须严格遵守 UGC(用户生成内容)相关政策。

图:Google Play 帮助中心官方页面截图
第二道关:确保审核账号权限完整可用
许多团队受阻并非因模型问题,而是审核人员无法访问关键功能。Google 明确要求测试账号必须能通行所有 AI 功能,高级订阅、付费墙及地区限制不得阻碍审核进程。
若功能受账号等级、远程开关、活动时间或服务器分组控制,提交审核前务必逐项排查,并在审核说明(Review notes)中清晰标注入口路径。建议由未参与开发的同事使用审核账号全流程测试,凡需口头解释才能定位的步骤,均应书面化记录。
第三道关:构建应用层级的双重过滤机制
仅依赖大模型自带的安全策略并不合规。Google 建议开发者在应用层增加独立的输入与输出审核机制:输入侧需识别高风险意图及绕过式表达;输出侧须在内容展示前进行二次校验。
针对真人图片编辑、性深伪等高危场景,必须保留对抗性测试记录、拒绝日志及异常处理方案。游戏场景中的多轮交互尤为关键,单句合规的内容在上下文叠加后可能诱导违规,单纯的关键字屏蔽难以覆盖此类风险。
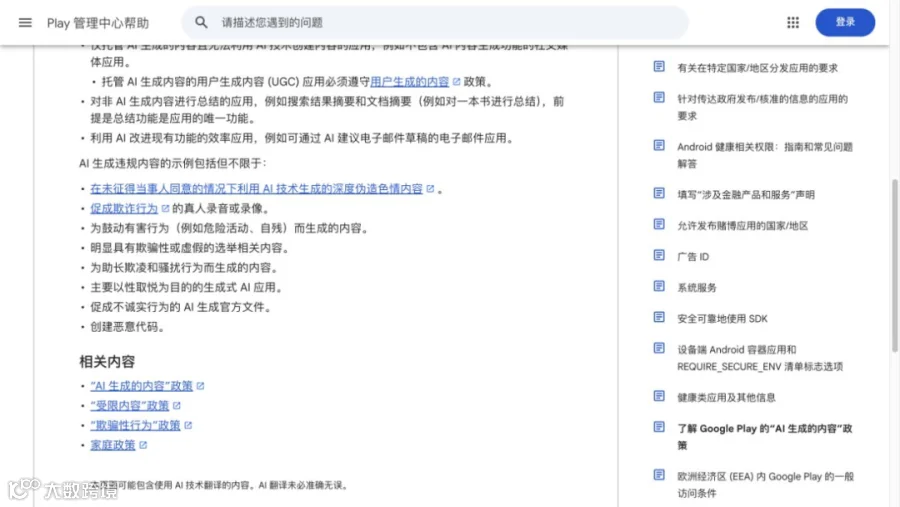
图:Google Play 帮助中心官方页面截图
第四道关:内置便捷的违规举报入口
政策强制要求生成式 AI 应用必须在应用内提供举报或标记功能。用户在遭遇冒犯性输出时,应能直接反馈,无需退出应用或跳转网页联系客服。
该入口不仅是合规要求,更是运营优化的重要数据来源。通过收集用户举报、模型拒绝请求及异常生成结果,团队可及时调整模型版本、角色提示词或地区配置,防止因环境变化导致原本通过的测试失效。
第五道关:严格规范广告素材与宣传口径
应用功能本身合规,但若广告素材利用“脱衣”、“透视”等暗示性内容博取点击,同样违反 Google Play 应用宣传政策。无论素材由代理商制作还是自动化工具生成,开发者均需承担主体责任。
Google Play 与 Ads 团队将协同处置违规产品。除应用被暂停或移除外,违规方还可能失去 Google 体系内的广告投放与变现通道。需注意,此处罚主要限于 Google 生态内部,不必然波及外部支付或其他广告渠道。
提审前的合规自查清单
生成式 AI 合规需跨部门协作:产品部门梳理全部 AI 入口,研发部门部署输入输出审核,发行团队准备全功能测试账号,运营团队建立举报响应机制,买量团队严审商店素材、广告成片及落地页。
Google Play 的审查涵盖安装包、功能逻辑、访问路径、宣传方式及上线后表现。将上述环节纳入日常版本迭代流程,远比上架前临时补交“安全说明”更为可靠有效。