


近期,Unity IL2CPP 逆向工具 Cpp2IL 更新了 MFuscator Support 插件,重新整理了经过 MFuscator 处理的 metadata 还原逻辑。
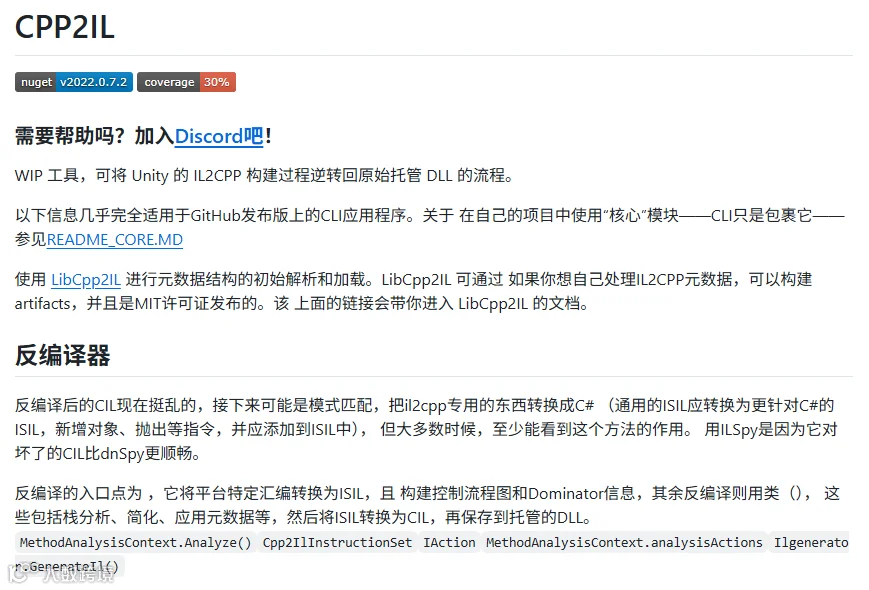
Mfuscator是一款面向 Unity IL2CPP 构建产物的保护工具。在 metadata 保护方面,它可以对文件进行加密,并调整头部和区段布局,增加通用逆向工具自动解析的难度。如果分析工具仍按标准格式读取,很容易拿到错误偏移,后面的字符串、类型和方法信息也就无法继续解析。
更新后的 Cpp2IL 会先尝试推导 metadata 头部使用的XOR密钥,判断密钥的变化方向,再根据字符串字面量、类型定义、字段、方法和程序集之间的关系,重新计算各个区段的位置。即使文件头记录的偏移不可信,Cpp2IL也会利用内部数据之间的关联,排除错误布局并尝试重建metadata。
由于 global-metadata.dat 中保存了 Unity IL2CPP 构建后产生的类型、方法、字段和字符串等信息,并与由 C# 代码转换、编译而成的本地机器码相互对应。Cpp2IL 把 metadata 与 Native Binary 放到一起分析,可以尝试恢复方法和 Native 地址之间的映射关系。

metadata 恢复后,攻击者就可以继续关联 Native 代码,查找奖励结算、战斗数值、购买校验和安全检测等逻辑,从而制作外挂、破解版。Cpp2IL 可以大幅缩短逆向分析的门槛和前期准备工作,为后续的内存修改、Hook和绕过检测提供线索。
对游戏公司来说,逆向工具越来越自动化,外挂开发和版本适配所需的时间也会缩短。作弊行为进入游戏后,对局胜负、数值体系和排行榜等场景都会受到负面影响。正常玩家投入的时间和付费逐渐失去价值,社区中的抱怨与差评随之增加,最终反映在活跃、付费留存和游戏收入上。
对游戏安全产品而言,加固不能等到逆向工具更新后再被动补漏洞,也不能只看某个文件能否被打开。更重要的是在设计阶段预判攻击者可能利用的分析路径,提前削弱metadata、Native代码、资源和运行时数据之间的关联,避免单点保护被突破后,其他信息仍能帮助攻击者还原完整逻辑。
FairGuard针对 Unity IL2CPP 项目,提供不同场景下的安全保护,包含:代码混淆、metadata保护、资源加密和运行时检测,有效减少核心逻辑暴露、资源被提取以及游戏运行过程被调试或篡改的风险。
在代码层,FairGuard通过名称、字符串、常量和控制流混淆,降低核心玩法、数值计算及安全检测逻辑直接暴露的风险。针对 IL2CPP metadata,则会增加类型、方法与 Native 代码重新建立映射的难度。即使逆向工具恢复了部分metadata结构,分析者仍需继续处理混淆后的代码和调用关系,难以直接定位并修改目标逻辑。
AssetBundle、配置文件和Lua脚本中也可能包含玩法规则、数值配置及资源加载信息。FairGuard会对这些资源进行加密和完整性保护,同时兼顾资源热更新场景,降低资源被提取、替换或篡改的风险。
游戏进入运行阶段后,FairGuard还会通过环境检测、内存保护和包体完整性校验,识别调试、注入、Hook、内存修改及重打包等操作。静态保护与运行时检测相互配合,即使攻击者获取了部分代码或 metadata 线索,后续分析和修改仍会受到限制。



点击 阅读原文 免费试用产品