


行业深度
智能硬件公司的合规难在哪儿?硬件本身在收集数据,配套APP在处理个人信息,云平台在存储和跨境传输——三层叠加,是最复杂的数据合规场景。
——导语
Part 01
一、智能硬件的数据合规全景
Scene 01
1.1 三层数据架构
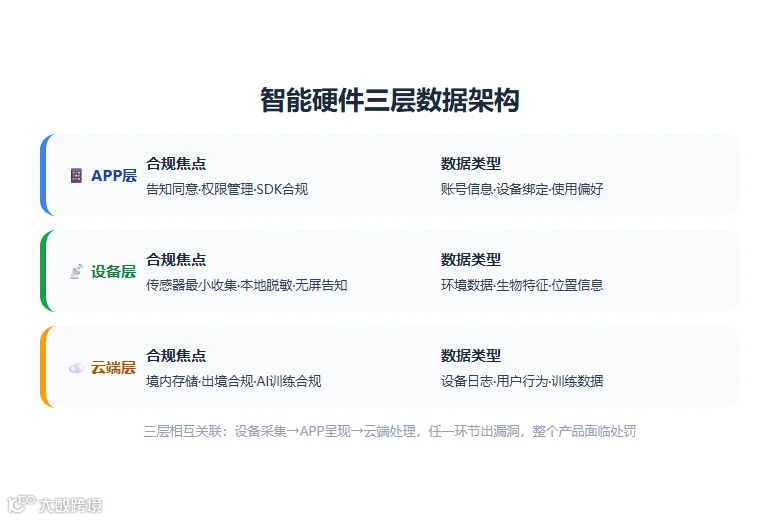
智能硬件产品的数据体系通常由三层构成:
三者之间的关系:设备采集→APP呈现→云端处理,任何一个环节出现合规漏洞,整个产品都可能面临处罚。
Scene 02
1.2 2026年重大法规变化
中国法维度:
目的国法维度:
Part 02
二、设备层合规:传感器的数据收集
Scene 01
2.1 最小必要原则的硬件实现
智能硬件的最大合规难题在于:传感器的数据收集能力往往超出用户的实际预期。
以扫地机器人为例:
-
SLAM建图过程中采集的家庭空间布局数据——是否必要?合理必要。 -
与此同时收集的WiFi SSID列表——是否必要?争议较大。 -
高频上传位置数据至云端——是否必要?超出核心功能需求。
合规操作建议:
-
产品设计阶段即进行「数据收集必要性审查」。每一个传感器数据项,逐项追问:去掉这个数据,产品核心功能还能不能运作?如果不能,理由是什么? -
对环境数据(摄像头图像、麦克风录音、激光雷达点云等)应在设备端进行脱敏处理,仅上传脱敏后的结构化数据。 -
2026年4月1日起的YD/T 6635-2025标准要求无屏智能终端在数据收集前取得用户同意——对于没有屏幕的设备,如何实现告知同意的合规是一个工程问题。
Scene 02
2.2 无屏设备的告知同意方案
无屏智能终端的告知同意是行业公认的合规难题。以下是几种可行方案:
建议方案:组合使用。 包装内印刷隐私政策摘要+首次APP连接时弹窗确认+产品官网/小程序中存放完整版。
Scene 03
2.3 生物识别信息的特殊规则
智能门锁、智能摄像头等涉及生物识别的设备,2026年的合规红线:
-
人脸、指纹、声纹等生物识别信息,原则上仅能存储于设备本地,不得通过互联网对外传输(2026年App新规第15条) -
具备特定目的和充分必要性方可收集 -
保存期限不得超过实现目的所需的最短时间 -
用户撤回同意后须立即删除本地存储的模板
实操建议:如果产品设计允许将生物特征上传至云端(如「云存储人脸库」功能),须重新评估必要性并取得用户的单独同意。
Part 03
三、APP层合规:配套应用的权限管理
Scene 01
3.1 权限调用规则
智能硬件配套APP的权限调用,比普通APP更容易踩坑,因为设备本身的功能需求与APP权限之间的界限容易被模糊。
2026年的合规红线(基于App新规征求意见稿):
- 权限须在使用具体功能时方可索要。用户注册APP时不得索要位置权限——应在用户使用基于位置的功能时才请求。
- 后台权限管控。APP须记录并集中展示后台调用权限的情况(包括自启动、关联启动、收集剪切板等行为)。
- 高敏感权限的提示。麦克风、摄像头、位置权限须在屏幕顶部显著位置提示用户。
- 拒绝后不得频繁索要。用户拒绝授权后,建议48小时内不再弹窗。
Scene 02
3.2 SDK合规管理
智能硬件APP通常会嵌入多个SDK(配网SDK、语音SDK、地图SDK、推送SDK等)。2026年要求:
-
与每个SDK运营者签暑协议,明确约定收集目的、方式和范围 -
对SDK的实际行为进行审核(是否存在超范围收集) -
向用户告知嵌入的SDK名称和收集信息类型 -
SDK不得超出最小范围和最低频度收集和调用权限
Part 04
四、云端层合规:存储与数据出境
Scene 01
4.1 数据存储架构
智能硬件公司的数据存储架构通常涉及:
- 境内云: 用户数据主存储(阿里云/腾讯云/华为云)
- 境外云: 海外用户数据存储(AWS/Azure/GCP)
- 边缘节点: 低延迟场景下的数据缓存
合规要点:
-
中国境内用户的个人信息原则上应存储在境内 -
境外用户的数据应根据目的国要求选择本地化存储或跨境传输 -
数据分域管理:生产环境、测试环境、开发环境数据严格隔离 -
测试环境严禁使用生产环境明文数据
Scene 02
4.2 数据出境路径选择
智能硬件企业涉及数据出境的典型场景:
Part 05
五、产品全生命周期合规嵌入

Scene 01
5.1 设计阶段的Privacy by Design
Scene 02
5.2 2026年合规建设清单
🔴 紧急:
-
□ 完成YD/T 6635-2025标准对标(无屏智能终端适用) -
□ 完成生物识别信息本地存储改造(如有) -
□ APP/SDK完成权限合规自查 -
□ 与所有SDK服务商补签DPA
🟡 重要:
-
□ 建立产品全生命周期合规审核流程 -
□ 完成数据出境路径选择和申报 -
□ 建立无屏设备告知同意方案并上线 -
□ 完成境外目的国法律合规差距分析
🟢 持续:
-
□ 建立数据分类分级制度 -
□ 建立用户权利响应SOP -
□ 建立第三方SDK年度审核机制 -
□ 建立数据安全事件应急响应预案
智能硬件的数据合规,难点不在于法律本身——法律规则是清晰的。难点在于如何把法律要求转化为产品设计中的具体实现:传感器该采什么数据、APP什么时候弹窗、云端数据怎么存、出境的合规谁来做。这需要法务、产品、研发、运维四方的协同。这套体系的搭建不是一蹴而就的,但每推迟一天,合规风险就累积一天。
📚 参考文献
-
YD/T 6635-2025《面向消费者的无屏智能终端个人信息保护技术要求》 -
《互联网应用程序个人信息收集使用规定(征求意见稿)》(2026.1.10) -
《中华人民共和国个人信息保护法》第28条(敏感个人信息)、第55条(PIA) -
欧盟《数据法案》(EU Data Act)Regulation (EU) 2023/2854 -
美国EO 14117 Executive Order on Preventing Access to Americans' Bulk Sensitive Personal Data -
GB/T 45574-2025《数据安全技术 敏感个人信息处理安全要求》 -
《App违法违规收集使用个人信息行为认定方法》(国信办秘字〔2019〕191号) -
华为SDK合规使用指南-穿戴能力 -
金州法评:智能机器人数据合规防线前移的实践路径
文章内容如涉及作品内容、版权和其它问题,请在30日内与本公众号联系,我们将在第一时间删除内容。文章只提供参考并不构成法律意见、任何投资及应用建议。
📚 往期回顾
🌐 平台合规
向下滑动查看所有内容
🤖 AI / 直播 / 短视频
向下滑动查看所有内容
📢 广告营销
向下滑动查看所有内容
🔐 数据合规
向下滑动查看所有内容
⚖️ 民商事纠纷
向下滑动查看所有内容
📝 律师实务
向下滑动查看所有内容
