最近一段时间,一个名为 OpenClaw 的AI工具在技术圈迅速走红。
与传统聊天型AI不同,OpenClaw属于“AI代理(AI Agent)工具”。
所谓AI代理,可以简单理解为:不仅能够生成内容,还可以根据用户指令自动执行任务的AI系统。
例如,OpenClaw可以读取和修改本地文件、运行系统命令、自动操作浏览器、抓取网页信息以及调用各类API服务。
正因为这种能力,它被很多开发者称为“可以在聊天框里完成工作的AI助手”。
但从法律角度看,这种高度自动化能力,也意味着新的法律风险。
特别是在中国现行法律体系下,如果企业或个人在业务中使用这类工具,可能涉及数据安全、个人信息保护、内容合规以及网络安全责任等问题。
从技术角度看,OpenClaw是一种开源AI代理平台,是指一种能够在理解用户指令的基础上自动执行操作任务的AI系统。
与传统AI相比,AI代理最大的区别在于:它不仅“生成信息”,还会“执行行为”。
例如:
- 自动读取电脑中的文件
- 执行代码或系统命令
- 自动操作浏览器
- 搜索和整理网络信息
此外,OpenClaw还强调“Local‑First(本地优先)”设计理念,即大部分数据和计算可以在本地设备完成,而不需要上传至云端服务器。
这种设计在一定程度上有利于隐私保护,但当AI系统拥有读取文件或执行命令的权限时,一旦出现错误或漏洞,也可能带来更严重的风险。
传统生成式AI主要负责生成内容,例如回答问题或撰写文本。
而AI代理工具则能够自动执行操作。
当AI系统可以自动完成行为时,就可能涉及新的法律问题,例如:
- 自动读取包含个人信息的数据
- 抓取网站信息
- 调用境外API进行数据处理
- 修改或删除本地文件
这些行为在技术层面只是自动化操作,但在法律层面可能触发数据安全责任、个人信息保护义务以及网络安全管理义务。
因此,与普通聊天型AI相比,AI代理工具的法律风险更为复杂。
OpenClaw在中国科技圈呈现出"席卷"之势,其落地速度和商业热情远超硅谷 。数据显示,中国用户下载量和中文文档浏览量显著增长,中国IP下载量激增,中文文档浏览量远超其他语言 。北京的线下技术沙龙吸引了300人参与,反映出开发者社区的高度关注 。
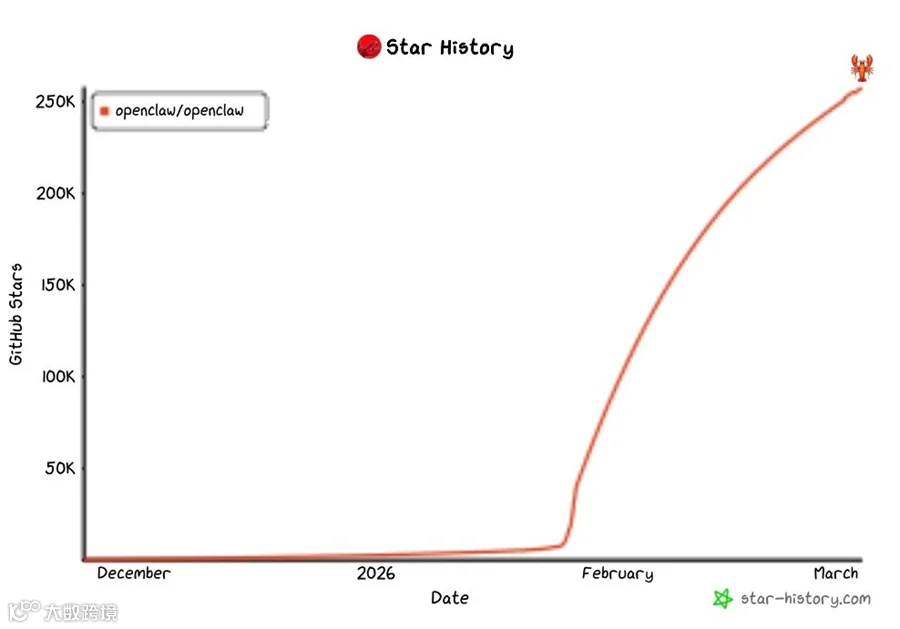
产业层面的响应同样迅速。中国科技巨头如字节跳动、阿里云、腾讯云迅速接入,提供云服务以降低使用门槛 。中国AI模型开发商如MiniMax、Moonshot AI开始在其平台提供易于访问的云端版OpenClaw 。初创公司基于OpenClaw开发新应用,甚至中国硬件制造部门也受到OpenClaw热潮的影响 。在开源社区层面,OpenClaw在GitHub上获得了高达26万星的高关注度 。
目前,中国在数据与网络安全领域已经形成较为完整的法律体系。
其中最核心的三部法律通常被称为数据安全“三驾马车”:
《网络安全法》是中国网络安全领域的基础性法律,明确了网络运营者的安全义务,规范了网络运营及监管,适用于网络的建设、运营、维护和使用 。对于OpenClaw而言,如果其作为网络服务提供或涉及网络数据处理,将受该法规制。该法规定了网络运营者的安全保障义务,包括采取技术措施和其他必要措施保障网络安全稳定运行,有效应对网络安全事件等。
《网络安全法》第44条、第59条、第60条等规定了违反网络安全义务的法律责任 。网络运营者因未履行网络安全义务导致个人信息泄露的,将面临最高五十万元的罚款;关键信息基础设施运营者最高罚款可达一百万元。此外,还包括责令改正、给予警告、没收违法所得、暂停相关业务、停业整顿、吊销相关业务许可证或营业执照等处罚措施 。对直接负责的主管人员和其他直接责任人员也可能处以罚款。
《数据安全法》于2021年9月1日起实施,系统性地规范了数据处理活动,保障数据安全,促进数据开发利用 。该法强调数据分类分级保护及安全审查制度。对于OpenClaw处理的数据,需根据其重要性、敏感程度进行分类分级,并采取相应保护措施。如果涉及重要数据,还需遵守更严格的保护义务和出境限制。
《个人信息保护法》于2021年11月1日起实施,明确了个人信息的定义、处理原则以及用户的权利,规范个人信息的收集、存储和使用 。该法对个人信息处理者设定了严格的义务,包括告知同意、目的限制、最小必要、安全保障等原则。
若企业违反规定处理个人信息或未履行保护义务,情节严重的,根据《个人信息保护法》第66条,可处五千万元以下或者上一年度营业额百分之五以下罚款 。这远高于《网络安全法》的罚款上限,体现了对个人信息保护的高度重视。
如果企业在业务中使用OpenClaw处理数据,上述法律框架均可能适用。
生成式人工智能专项监管
《生成式人工智能服务管理暂行办法》
网信办等部门发布的《生成式人工智能服务管理暂行办法》是专门针对生成式AI服务的监管规定。该办法要求提供具有舆论属性或社会动员能力的生成式人工智能服务需进行安全评估和备案 。服务提供者需履行备案程序,并公示备案信息。
对于OpenClaw这类开源、可本地部署的AI代理项目,其合规定位较为复杂。其核心依赖的境外模型API在国内尚无明确法律身份,且其"自主执行"特性带来的内容风控责任是商业公司难以承受的 。OpenClaw若想在中国商业化,面临合规红线,例如对外服务的AI模型需经备案 。
备案管理制度
中国对生成式人工智能服务实行备案制度,要求提供者在上线前或运营前向国家网信部门进行备案 。备案制度具有强制性,未进行备案或评估不合格将无法合法运营。
备案流程包括:
• 提交材料:《生成式人工智能服务上线备案申请表》、《安全评估报告》、服务协议、测试账号等 。
• 安全评估:需涵盖语料安全评估、模型安全评估、安全措施评估等内容 。
• 审核流程:省级网信办初审、中央网信办复审 。
值得注意的是,仅调用已备案生成式人工智能服务API的企业可能不需要提交安全评估报告,但其他情况可能需要 。
网络安全等级保护制度
网络安全等级保护2.0("等保2.0")是中国网络安全的基本制度,要求对信息系统实行分等级保护 。等保2.0强调"安全计算环境"应具备身份认证、访问控制、安全审计、入侵防范、数据安全等功能。
OpenClaw的沙箱隔离、权限控制、操作审计等安全特性在一定程度上与等保2.0的要求有共通之处。例如:
• 身份鉴别:等保2.0要求对用户进行身份标识和鉴别 。OpenClaw支持设备配对、访问控制等机制。
• 访问控制:等保2.0要求实现自主访问控制和强制访问控制 。OpenClaw的权限控制模型、命令白名单/黑名单机制体现了访问控制思想。
• 安全审计:等保2.0要求对用户行为、安全事件等进行审计记录 。OpenClaw支持定期审计和日志记录 。
然而,OpenClaw作为开源工具,其默认配置可能不完全满足等保2.0的严格要求,用户需要进行额外的安全加固和配置。
数据跨境传输监管
中国法律对数据本地化和跨境传输有明确规定 。《数据出境安全评估办法》规范数据出境活动,保护国家安全和个人信息权益 。关键信息基础设施运营者需在中国境内存储数据,非关键信息基础设施企业则需根据法规进行安全评估 。
OpenClaw的本地优先设计有助于满足数据本地化要求,但如果用户配置使用境外云服务或API,则可能触发数据跨境传输合规义务。
中国工信部网络安全威胁和漏洞信息共享平台已发布预警,指出OpenClaw在默认或不当配置下存在较高安全风险,可能引发网络攻击和信息泄露 。工信部建议用户在部署和应用OpenClaw时注意网络安全风险,核查公网暴露情况、权限配置等,并关注官方安全公告 。值得注意的是,韩国等国家已限制或禁止其使用 。
数据误删除事件
OpenClaw的自主执行能力是一把双刃剑。已有多起因误操作或AI理解偏差导致的数据损失事件:
• Meta AI安全负责人邮箱被误删:这起事件凸显了即使是安全专家在使用OpenClaw时也可能遭遇数据损失风险 。
• 自媒体用户论文文件丢失:用户在使用OpenClaw过程中,重要论文文件被意外删除 。
• 开发者测试时误执行删除操作:在开发测试环境中,开发者触发非预期的删除命令 。
这些事件揭示了OpenClaw在理解用户意图、确认操作后果方面存在的缺陷,以及用户在权限配置上的疏忽可能导致的严重后果。
安全漏洞与潜在风险
除了误操作外,OpenClaw还被发现存在多种安全漏洞和潜在风险:
• 提示注入攻击:恶意指令可能被嵌入到文本中,诱导AI执行非预期的操作 。
• 信息泄露:不当配置可能导致敏感数据泄露 。
• 供应链攻击:第三方插件可能携带恶意代码,构成供应链安全风险 。
• 权限过高:用户为方便使用可能授予过高权限,扩大了攻击面 。
• 系统受控风险:攻击者可能利用漏洞获得系统控制权 。
传统生成式AI主要负责生成内容,例如回答问题或撰写文本。
而AI代理工具则能够自动执行操作。
当AI系统可以自动完成行为时,就可能涉及新的法律问题,例如:
- 自动读取包含个人信息的数据
- 抓取网站信息
- 调用境外API进行数据处理
- 修改或删除本地文件
这些行为在技术层面只是自动化操作,但在法律层面可能触发数据安全责任、个人信息保护义务以及网络安全管理义务。
因此,与普通聊天型AI相比,AI代理工具的法律风险更为复杂。
1. 数据安全风险
OpenClaw在运行过程中会自动读取和处理大量数据。如果企业未对数据进行分类分级管理,可能违反《数据安全法》的相关要求。
2. 个人信息保护风险
如果系统处理的数据包含姓名、手机号、地址等个人信息,就属于个人信息处理活动,需要遵守《个人信息保护法》的相关原则,例如告知同意原则与最小必要原则。
3. 数据误删除风险
AI系统在执行自动化任务时可能发生误操作,例如误删除重要文件。如果因此造成损失,可能引发民事侵权责任。
4. 数据跨境传输风险
如果OpenClaw调用境外API或云服务,数据可能被传输至境外服务器,从而触发数据出境合规要求。
5. 内容合规风险
AI系统生成的内容如果涉及违法信息、虚假信息或侵权内容,相关运营主体可能需要承担相应法律责任。
6. 插件供应链安全风险
OpenClaw支持第三方插件。如果插件存在恶意代码或安全漏洞,可能导致数据泄露或系统安全问题。
7. 刑事法律风险
在极端情况下,如果AI工具被用于非法获取数据或帮助实施网络犯罪,相关人员可能涉及刑事责任,例如侵犯公民个人信息罪等。
随着AI代理工具的普及,企业在使用AI系统时将面临更多新的合规问题,例如AI系统权限管理、数据合规治理以及AI生成内容责任等。
对于法律服务行业而言,这也意味着新的业务机会,例如AI合规咨询、数据合规治理以及企业AI风险评估等。
企业使用OpenClaw的合规建议
对于企业而言,如果计划在业务中使用AI代理工具,可以重点关注以下几个方面:
1. 进行数据分类分级管理,识别重要数据与敏感个人信息。
2. 尽量采用本地部署模式,降低数据跨境传输风险。
3. 建立权限管理机制,避免AI系统拥有过高系统权限。
4. 建立日志记录与安全审计机制,及时发现异常行为。
5. 对第三方插件进行安全评估和持续监测。
AI代理工具正在逐渐进入现实世界。
未来,许多工作流程可能由AI系统自动完成。
在这一过程中,技术创新与合规管理需要同步推进。
对于企业来说,提前识别风险并建立合规机制,才能在利用AI技术效率的同时避免不必要的法律风险。
如果你也关注AI法律问题、数据合规以及企业风险管理,欢迎关注公众号「法如山」。
免责声明:文章内容如涉及作品内容、版权和其它问题,请在30日内与本公众号联系,我们将在第一时间删除内容。文章只提供参考并不构成任何投资及应用建议。