


企业出海数据合规三部曲
2026年1月1日,《个人信息出境认证办法》施行,中国数据出境监管的「3+1」架构全面落地。同月,网信办发布App收集使用规定征求意见稿。欧盟《数据法案》全面执行,美国EO 14117对中国背景企业的数据活动实施限制。

简单来说:上游是中国出境监管,下游是目的国数据本地化要求,中间还夹着平台方的审核。跨境电商企业被夹在三层合规压力中间。
下面不绕弯子,直接给实操。
Part 01
一、跨境电商的数据合规全景
Scene 01
1.1 跨境电商的典型数据流
跨境电商的数据流至少跨越四个环节。每个环节都可能触发数据出境监管,也都可能涉及目的国法律。
Scene 02
1.2 2026年监管架构
中国法维度:
目的国法维度:
Part 02
二、数据出境路径选择与实操
Scene 01
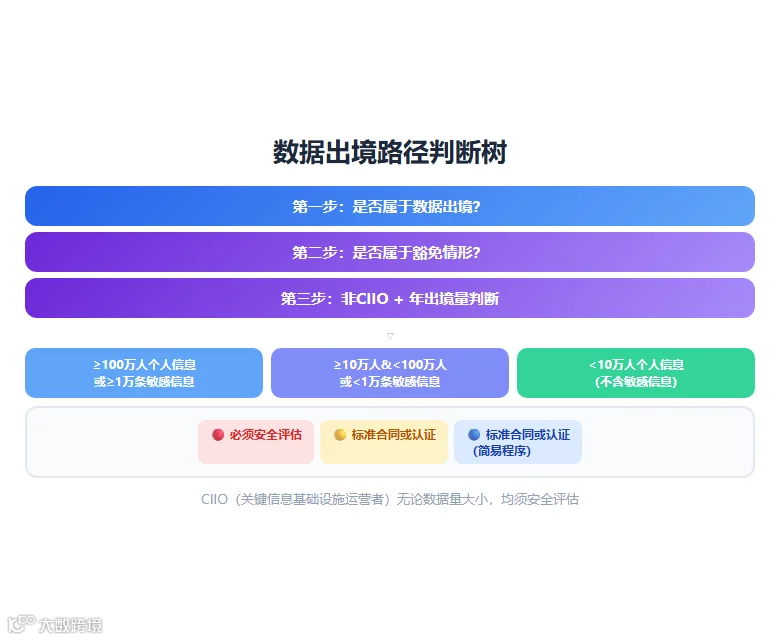
2.1 出境路径判断树
跨境电商判断数据出境路径,按以下步骤:
Scene 02
2.2 标准合同备案实操
标准合同备案是跨境电商企业最常用的出境路径。操作流程:
Scene 03
2.3 自贸区负面清单的利用
2026年,多个自贸区已发布数据出境负面清单。负面清单内明确列明的数据类型,出境时需走安全评估;未列入清单的数据类型,可简化程序。跨境电商企业应善用这一政策红利:
-
上海自贸区:首批制定数据跨境流动的分类分级管理规则 -
天津自贸区:发布「一般数据清单+负面清单」双清单模式 -
广东自贸区:针对跨境电商场景明确负面清单范围
Part 03
三、跨境支付与金融数据合规
Scene 01
3.1 支付数据的特殊地位
支付数据在中国法下属于敏感个人信息(《个保法》第28条)。这块的合规要求比普通数据高一个级别:
-
收集卡号、有效期、CVV须取得用户单独同意 -
支付信息出境的安全评估门槛更低(更容易触发) -
支付信息不得用于营销分析 -
支付服务商接入须做数据安全评估
Scene 02
3.2 第三方支付工具的合规审查
跨境电商常用的PayPal、Stripe、连连支付等工具,接入时须审查:
-
该支付工具是否在中国境内设有实体 -
支付数据是否传输至境外服务器 -
境外支付服务商的数据保护水平是否达到中国法要求 -
是否与支付服务商签署DPA
Part 04
四、物流与通关数据合规
Scene 01
4.1 物流场景的数据出境
跨境物流涉及的数据出境场景比想象的更复杂:
Scene 02
4.2 合规操作要点
-
面单信息脱敏:手机号部分隐藏,地址仅保留到城市级 -
物流系统的数据存储:国内+海外节点分开部署 -
与物流服务商签署DPA,明确数据出境的安全措施 -
报关数据:在海关授权范围内提供,不得附带非必要个人信息
Part 05
五、用户告知与同意的多法域适配
Scene 01
5.1 隐私政策的区域化
同一份隐私政策打天下已经行不通了。跨境电商的隐私策略应当是「统一基线+区域适配」:
Scene 02
5.2 同意管理平台的部署
建议跨境电商企业部署CMP(同意管理平台),实现:
-
多语言Cookie横幅的自动适配 -
同意记录的集中存储和可审计 -
用户撤回同意后的实时生效 -
与第三方营销工具的数据接口打通
Part 06
六、全球多法域合规的「一次整改」方案
Scene 01
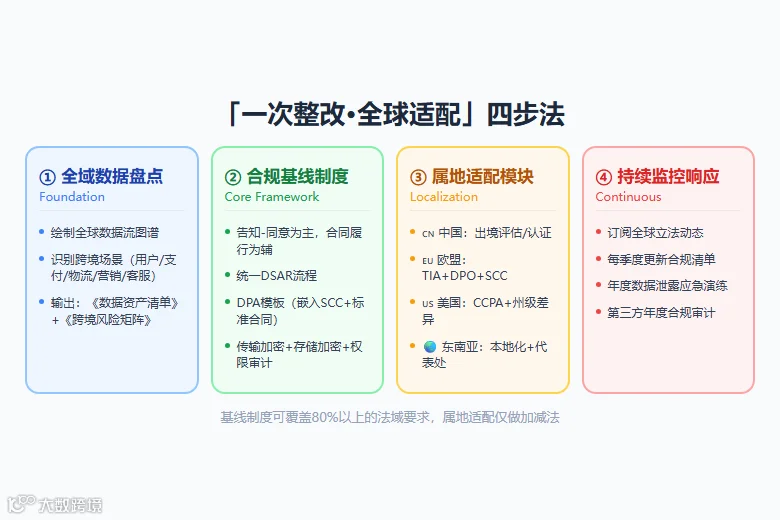
6.1 四步法框架
第一步:全域数据盘点
绘制全球数据流图谱,识别所有跨境场景(用户系统、支付系统、物流系统、营销系统、客服系统)。输出《全球数据资产清单》《跨境传输风险矩阵》。
第二步:建立合规基线制度
以最严标准(GDPR+中国个保法)为基准,统一建立:
-
告知同意机制:以「告知-同意」为主,合同履行/正当利益为辅 -
用户权利响应:统一的DSAR流程(访问/更正/删除/可携带) -
安全措施:传输加密+存储加密+最小权限+日志审计 -
供应商管理:DPA标准化模板,同时嵌入中国标准合同条款和欧盟SCCs
第三步:模块化属地适配
根据不同法域的要求,在基线制度上做加减法:
第四步:持续监控与应急响应
-
订阅全球立法动态(建议使用OneTrust等工具) -
每季度更新合规清单 -
每年开展数据泄露应急演练
Scene 02
6.2 常见误区
Part 07
七、2026年跨境电商合规建设清单
Scene 01
🔴 紧急
-
□ 完成数据出境路径选择(安全评估/标准合同/认证) -
□ 与境外接收方签暑标准合同或DPA -
□ 完成个人信息保护影响评估(PIA) -
□ APP/SDK完成合规自查(告知同意+最小必要+权限管理)
Scene 02
🟡 重要
-
□ 建立全球统一DSAR流程 -
□ 部署CMP同意管理平台 -
□ 梳理自贸区负面清单适配性 -
□ 搭建多语言隐私政策体系
Scene 03
🟢 持续
-
□ 订阅全球数据立法动态 -
□ 年度数据出境合规审计 -
□ 支付/物流合作方DPA定期复核
Scene 04
📥 附赠:数据出境合规工具包
本文配套了3份可直接使用的数据出境合规工具模板:
获取方式:回复关键词 「数据出境」 获取以上3份工具模板的完整电子版。
📚 参考文献
-
《中华人民共和国个人信息保护法》第28条(敏感个人信息定义) -
《数据出境安全评估办法》(2022.9.1施行) -
《个人信息出境标准合同办法》(2023.6.1施行) -
《个人信息出境认证办法》(2026.1.1施行) -
《促进和规范数据跨境流动规定》(2024.3.22施行) -
《互联网应用程序个人信息收集使用规定(征求意见稿)》(2026.1.10) -
中华人民共和国对外贸易法 -
广东自贸区数据跨境流动负面清单(2025) -
欧盟《数据法案》(EU Data Act)Regulation (EU) 2023/2854 -
美国EO 14117 Executive Order on Preventing Access to Americans' Bulk Sensitive Personal Data
文章内容如涉及作品内容、版权和其它问题,请在30日内与本公众号联系,我们将在第一时间删除内容。文章只提供参考并不构成法律意见、任何投资及应用建议。
📚 往期回顾
🌐 平台合规
向下滑动查看所有内容
🤖 AI / 直播 / 短视频
向下滑动查看所有内容
📢 广告营销
向下滑动查看所有内容
🔐 数据合规
向下滑动查看所有内容
⚖️ 民商事纠纷
向下滑动查看所有内容
📝 律师实务
向下滑动查看所有内容

附赠:数据出境合规工具包
本文配套了3份可直接使用的数据出境合规工具模板: • 数据出境情形识别表 • 个人信息保护影响评估(PIA)报告模板 • 数据出境标准合同(SCC)条款核对清单
回复关键词「数据出境」获取
获取以上3份工具模板的完整电子版