


OpenClaw🦞养成记之:OpenClaw安全最佳实践全攻略(2026生产级硬核版)
兄弟们,OpenClaw作为本地AI Agent + RPA工具,功能强大,但默认配置存在明显安全风险(网关暴露、Skill供应链攻击、权限过大、Prompt Injection等)。2026年ClawHavoc等事件已经证明:不做安全加固,极易被供应链恶意Skill、Prompt注入或网络暴露导致凭证泄露、数据窃取甚至RCE。
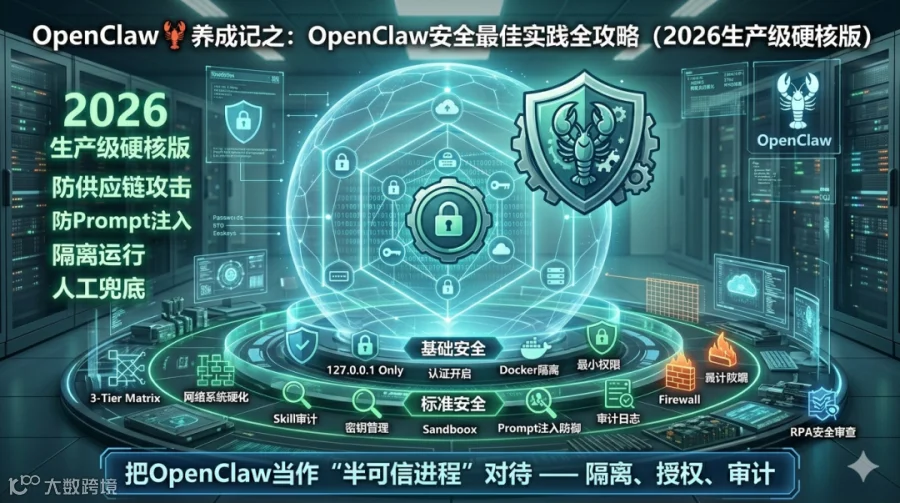
以下是基于官方文档、slowmist安全指南、社区实战(laziobird/openclaw-rpa等)和2026年多份硬化报告提炼的生产级安全最佳实践,分为基础(必须做)、标准(强烈推荐)、高级(高价值场景)三层。

一、基础安全(3-4小时完成,不做别跑OpenClaw)
-
绝不暴露网关到公网 默认绑定 127.0.0.1:18789,保持不变。 远程访问用 Tailscale / WireGuard / SSH隧道,绝不用 0.0.0.0。 防火墙只开放必要端口(SSH + Tailscale)。 -
启用认证 + 强访问控制 配置 gateway.auth.token 或密码,绝不使用默认/空密码。 聊天通道用 pairing模式 或明确allowlist,禁用 dmPolicy: "open"。 高风险命令(如exec、shell、browser)必须人工二次确认(Human-in-the-Loop)。 -
最小权限原则(Least Privilege) 绝不用root运行OpenClaw,用专用低权限用户。 限制工作空间目录(不要挂载整个家目录)。 禁用或严格白名单高危工具(shell exec、任意文件读写、web fetch)。 -
隔离运行环境 强烈推荐Docker:只读挂载workspace,网络策略限制出站。 或者专用VM / 轻量云服务器(非主力机器)。 生产环境绝不要和日常工作电脑共用。
二、标准安全(再花2-4小时,大幅降低风险)
-
Skill安装严格审计 ClawHub技能视为“未知代码”,安装前必须审计(查看源码、star数、更新时间)。 优先用laziobird等可信仓库的RPA Skill。 新Skill先在sandbox(最小权限容器)测试7天,再上生产。 定期运行 openclaw security audit 检查已安装Skill。 -
凭证与密钥管理 绝不在Prompt、Skill、聊天中硬编码API Key、Cookie、密码。 用环境变量 + secrets vault(或OpenClaw内置Secrets管理)。 每30-90天轮换所有凭证,Cookie定期清理。 RPA Cookie保存在隔离目录,敏感账号用专用测试环境。 -
Prompt Injection与输入防御 使用支持Prompt Guard的模型(Claude、Grok等)。 开启sandbox模式,限制Agent读取任意URL/文档。 高风险操作(如发邮件、改预算、执行shell)强制人工审批。 -
日志、审计与备份 开启完整日志(openclaw logs --follow),定期导出。 每周运行安全审计命令,监控异常行为。 备份 ~/.openclaw 目录(不备份二进制),用Git版本控制重要配置。
三、高级安全(高价值/生产环境必备)
-
3-Tier Defense Matrix(slowmist推荐) Pre-action:Skill安装黑名单 + 供应链审计。 In-action:权限收窄 + 跨Skill预检。 Post-action:夜间自动审计(13项核心指标)+ Brain Git灾难恢复。 -
网络与系统硬化 Firewall默认deny incoming,只允许必要端口。 SSH禁用密码登录,用密钥 + Fail2Ban。 系统用户无NewPrivileges,ProtectSystem等systemd硬化。 -
RPA专用安全(laziobird/openclaw-rpa) 录制后手动审查生成的.py脚本(无意外网络调用、无敏感硬编码)。 Cookie保存在专用sessions目录,定期轮换。 财务/登录类RPA必须人工最终确认报告。 用视觉模式(Qwen-VL)处理动态页面,减少DOM依赖风险。 -
监控与应急 设置API花费上限(Anthropic/OpenAI等)。 异常行为(大量shell调用、未知URL访问)立即告警。 制定应急预案:发现问题 → 隔离容器 → 轮换凭证 → 恢复备份。
四、快速安全检查清单(复制粘贴自查)
-
[ ] 网关绑定127.0.0.1(非0.0.0.0) -
[ ] 启用认证token/密码 -
[ ] Docker/VM隔离运行(非root) -
[ ] 高危工具白名单或禁用 -
[ ] Skill安装前审计 -
[ ] 凭证用Secrets管理(非Prompt硬码) -
[ ] 定期运行 openclaw security audit -
[ ] RPA脚本人工审查 + 随机延时 -
[ ] 备份 ~/.openclaw 目录 -
[ ] 敏感操作Human-in-the-Loop
一句话总结:
把OpenClaw当作“半可信进程”对待 —— 隔离运行、最小权限、人工兜底、定期审计。做足这些,你的虾群就能安全高效地跑RPA、竞品追踪、财务对账等生产任务。
需要OpenClaw安全最佳实践落地包(含完整配置模板、Docker硬化compose、RPA录制安全 checklist、slowmist 3-Tier Defense Matrix、应急预案)的兄弟,直接回复“我要安全落地包”,我立刻发给你可复制版本。
安全第一,跑得再快也没用。把基础和标准层做好,你的OpenClaw小龙虾才能真正成为可靠的数字员工。🦞
(以上基于2026年slowmist指南、官方文档、社区硬化实践及laziobird/openclaw-rpa仓库整理。生产环境尤其是财务/登录/浏览器操作,请严格人工审核与多层隔离。)