


这可能是继熊猫烧香之后,又一大范围的电脑中毒事件。
5月12日晚20点左右,国内某高校反映电脑被歹意的病毒攻击,文档被加密。在加密的地位显示的是假如想翻开加密文件,必需花钱解锁,而且是花钱购置比特币解锁。
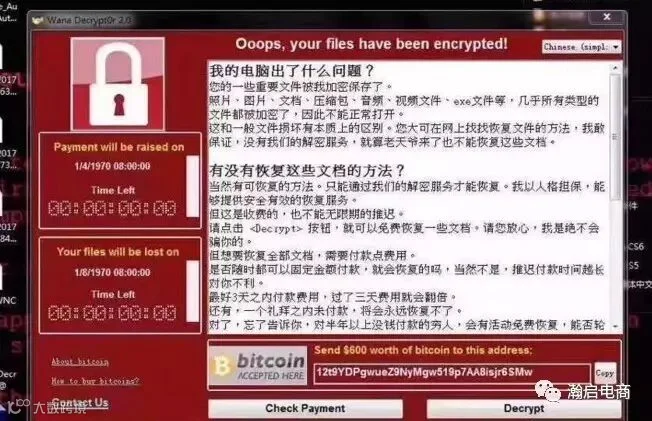
据报道,这次病毒是全国性的,触及的范围尤其普遍,并且次要的攻击对象选择了各大高校的校园网,并且经过校园网的传达,这个病毒曾经成功黑进了大连海事学院、贺州学院、桂林电子科技大学、桂林航天工业学院等的网络。目前受病毒感染的高校名单还在添加。
该勒索软件是此前活跃的勒索软件Wallet的一类变种,运用了高强度的加密算法难以破解,被攻击者除了支付高额赎金外,往往没有其他办法解密文件,只有支付高额赎金才能解密恢复文件,对学习资料和个人数据造成严重损失。
在这个所有毕业生都在修改最后的答辩论文的时候,有很多人不得已缴纳了酬金,据一位同学反映,电脑里有他辛苦在课余用半年时间制作出来的游戏,在权衡许久之后他不得不借钱缴纳酬金,屈服于黑客的勒索,因为他不敢让他自己研发的游戏软件有一点闪失。

而在国外,这一次病毒的袭击对象变成了医院,英国报道称有18家医院曾经感染此病毒,要命的是黑客向每家医院索要接近400万人民币的高额赎金,否则将删除一切材料。
由于以前国内多次爆发利用445端口传播的蠕虫,运营商对个人用户已封掉445端口,但是教育网并没有此限制,仍然存在大量暴露445端口的机器。据有关机构统计,目前国内平均每天有5000多台机器遭到NSA“永恒之蓝”黑客武器的远程攻击,教育网就是受攻击的重灾区!
有网友表示,如果确实是由于nsa的eternalblue引起的,情况不会扩散太严重。但已感染的用户会很闹心。

运营商应该已经主动屏蔽了445端口;即使未屏蔽,一般家庭都在使用无线路由器,默认情况下不对公网开放/转发任何端口,也可以避免被攻击。
校园网方面,教育网虽然未主动屏蔽445。但很多高校对师生个人计算机的ip地址的公网访问采用白名单方式,也可以避免。
微软公司声明表示,这款勒索病毒的文件名是Ransom:Win32.WannaCrypt。微软已于3月14日提供了系统安全升级补丁,目的就是用来防范这一款病毒袭击。现已运行微软免费杀毒软件和更新了安全包的用户都没有危险。
---END---