英国专家阻止病毒传播
近期,一种名叫“勒索病毒”的网络病毒在全球范围内爆发,势头比当年的“熊猫烧香”更猛!该病毒为WANA新型恶意软件,利用Windows操作系统的漏洞进行传播,并对感染计算机进行文件资料加密等恶意操作,从而对使用者实施敲诈勒索。
据统计数据显示,目前全球100多个国家和地区都被勒索病毒所影响,估计全球已有超过10万台电脑被感染。全国许多高校校园网、企业内网都相继中招,截至5月13日19点,全国已有28388家机构被感染!
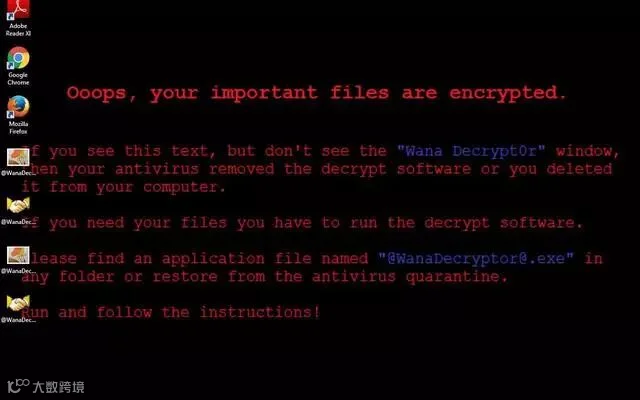
中毒页面

中毒页面
幸运的是,比特币勒索病毒的蔓延势头已经被扑灭。据 @英国那些事儿发布的微博,一位来自英国的网络安全人员在无意中购买了一个特殊的域名后,一不小心阻止了一场全球性的网络攻击。
据悉,当这场大规模网络病毒爆发后,世界各国的安全人员都开始了对病毒样本的分析,其中有一名英国的安全人员,分析病毒的代码时,发现了一个毫无规律的奇怪域名地址。
www.iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com

这个好奇的英国网络安全人员,在搜索时发现该域名并没有被注册。于是,他干脆花了几十块钱把这个奇怪的域名注册下来,后来才发现这随手的一注册,简直立了大功,阻止了比特币勒索病毒的继续传播。
随着对病毒代码的进一步分析,这个域名看起来像是病毒作者给自己留的一个紧急停止开关,以防止病毒失控。而安全人员也在代码里找到了这样的语句。

这个代码的逻辑是这么写的:
访问这个域名
如果 这个域名存在
那么 退出一切
反之如果这个域名不存在
那么 开始继续攻击
换言之,就是每一个感染了病毒的机器,在启动之前都会事先访问一下这个域名,如果这个域名依旧不存在,那就继续传播;如果已经被人注册了,那就停止传播。
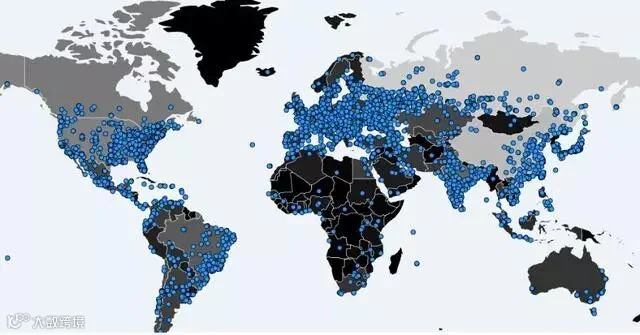
受感染电脑分布图(图自:Scoopnest.com)
虽然这件事情对于已经被感染的机器无能为力,但这个举动,已经阻止了进一步大范围爆发的可能。不过有网友表示,目前病毒已经有新变种,不需要验证这个域名是否能访问就开始传播。
勒索病毒防范措施详解
为进一步防范恶意病毒的攻击,我们必须落实以下措施:
第一步:确保安装的系统来自微软官方的光盘镜像
在国内,有大量的“xxxxGhost系统”“一键安装Windows7/10"等等的安装盘,这些安装盘有的会对系统的功能进行精简,而操作系统作为一个整体,无论任何形式的精简,都将影响系统的安全性。
第二步:安装系统安全补丁
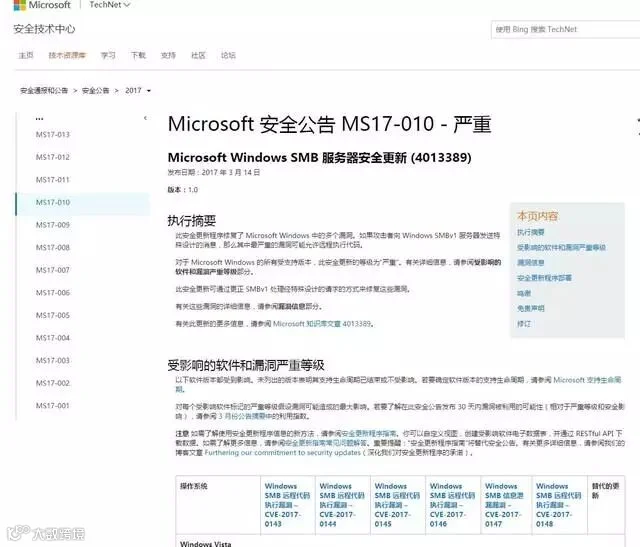
微软针对勒索病毒其实已经有了系统安全补丁MS17-010,大家可以根据系统选择对应的补丁进行安装。
第三步:安装安全软件

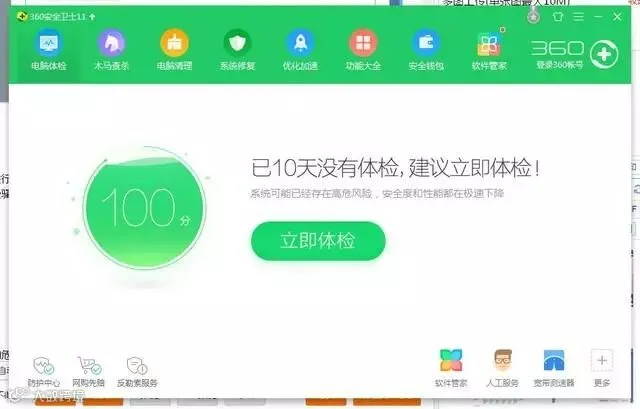
微软的MS Defender、诺顿、卡巴斯基等等,都可以进行一定程度上的防御,还可以考虑国产的360安全卫士这些免费工具。
第四步:手动操作关闭计算机的135、139等445端口
此次病毒威胁比较大的危险端口为135、136、445等,这里演示的是如何在windows7系统通过组策略封锁445端口。
开始-运行-gpedit.msc
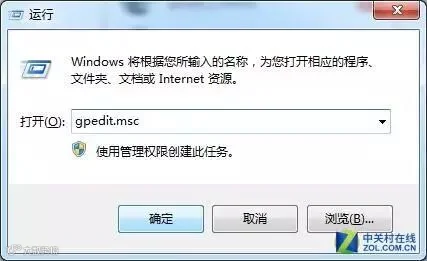
点击展开

创建新的IP安全策略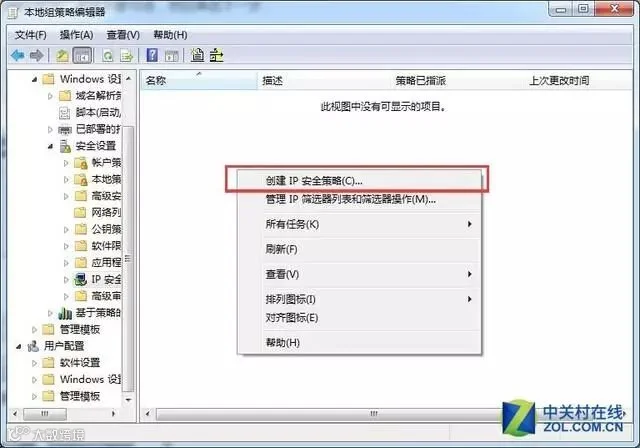
给策略起名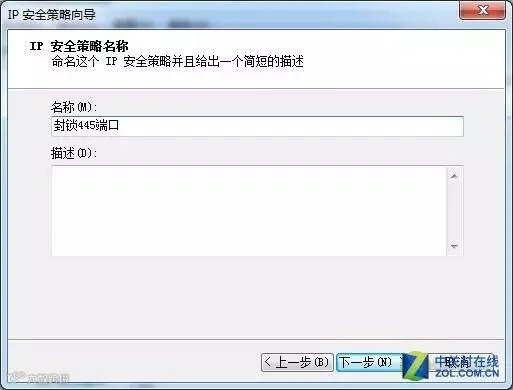
这里不要勾选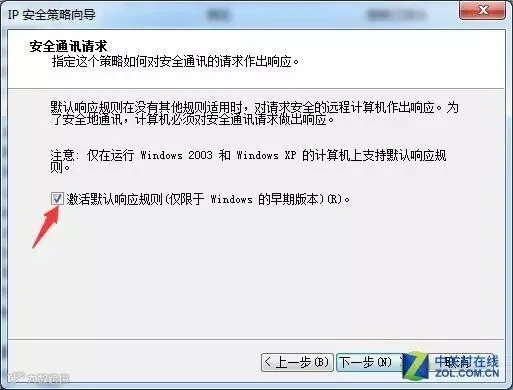
点击完成,勾选编辑属性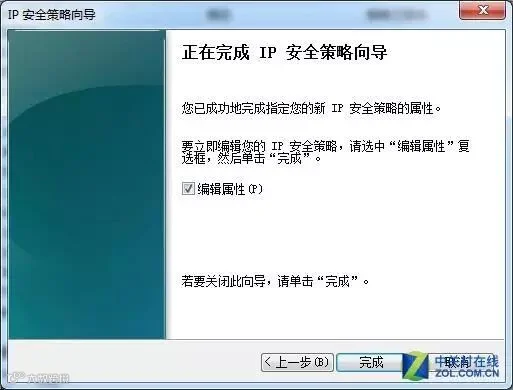
添加之后会弹出选项卡
继续添加

任意来源地址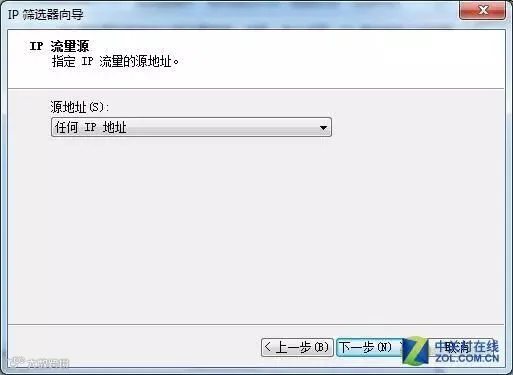
我的IP地址
在第二张选项卡里选择筛选器操作后弹出此界面,选择TCP协议、照图操作
选择阻止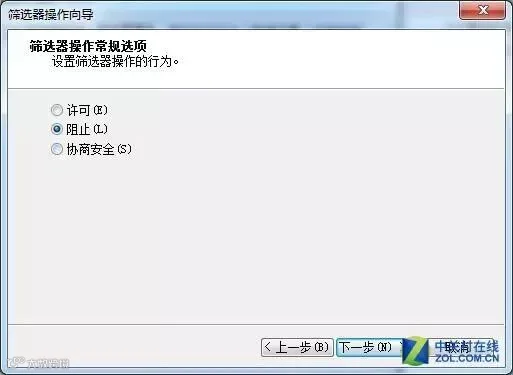
确定完成

在组策略编辑器里面点击这个“否”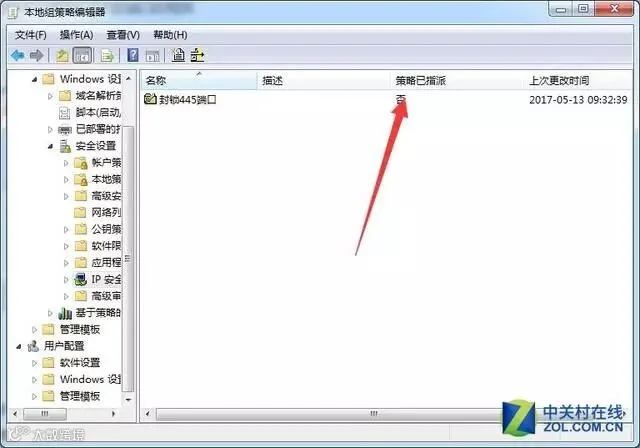
点击分配,封锁端口操作才算完成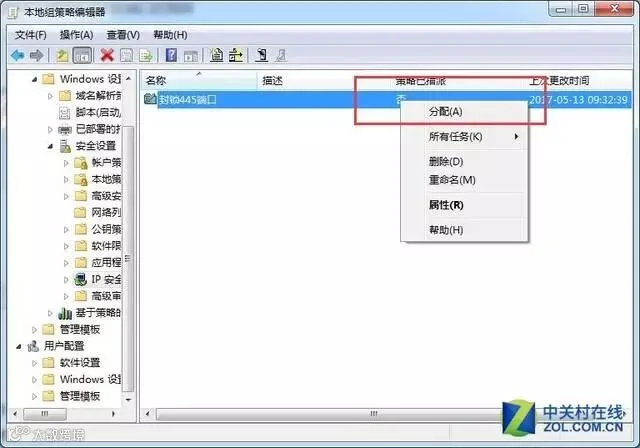
资料整理自网络(中国软件资讯网、中关村在线、爱范儿等)
⊙【喜报】携手前行,彩讯科技喜签龙浩邮件系统等多个维保项目
⊙ 选对邮件系统,沟通管理事半功倍!
⊙ 【资讯】史上最全“企业网盘”选型指南
⊙ 【资讯】正在发生的未来:2017年8大最值得期待的科技来了
⊙ 如何挽救邮件营销0效率?