


近期,部分采用云托管 Passkey 的卖家遭遇登录异常及安全审核。据行业调研数据显示,在近期的风控案例中,超过 42% 的异常店铺使用了云托管 Passkey 方案。
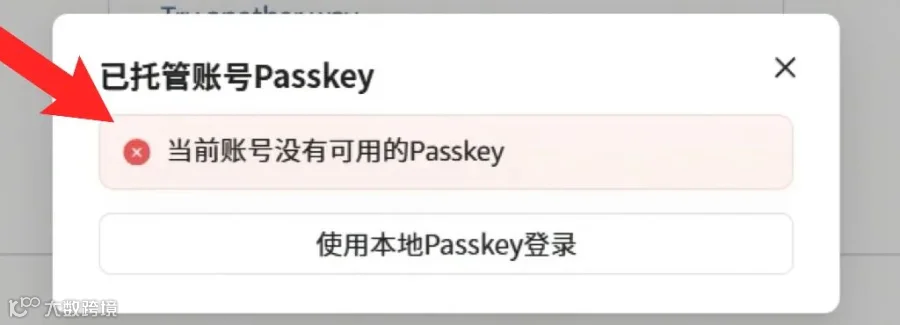
01 云托管 Passkey 为何频发问题?
经分析,云托管 Passkey 卖家遇到的核心问题主要集中在以下四点:
- 同一 Cookie 或 LocalStorage 残留;
- 浏览器 TLS 指纹或 Canvas 指纹共享;
- 注册资料雷同(包括法人、地址、信用卡信息);
- 设备硬件序列号重复。
需要明确的是,Passkey 托管方式本身并非平台检测维度,其安全性不取决于“私钥是否在云端”,而取决于“私钥是否被未授权方读取”。将店铺风控归咎于托管方式属于典型的因果误判。这些店铺往往本就存在上述一项或多项违规风险,Passkey 仅是被误伤。
自今年 7 月亚马逊分批强制启用 Passkey 登录以来,大量卖家转向第三方工具进行云托管,由此引发了相关误会。那么,使用紫鸟 V6 托管 Passkey 是否安全?
02 紫鸟 Passkey 托管的安全优势
紫鸟作为安全管理容器,拥有自有设备池并支持自有设备导入。其核心优势在于功能不受环境限制:无论使用何种电脑或设备,只要通过紫鸟账号环境登录,Passkey 均运行在对应的安全环境中。
在托管过程中,人脸、指纹等生物验证均由本地设备完成。紫鸟仅接收验证后生成的加密密钥数据,绝不读取或存储任何生物信息及设备硬件信息,确保托管过程安全可控。

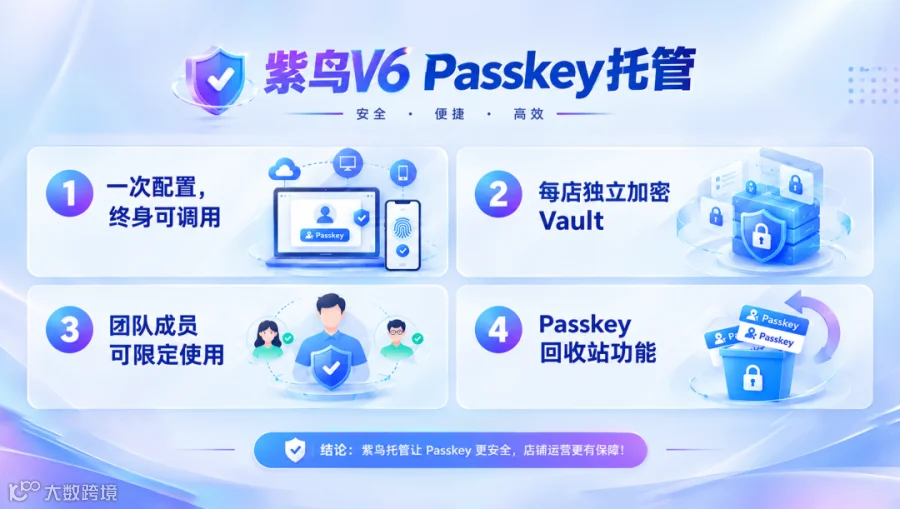
具体而言,紫鸟 Passkey 托管提供四重安全保障:
1. 一次配置,终身可调用
传统模式下,Passkey 绑定于创建它的特定设备,更换设备需重新配置。而在紫鸟环境中,Passkey 跟随店铺账号移动。配置时,Authenticator 私钥的“使用能力”被绑定到特定设备的安全模块(如 TPM/Secure Enclave),实现跨设备无缝调用。
2. 每店独立加密 Vault(Per-Store Encrypted Vault)
- 不同店铺之间不仅环境隔离,加密密钥也完全独立,数学上无关联性;
- 服务器端仅存储密文(ciphertext),运营人员无法批量读取私钥,从根源杜绝泄露风险。
3. 团队权限协作,高效且安全
传统模式下,团队成员需共用设备或传递硬件才能操作店铺,存在极大安全隐患。紫鸟托管后,管理员可通过子账号权限管理,授权运营、客服等人员在范围内调用已托管的 Passkey。人员变动时仅需调整权限,无需重新配置或传递硬件。
4. 回收站功能,误删可找回
针对以往 Passkey 误删无法恢复的痛点,紫鸟提供回收站功能。删除的配置将进入回收站永久保留,全程记录操作日志,支持一键找回,有效降低管理风险。
03 如何安全托管 Passkey?
根据设备类型不同,分为以下两种操作场景:
场景一:使用紫鸟环境且未配置托管的卖家
- 下载并登录紫鸟浏览器 V6 最新版;
- 为每个亚马逊店铺购买并绑定设备;
- 在店铺环境中登录亚马逊后台;
- 进入【您的账户→登录与安全→Passkey→编辑→设置】,创建时选择【将该 Passkey 托管到紫鸟并绑定】;
- 退出后使用 Passkey 重新登录验证,验证成功即完成配置。
场景二:已有自有设备,希望接入紫鸟托管
- 准备自有设备的远程桌面连接信息(地址、端口、账号、密码);
- 在紫鸟后台【设备管理→添加自有设备】中选择对应模式,输入信息完成导入;
- 等待紫鸟环境完成安全验证;
- 将导入设备与对应店铺环境绑定;
- 为团队成员分配子账号访问权限;
- 在紫鸟管理的设备环境中重新创建 Passkey 并托管,确保密钥跟随店铺环境。
过渡期注意事项:
建议保留旧环境访问权限一段时间,确认紫鸟中登录正常后再停用;采取逐个店铺迁移策略,避免一次性全部切换;务必保留手机号、邮箱等备用验证方式以防万一。
Passkey 是亚马逊账号安全体系升级的重要方向,旨在更好地保护卖家资产。紫鸟通过独立加密托管方案,让卖家在享受云端协作便利的同时,具备本地硬件级的安全强度。
旺季将至,卖家应将精力聚焦于业务提升。尽早配置 Passkey 可减少后续调整成本,使用紫鸟 V6 托管方案,能更安全、高效地管理店铺。
About ZINIAO
紫鸟浏览器是一款专为跨境电商卖家打造的一站式服务工具,涵盖账号安全、操作效率及数据分析等功能。
其核心优势包括:
- 多账号管理:支持在一台电脑、一根网线下,单人同时登录和管理多个店铺账号,突破地域和网络限制;
- 灵活设备支持:提供海量设备资源,支持自有设备导入,构建独立网络环境;
- 团队协作:具备完善的员工权限管理体系;
- 运营提效:提供品牌建站模板及多种智能运营工具。

