


切完 HTTPS,首页打开正常,地址栏也没有警告。于是你把任务标成了“完成”。
可再往里走一步,商品页少了一张图,询盘表单点提交没反应。你检查证书,明明还在有效期内。这种时候,再买一张更贵的证书通常解决不了眼前的问题。
先把两件事拆开。
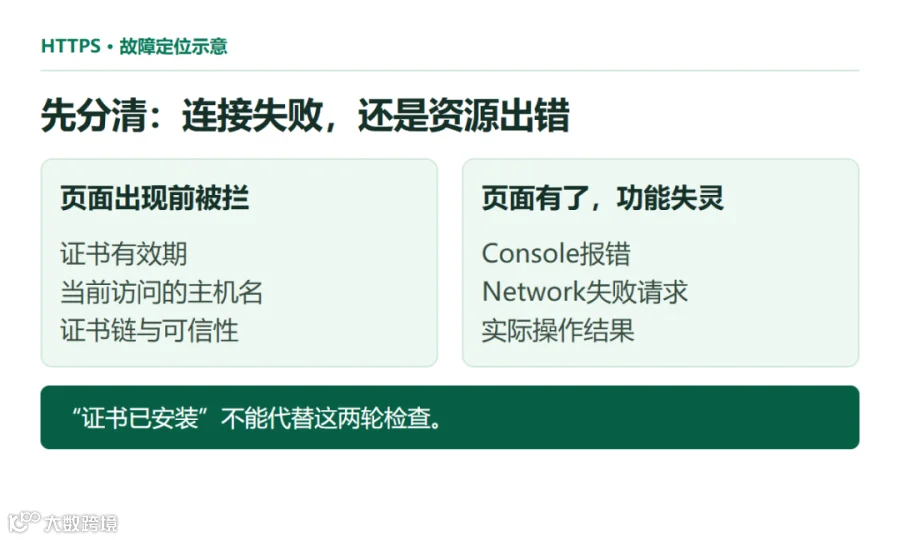
浏览器能否建立可信连接,和页面里面的东西能否正常加载,是两轮检查。
HTTPS 保护传输,不替你修复脚本、跳转和表单,也不证明网站没有其他安全问题。
这一篇不讲一大堆加密术语。我们就顺着一次访问往下看:从旧链接进入网站,到加载内容,再到提交需求,哪些地方需要你真的点开检查。
01
先看报错发生在哪一步
如果网页还没出现,浏览器就拦住了访问,先核对证书有效期、证书覆盖的主机名,以及证书链是否可信。比如你访问的是带 www 的地址,证书却没有覆盖它;只检查不带 www 的首页,很容易漏掉这类差异。
打开浏览器开发者工具里的安全相关面板,可以查看当前连接和证书。不同版本的入口文字会有变化,重点是确认当前访问的主机名,而不是只看后台显示“证书已安装”。Google 的证书问题说明也把名称不匹配和证书有效性列为检查方向。
网页已经出来、但某个功能坏了,就换一条线查。此时证书可能完全正常,失败的是页面继续请求的图片、字体、脚本或接口。打开 Console 和 Network,重新加载并操作出问题的位置,留下失败请求的完整地址和提示。
配图 01
先分清:证书连接失败,还是页面资源出错

还有一个容易忘的细节:今天有效不代表以后不用管。自托管站点要确认自动续期任务及失败提醒;托管平台则核对自定义域名的证书状态。不要照抄另一家主机的配置。像 Let's Encrypt 的自动化机制会涉及域名控制验证,配置变动后也要留意续期是否正常。
02
证书没坏,表单却被旧脚本拖住了
举个教学例子:页面地址是 HTTPS,表单依赖的脚本却仍从一个 HTTP 地址加载。浏览器可能阻止这段脚本,页面外观还在,提交动作却没有正常执行。
这就是检查混合内容的实际意义。不是看到一个 HTTP 字符串就全站替换,而是找到当前安全页面正在加载的不安全资源。普通跳往另一个网页的链接,不应一概当作被嵌入的混合资源处理。
按照 MDN 对混合内容的说明,浏览器对不同资源的处理并不完全相同:部分会尝试升级为 HTTPS,另一些会被阻止。别用“图片出来了”推断脚本也一定没问题。
排查可以只做三步。先在报错旁记下资源 URL,确认是谁引用的;再确认它确实提供可用的 HTTPS 版本;最后修改引用,重新加载并完成一次实际操作。没有 HTTPS 版本的第三方资源,需要更换服务或在授权和维护条件允许时自行托管,不能只给地址多加一个 s 就算修完。
配图 02
HTTPS页面里的HTTP脚本,可能让表单停住
修复要以功能恢复为准,不以警告消失为准。
表单能提交,还要确认你这边真的收到了信息;购买路径则用合适的测试方式核对结账流程,避免产生真实订单。不要让访客关闭安全保护来绕过问题。Chrome 开发者工具文档可以帮助你把连接状态和混合内容分开查看。
03
旧链接进来,应该落到同一件商品
新地址可以用了,旧入口还得有人接。客户邮件里的链接、收藏夹、以前发出去的文章,未必会随你的后台设置一起变。
只切换协议、页面本身没换的情况,最容易核对:旧商品页应永久跳转到对应的 HTTPS 商品页。正常浏览页面通常使用服务器端 301 或 308。最终页面要可访问,内容也得对应;不要为了让错误列表变短,把旧地址统统送到首页。
例如这条路线是清楚的:
http://example.com/products/linen-shirt
→ 301 或 308
https://example.com/products/linen-shirt
→ 200,仍是这件商品
www 和非 www 如果也要统一,尽量让旧入口直接到最终版本,少绕几次。已经删除、没有合理替代内容的页面,应如实处理,而不是靠跳首页掩盖。Google 的迁移说明强调旧新 URL 的对应关系;迁移也不是按一个开关瞬间处理完整个网站。
配图 03
旧商品地址应到对应新商品,而不是全部回首页

会用终端的话,可以用下面的命令查看这一个地址的首个响应头。把示例替换成自己的 URL。它只是一个检查入口,不是全站检测,也没有替你确认最后的页面内容:
curl.exe -I http://example.com/products/linen-shirt
不会用也没关系。在 Network 中保留请求记录后,打开旧链接,查看 Document 请求的状态及 Location,再核对落地页。浏览器可能已经记住 HTTPS 策略而提前升级请求,测试时要区分这种行为和服务器真正返回的跳转。表单接口还涉及请求方法,不要把页面跳转规则直接套给所有接口。
04
页面换了地址,其他地方别还说旧的
现在旧入口能到新页了,接着看网站自己在推荐哪个版本。一个很典型的遗漏是:页面已经是 HTTPS,canonical 还写着 HTTP;导航和文章链接也绕回旧地址。
检查一张重要商品页就能看出线索:页面里的 canonical 是否指向预期主版本?从分类页点进来的链接是否直接到这个版本?站点地图中列的是不是同一个地址?
配图 04
内链、canonical与站点地图,应指向同一最终地址

这几处不用复制同一段配置,但方向要一致。重定向在处理旧入口,canonical 在说明你偏好的版本,站点地图在提供你希望搜索引擎发现的 URL。它们不是互相替代的开关,也都不是收录保证。Google 的规范网址说明解释了这些信号的不同作用。
再抽查 robots.txt 和 noindex:测试期间为了防止搜索引擎访问而加的限制,有没有跟着上线?尤其不要一边把新地址加入站点地图,一边让它继续不可索引。规范化的完整逻辑可以回看第22篇和第38篇,这里要做的是确认迁移前后没有互相矛盾的设置。
05
上线那天,先别同时换主题和改目录
如果协议、域名、主题、正文和目录结构一起变了,出了问题很难判断是哪一项引起的。能拆开就拆开,先让这次 HTTPS 切换稳定下来。
上线前留下同一批样本:常用商品页、分类页、长文章、询盘或结账入口,以及曾经有流量的旧地址。记录它们切换前的访问和操作结果。切换后还是查这批,别只挑最容易打开的首页验收。
有服务器或 CDN 的站点,还要确认 HTTPS 已经在相关入口正确提供,再做强制跳转。不要先把所有访问送过去,才发现证书或资源还没配齐。web.dev 的部署顺序把启用和测试 HTTPS 放在强制跳转之前。
HSTS 也别当作随手勾上的“SEO增强”。它会让浏览器记住后续优先使用 HTTPS;如果还包含子域,就得先确认那些子域也能持续正常提供 HTTPS。没有摸清范围时,别急着上长时效或预加载。具体影响见 MDN 的 HSTS 说明。
06
第二天看数据,先确认是不是同一个问题
切换后点击下降,先别直接下结论“HTTPS 影响排名”。页面访问不了、统计代码没正常加载、你看错了 Search Console 资源范围,和 Google 还在处理新地址,是不同的问题。
先检查访问与关键任务是否正常,再核对统计口径,随后观察 Search Console 中对应 URL 的获取、索引和搜索表现。不要只看一天总数;也不要在没查故障前,用“迁移波动正常”解释所有下降。
你可以留一份很短的验收记录:
-
旧 URL、预期新 URL、实际落地 URL; -
首个跳转状态、最终响应和页面内容; -
失败资源及修复后的功能结果; -
canonical、内链、站点地图是否一致; -
检查时间、负责人,以及证书续期由谁维护。
记住这一点
HTTPS 验收最后要留下的,是一条走得通的访问路径:旧链接能到正确的新页,页面资源正常,关键操作完成,地址信号不打架。证书有效只是其中一项。至于搜索表现,需要在技术故障排除后继续观察,不能靠一个绿色图标下结论。
资料口径(2026年9月10日核对):Google Search Central迁移与规范网址文档;MDN混合内容与HSTS说明;Chrome安全面板、证书及续期文档。具体来源见正文。页面与操作图均为教学示意,不是客户实测或效果案例。
下一篇预告 · 41
下一篇,我们讲 Hreflang:英文、德文和不同地区的页面,怎样对应起来,才不会只装了插件却配错版本。
这里是跨境YOUNG,专注独立站SEO、GEO、AI搜索与跨境增长,分享能落地的策略、工具和实战判断。
SEO学习系列按完整路径持续更新,建议收藏系列,按顺序学习。
