
企业级配置交付重构
EADP CLI ×AI
我们在AI研发中一直关注一个问题:怎样让AI参与企业日常工作,实际完成一项任务?
当任务涉及企业系统,AI需要了解当前状态,知道哪些操作可以做、需要满足什么条件。方案确定之后,还要确认变更范围,执行操作,并检查结果。
我们正在实践一种企业AI应用范式:AI理解需求、拟定方案并编排步骤,平台按既定规则执行,人在关键环节作出判断和授权。 企业已有的接口、业务规则和权限体系,是这套分工的基础。
当下不少团队尝试用AI自动调接口写配置,但企业生产环境最怕的是“盲目自动化”。本次我们以环境配置为例,谈谈我们如何通过AI来解决从“能配上”走向“可治理”这个问题。这个场景涉及环境差异、对象依赖和变更审批,可以呈现AI从理解需求到执行任务的全过程,也为其他企业场景提供参考。
AI可以提速,但不替人越过边界
我们希望人工智能发挥它擅长的能力:理解任务和项目上下文,整理可能涉及的配置对象,帮助团队缩小搜索范围。比如一个业务模块可能关联哪些菜单、功能项、角色权限、流程节点和给号规则。
但“候选”不是“指令”。AI找出的内容仍需结合业务意图确认,更不能因为模型给出了答案,就直接向目标环境写入。
因此,我们的重点不是让AI自由调用接口,而是把AI的理解能力,与eadp命令行工具的契约约束、差异计算和受控执行结合起来。AI负责理解与编排,人负责目标、边界和授权,系统负责约束执行并证明结果。

AI 提供候选与编排,人确认目标、范围和写入边界
让AI先把事实和差异说清楚
AI再执行操作前,会先读契约,然后按照规范整理出候选条目,命令行工具配合AI先拿到真实的资源能力、业务键、字段、枚举、选择器和动作参数。它不依赖一份容易过时的静态清单,也不凭经验猜测。
拿到数据后,也不能直接硬套编号,要充分释放AI的理解能力:读取实际数据,再比较差异。跨环境迁移时,不直接复制源环境的数据库内部编号,把目标环境重新查询数据并映射关系,有差异一眼也能看出来。
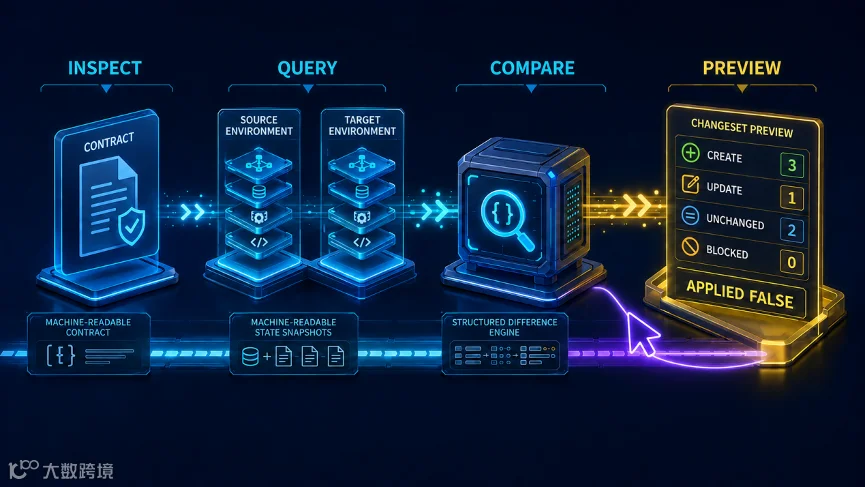
从契约读取、环境查询和差异比较形成ChangeSet,预览阶段不写入
在真正改动前,系统会生成一份像清单一样的变更计划,把每一项标注得清清楚楚:哪些是新建、哪些是修改、哪些是删除、哪些已经一致不需要动、哪些被拦截了。需要哪些不要哪些都原原本本的呈现出来。
写入之后,还要检查结果
系统的写入逻辑默认只做预览。如果不给出明确的执行指令,它就只展示计划,绝不碰生产数据。只有责任人逐项核对完环境、依赖和变更计划后,手动确认,系统才会开始执行。
拿到成功结果后,并不代表事情已经完成,系统会重新读取目标环境的状态,检查结果是否正确。如果发生远端错误、权限不足或验证不一致,工作流会立即停止,不会在没有授权的情况下自行重试。
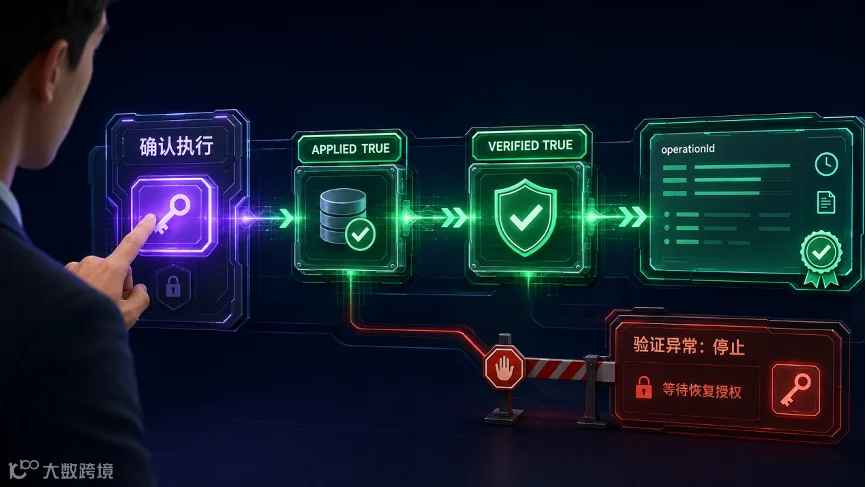
人工授权后执行写入与回查
企业环境,需要多考虑一下
现在大家都在谈用AI做自动化,但对于企业生产环境来说,确定性和安全性永远排在第一位。
我们用AI来做候选推荐与编排,把所有的写入动作都通过底层的硬契约校验,从机制上杜绝模型“产生幻觉”导致的配置事故。
通过这种“AI辅助梳理+规则硬性约束+人工最终授权”的方式,我们希望让配置上线从过去凭经验的接力活,变成透明、规范、可信任的标准流程。
这套方法也值得在运维变更、业务流程配置等任务中继续探索,但每个场景仍需建立自己的业务规则和验证方法。
我们会从这些具体任务继续推进AI研发。随着实践深入,积累下来的业务规则、接口能力和验证方法,将成为企业持续使用AI的基础。

将单次配置交付沉淀为契约化、可审阅、可验证、可演进的组织能力
🔥🔥AI加持企业配置交付!🔥🔥
还在靠手工复制粘贴做跨环境配置迁移?
配置变更无记录、出问题难定位、回滚全靠猜?
来听AI智能编排与受控治理的结合与落地分享👇
⏰ 9月17日 14:00
锁定直播间,解锁企业配置交付新范式!
AI做配置识别,人把控授权边界,工具保障受控执行。
先预览、再授权、写完必校验,把配置从 “凑合用” 变成 “可治理”。
欢迎研发、实施、运维、技术管理者前来交流👏
素材:研发中心
编辑:杨入嘉
审核:朱 非、马 超