

前两天,处理了一个真实案例:一个长期无人维护的电商网站被入侵,攻击者可能已潜伏数月。
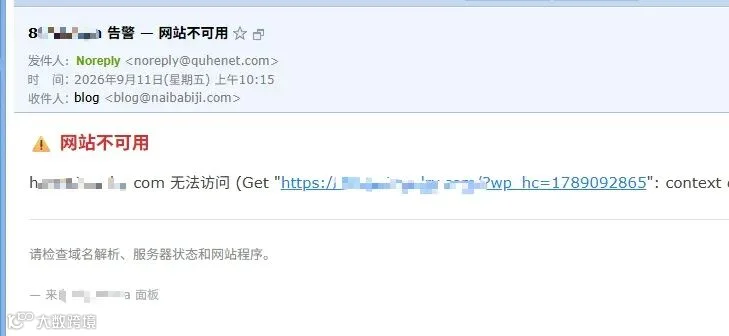
该网站使用提供的服务器,由客户自行维护内容与安全。服务器安装了 WP Panel 并开启了可用性监控。直到面板告警网站无法访问,介入排查后才发现,网站早已被植入多层后门。

最令人担忧的并非“网站被黑”,而是这几个月它看似运行正常。客户也表示许久未登录后台。若非此次宕机,下一次发现异常不知是何时。

进一步排查入侵记录发现,因时间久远,最初入侵漏洞已无法查证。但从后台可见,当时有 12 项核心、主题或插件更新长期未安装。虽无法确证攻击者具体利用哪个插件漏洞,但这表明网站长期处于高风险状态。尤其是已公开漏洞常被自动化扫描工具批量利用,AI 的普及也进一步降低了分析与改造攻击脚本的门槛。
此事件触动很大。开发 WP Panel 旨在帮助新手用户管理好服务器和 WordPress 站点。为此,特意加强了安全防护,在原有能力基础上,1.6.0 版本新增了一整套围绕“更早发现入侵”的监控机制。
注意,是“更早发现入侵”的监控,并非拦截入侵。任何工具都无法保证网站绝对不被入侵。它能做的是让你在出事早期收到信号,避免像本案例一样,直到网站无法访问才知晓。
一、案例中攻击者的操作手段
许多人误以为网站被黑仅是“首页被挂黑页”。实际攻击更为隐蔽,分阶段、埋暗桩。本次清理共发现四层持久化后门:
- 第一层:虚假插件。
表面正常,实则提供远程发文接口,甚至能偷偷创建管理员账号。 - 第二层:伪装成 Cloudflare 的“插件”。
复制自身至 WordPress mu-plugins 目录,并在后台隐藏。仅点击“停用”无法彻底清除。 - 第三层:数据库触发器。
攻击者在数据库埋入逻辑:一旦首页被编辑,自动将隐藏的垃圾内容重新插入。导致后台删除后,前台刷新即恢复。 - 第四层:应用程序密码。
利用合法的“应用程序密码”通过接口自动发文灌入垃圾。即便注销浏览器登录,其仍可运作。
四层叠加,加之日志过期、文件篡改及垃圾文章日期伪造,导致发现时追溯证据往往已消失。
二、为何“事后才发现”如此普遍
在企业网站中,事后才发现入侵非常普遍。绝大多数企业网站无专人打理,即便后台有更新提示,也常因担心“越更越卡”而视而不见。
此类网站建成后鲜少变动,主题插件不更新,管理员账号长期不变,极少有人登录后台查看。
真正的危险不在于“无人防守”,而在于“出事了却无人知晓”。
攻击者偏爱此类网站:慢慢获取入口,不急于一时,分几天至几个月逐步埋设持久化。前台无明显异常,网站照常打开。直到垃圾内容和流量拖垮服务器导致宕机,那已是最后一环,而非起始。
三、WP Panel 1.6.0 新增功能
围绕“更早发现”,1.6.0 在原有防护基础上新增以下能力:
1. 账号与凭据监控
监控管理员账号,当出现新增、降权或提权时第一时间告警。详细记录应用程序密码:新增时间、首次使用者、来源 IP 变化及撤销时间。本案攻击者正是利用应用程序密码长期自动发文。
2. 内容和设置监控
针对长期未维护网站,若突然出现大量文章或页面改动,极可能已被入侵。1.6.0 支持对文章、页面的集中发布、批量修改、删除、取消发布进行监控告警。首页改动也会通知(连续重复修改自动合并)。开放注册、默认角色变更同样会提示。
3. 数据库持久化对象监控
监控数据库中的触发器、事件、存储过程及函数,专门针对“内容删了又自动生成”的数据库后门。
4. 文件完整性基线
在开启文件锁且状态健康的站点,于站外保存代码文件指纹基线,监控核心、插件、主题、MU 插件等文件变动。正常维护更新后接受新基线,仅异常改动触发告警。
5. SQL 注入请求防护
在进入 PHP 前直接拦截高置信度 SQL 注入请求;同一可信来源反复触发将被临时封禁。注:此非完整 WAF,不检查 POST/JSON 请求体。
6. 禁用应用程序密码
新增站点开关。新建网站默认禁用应用程序密码,降低“遗留远程凭据被滥用”风险。已有网站升级后保持允许,不影响正在使用的手机 App、自动发布及第三方集成。
此外,1.6.0 还完善了临时维护窗口、IPv6 持久封禁、新建网站日志默认保留 14 天、WordPress 安全事件保留 90 天等细节。
四、若将此能力应用于该案例
若在网站被入侵前部署这些功能,发现过程可能如下:
-
攻击者创建应用程序密码 → 凭据监控记录新增。 -
假插件落盘并新增管理员 → 触发管理员变动及文件完整性告警。 -
植入数据库触发器 → 数据库对象监控报告。 -
短时间内集中发布数万篇文章 → 触发内容发布量异常告警。
抓住任一信号,即可在网站仍正常访问时开始排查,无需等到数月后宕机。
需强调:这些是“信号”而非“定罪”。它们不能证明网站一定被入侵,也不会自动删除数据。其价值在于让你在对的时间点介入。
五、WP Panel 1.6.0 的能力边界
1.6.0 版本不能保证网站不被入侵,仅解决“更早发现”问题。
SQL 防护仅处理 URL 层面高置信度结构,不检查请求体,不能替代完整 WAF,也不代表站点存在漏洞。
文件完整性基线仅管控文件,无法覆盖“纯数据库写入”(如通过合法接口发文),此类需靠数据库对象和内容监控发现。
刚建立基线仅代表“记录当前文件状况”,不等于“网站是干净的”。若恶意文件或未知凭据在基线建立前已存在,仍需人工复核。
所有监控默认仅告警留证,不会自动操作数据。删除文章、用户或插件等操作,始终需用户确认后执行。
监控生效的前提是配置好通知渠道并有人关注,否则仅是后台的一条记录。
写在最后
回到开篇案例。
网站被入侵难以完全避免,但“被入侵数月而不知”的情况完全可以改变。
WP Panel 1.6.0 旨在将发现异常的时间提前:从“网站打不开才发现”变为“刚出现异常行为即收提醒”;从“日志过期无从查证”变为“面板留存安全事件与证据”。
它不承诺网站刀枪不入,但至少避免你在数月后面对无法访问的网站却一无所知。
若你手头也有一批“建好后疏于管理”的网站,这次 1.6.0 版本值得升级。
对于建成后几乎不再更新内容的网站,正考虑增加更严格的“网站冻结”能力,在不影响访问前提下限制文件和关键数据修改。不过该功能目前仅为初步设想,不能代替漏洞修复和日常维护。
若网站确实无需后台、表单、会员或在线交易功能,使用纯静态 HTML 通常比保留一套长期无人维护的动态程序更省心。
WP Panel 官网 https://wp-panel.org