

大家好,我是AI紫队安全研究。建议大家把公众号“AI紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“AI紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。
关注视频号 “AI紫队安全研究” 不定期周五晚上10点直播。
导语
很多企业把HAProxy当作网络边界最信任的安全网关,负责SSL解密、流量负载均衡,认为边界设备足够可靠。
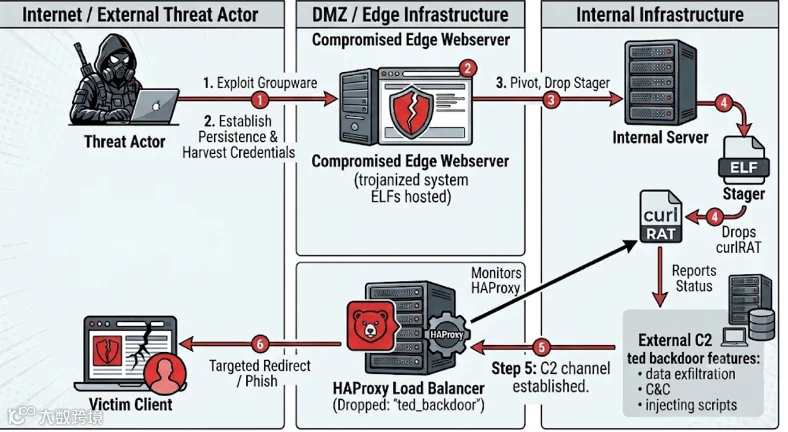
但Rapid7最新披露的Ted(ted backdoor)间谍活动,刷新高级间谍攻击的隐蔽下限:黑客不是外挂一个木马程序,而是直接把后门编译进HAProxy源代码内部。负载均衡对外正常提供业务,毫无异常;内部却偷偷拦截全部解密HTTP流量、窃取会话Cookie、篡改网页内容,并且自动清除全部访问日志。
本次攻击中等置信关联朝鲜APT组织,目标瞄准韩国汽车、媒体行业。整套工具包还包含被木马化的sshd、crond等Linux系统守护进程,搭配curlRAT远控。即便管理员翻看HAProxy自身日志,也找不到任何入侵痕迹。边界设备沦陷,意味着内网门户、用户访问流量全部暴露在黑客眼皮底下。
一、颠覆认知:后门不再是外挂程序,直接编织进HAProxy源码
绝大多数后门、WebShell,都是独立的程序、脚本,和正常业务软件分开运行。而Ted后门完全不一样:
黑客拿到服务器最高权限后,修改HAProxy 2.8.12源码,新增ted_plugin自定义过滤插件,重新编译生成二进制可执行文件,替换系统原有HAProxy程序。
它深度复用HAProxy原生能力:
调用官方Filter API、内存池、事件调度器、进程管理组件;
对外负载均衡业务完全正常,用户访问网站没有任何卡顿报错;
在软件内部拦截已经解密完成的HTTP流量,流量还没转发给后端业务服务器就被后门读取。
这不是HAProxy本身存在漏洞,前提是攻击者已经拿到服务器root权限,替换编译后的二进制文件。不是靠漏洞远程入侵,是拿到权限之后篡改可信软件本身。
秘密指令触发点:一张不存在的图片
黑客设计了一个隐蔽的触发路径:访问伪造图片地址 `/favorite_list_2x_m500_ico.jpg`,负载均衡器立刻切换为C2命令控制模式。
1. 接收到该特殊请求,命令内容通过命名管道传入系统;
2. Ted后门主动修改HAProxy内部连接计数器,把这条恶意请求记录直接抹掉;
3. 请求不会转发到后端业务服务器,后端日志、HAProxy统计日志均不会留下任何记录。
简单说:黑客下达完指令,日志层面仿佛什么都没有发生过,常规日志排查手段直接失效。
二、两大恐怖能力:偷凭据 + 将企业网关变水坑攻击平台
1、流量窃密:过滤抓取登录Cookie、会话凭证
后门可以按照IP地址、浏览器指纹、请求头规则,精准筛选流量。当用户访问登录页、后台管理面板,直接抓取:源IP、User‑Agent、Cookie、会话标识。所有解密后的http报文在抵达后端服务器之前就被黑客获取。管理员、员工登录账号会话直接被盗取。
2、动态篡改网页,对指定访客投放恶意载荷(水坑攻击)
这是本次攻击最危险的能力。
攻击者可以根据IP、浏览器指纹,甚至藏在`Accept‑Language`请求头内的密钥,精准识别目标访客:
只对特定人员篡改网页内容,普通用户看到正常页面;
注入恶意JS脚本,或者直接替换整个页面正文;
自动修改`Content‑Length`、删除`Accept‑Ranges`响应头,消除页面字节大小差异,浏览器不会提示异常。
企业自己的负载均衡器,沦为攻击自己访客的水坑武器。外部访问企业官网的人,都有可能收到被篡改的恶意页面,却浑然不觉。
三、全套Linux间谍工具箱,全系统持久驻留
Ted后门并不是单打独斗,黑客部署一整套工具链,多点驻留,就算HAProxy被修复清除,依旧保留服务器控制权:
1. 木马化系统守护进程
篡改`crond`、`atd`、`agetty`、`polkitd`、`sshd`等系统原生程序。程序对外功能完全不变,悄悄增加恶意逻辑。其中被篡改的sshd内置SSH键盘记录器,把管理员SSH登录输入的明文密码悄悄保存下来。
2. curlRAT远控木马
基于curl实现的轻量远控工具。默认每12小时向C2服务器上报,黑客开启快速模式之后缩短至30秒一轮询。
自带虚拟机沙箱检测:如果识别运行在虚拟机分析环境,直接拒绝执行,对抗安全人员逆向分析。同时包含监控HAProxy运行状态的看门狗线程,一旦HAProxy进程异常,及时上报攻击者。
攻击者还会修改文件时间戳,清理bash历史、审计日志,尽可能抹除入侵痕迹。
四、攻击溯源与威胁背景
Rapid7给出中等置信度归因:目标、加密算法、C2基础设施和APT37(Reaper)高度重合;部分代码命名习惯和Funnull行动的Nginx后门存在相似,但没有直接代码同源证据,不能100%下定论,也存在和Lazarus组织技术交叉痕迹。
攻击最早样本可以追溯到2025年年中,针对韩国汽车制造、媒体两大行业。报告发布时,本次攻击使用的C2域名已经全部失效DNS解析,只能依靠历史日志回溯。
重要警示:该攻击手法不局限HAProxy。这套源码编译植入的思路,可以复现到Nginx、Apache等任意开源边缘组件,风险具备普适性,不是韩国企业独有的威胁。
五、运维自查与落地防护清单
核心启示:边界负载均衡、反向代理这类网关设备,安全优先级不能低于业务服务器,不能只信任它输出的日志。
🛡️运维团队实操检查清单
1. 二进制完整性校验(最重要)
HAProxy、Nginx等组件,对比官方原版哈希值,检查本地编译替换的异常二进制;
不要直接使用来源不明自行编译的二进制包,优先使用官方软件源包管理安装;
定期做文件完整性监控(AIDE / OSSEC),监控`haproxy`、`sshd`、`crond`等关键系统二进制文件是否被篡改。
2. 日志不能完全信,必须做独立网络侧审计
不要单纯依赖HAProxy、Nginx应用层日志;
在网络镜像、旁路流量分析设备上做独立流量审计,弥补应用日志被恶意清除的风险。
3. 重点排查可疑特征
访问路径:`/favorite_list_2x_m500_ico.jpg`;
检查系统中被篡改守护进程:sshd、crond、atd、agetty、polkitd;
查找异常命名管道、临时日志,监控curlRAT特征行为。
4. 服务器权限管控
最小化root权限分配,服务器一旦被拿到root权限,大量防御机制会直接失效;
高危对外边缘服务器,做好登录审计,严防SSH密码泄露,防范SSH键盘记录器窃取凭据。
5. 威胁意识更新
传统思路:入侵发生在业务服务器。现在新战术:优先攻陷网关负载均衡,网关本身成为窃密、投毒武器。
🛡️安全行业反思
1. 可信软件不再绝对可信
攻击者不再只是新增病毒文件,直接修改开源软件源码再编译。进程名、服务名全部都是正常名字,进程列表看不出任何异样。只看进程、只看应用日志的检测思路会彻底失效。
2. 边界网关是新的攻击高地
负载均衡、反向代理、SSL终止服务器,能够看到全部解密流量。一旦沦陷,等于把全部业务流量拱手交给黑客,还可以向下游访客投放水坑攻击。
3. 日志不可信时代来临
高级APT已经具备篡改应用内部计数器、删除内存日志、清理磁盘审计记录的能力。只靠业务自身日志排查入侵,很可能什么都查不到,旁路镜像、内存行为分析、二进制完整性校验缺一不可。
很多企业把防护重心放在后端业务服务器,却忽略了网络边界的负载均衡器。而黑客恰恰盯上这个所有人都信任的位置。
结尾互动
你们线上环境是否部署HAProxy/Nginx这类边缘负载均衡?有没有做过二进制完整性校验?运维、安全同行欢迎转发,警惕这种编译植入的高级后门。
加入知识星球,可获取权益
一、"全球高级持续威胁:网络世界的隐形战争",总共26章,为你带来体系化认识APT,欢迎感兴趣的朋友入圈交流。
二、为什么加入?
职场瓶颈期找不到突破方向?安全项目落地缺成熟方案?面对APT攻击、勒索病毒不知如何构建防御体系?
三、在这里,你能获得的不只是资料包,而是直接对接行业专家的「私人顾问服务」
✅ 职业发展「精准导航」
1v1简历优化:针对安全岗(渗透测试/安全运营/合规等)拆解JD,突出核心竞争力;
晋升避坑指南:从工程师到安全负责人,分享晋升路径,避开「技术强但管理弱」的晋升陷阱;
技能栈规划:根据你的基础(应届生/3年经验/资深专家)定制学习路线,比如从0到1学SOC安全建设、APT威胁狩猎。
✅ 安全方案「对症开方」
实战方案库:含医疗/制造业/等行业的勒索防御、数据安全合规、供应链安全加固方案(附落地工具清单+成本测算);
架构设计咨询:小到EDR选型,大到零信任体系搭建,提供「预算效果」平衡的最优解(已帮10+企业节省40%防护成本)。
✅ 圈子资源「直接对接」
大厂安全负责人拆解真实案例(如某支付公司攻防对抗的实战复盘);
四、适合谁?
想突破职业天花板的安全工程师/架构师;
需快速落地安全项目的企业负责人;
关注行业动态的安全爱好者或IT从业人员。

喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。