
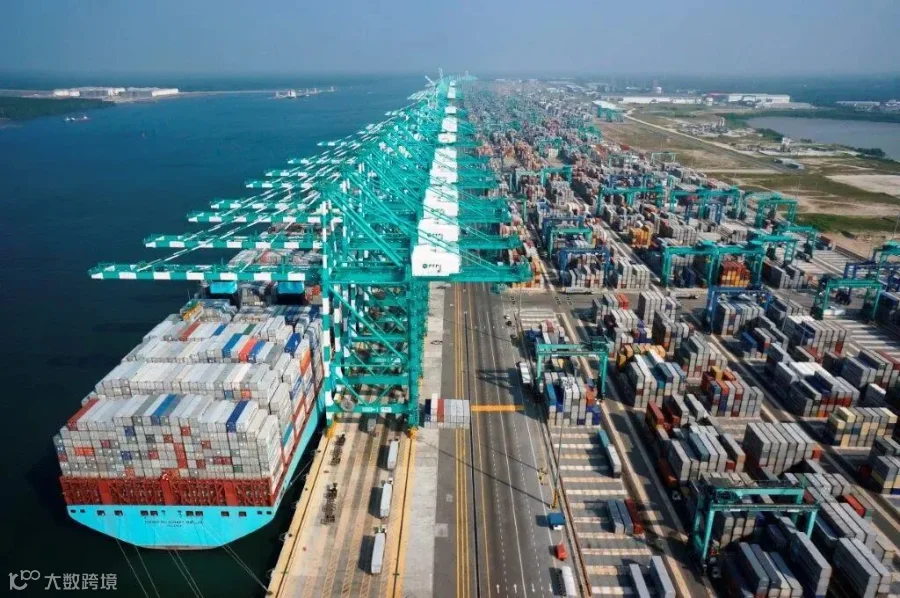
马来西亚丹戎帕拉帕斯港(Tanjung Pelepas Port,PTP,由马士基与马来西亚企业集团 MMC 合资运营)近日发生网络安全事件,导致集装箱码头运营一度暂停数小时。港口方面随后启动系统恢复并逐步重启业务,马士基表示,部分船舶可能因此出现延误。
据《The Loadstar》报道,事件发生在 9 月 9 日午夜前后。马士基证实,PTP 发生“网络安全事件”,受影响系统目前已经恢复,码头运营正在逐步恢复。马士基表示,公司正与 PTP 保持密切协调,并积极处理可能产生的运营影响。
码头系统受影响,业务逐步恢复
进一步信息显示,PTP 于当地时间 9 月 9 日 23 时 34 分发现异常,受影响的主要是码头运营系统。为控制风险,港口立即隔离相关系统,并暂时停止部分集装箱码头作业,随后于 9 月 10 日开始逐步恢复运营。
PTP 方面表示,正在与网络安全专家合作调查事件,并采取额外安全措施。同时,目前没有证据表明客户数据遭到未经授权的访问。
从目前船舶动态来看,事件造成的即时影响相对有限。Lloyd's List Intelligence 数据显示,大多数计划中的集装箱船进出港仍在进行,暂未出现明显的港外船舶排队。不过,马士基已经提醒客户,部分船舶可能出现延误。
PTP 是马来西亚重要的集装箱中转枢纽,网络安全事件对船舶调度、堆场管理、闸口作业和货物处理等数字化环节都可能产生影响,因此其恢复进度也受到航运和货代市场关注。
“勒索软件攻击”说法尚未得到官方确认
值得注意的是,9 月 11 日有网络安全信息平台称,勒索软件组织 Direwolf 将 PTP 列入其“受害者名单”,并声称获取了相关内部数据。
但目前这一说法尚未得到 PTP、马士基等方面的独立确认。相关网络安全平台也明确指出,该名单属于攻击组织自身的说法,尚不能证明实际发生了数据窃取或泄露。
港口网络安全风险持续受到关注
事实上,港口已经成为网络攻击重点关注的基础设施之一。
2017 年,APM Terminals 旗下包括鹿特丹、纽约在内的 17 个码头曾受到 NotPetya 勒索软件攻击,部分码头的订舱、通信和货物处理受到影响;2021 年,南非港口运营商 Transnet 遭遇勒索软件攻击,德班等集装箱码头运营一度中断。
2022 年,印度贾瓦哈拉尔·尼赫鲁港集装箱码头遭网络攻击并停运 5 天;2023 年,日本名古屋港也曾因勒索软件攻击导致码头业务中断两天。
随着船舶调度、集装箱追踪、闸口和堆场管理越来越依赖数字系统,港口网络安全已经不仅是 IT 问题,也可能直接影响船期和供应链稳定性。