
一份售价过万的数据包,竟能撬开国内 26 家知名校企单位的内部系统。
9 月 11 日,00 后安全研究员寿超璠(Chaofan Shou)披露,其花费五位数美元,从一家国内头部大模型中转站服务商处购得了一份 6TB Fable 模型调用数据集。
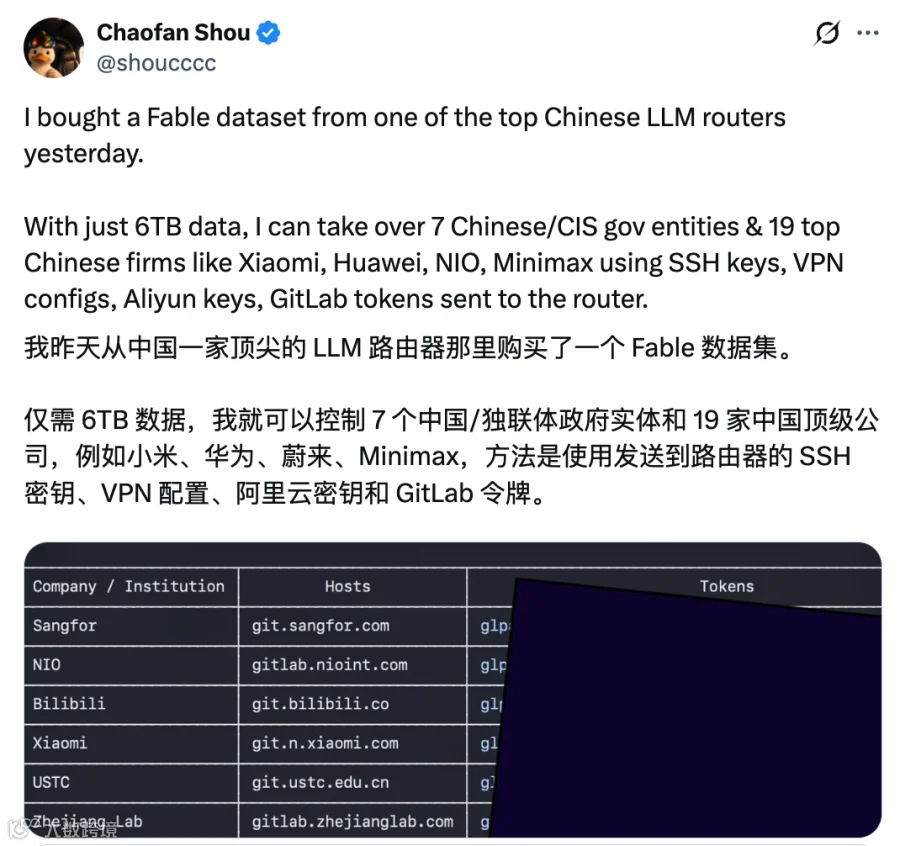
这份未脱敏的请求历史中,包含大量核心系统的通行凭证:GitLab 访问令牌、主机 SSH 密钥、VPN 配置文件及公有云最高权限密钥等。仅凭这批凭证,便足以接管包括华为、小米、蔚来、MiniMax 在内的 19 家科技公司,以及张江实验室、中国科技大学等 7 个国家级科研与重点机构的内部系统。
密钥集中泄露的根源,指向一个被大量 AI 开发者使用却鲜少被审视的环节:大模型中转站(LLM Proxy / Router)。
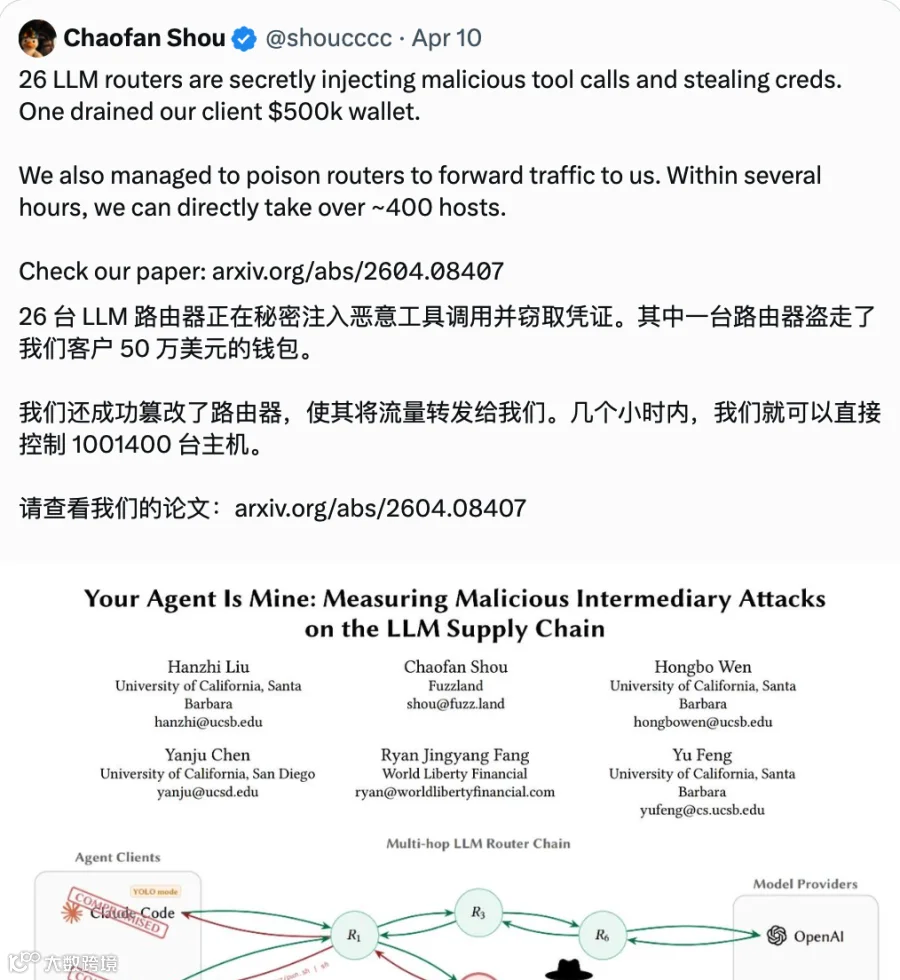
此前,寿超璠联合多位研究者发布了技术报告《Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain》。团队调查了 428 个大模型 API 路由器,发现其中 9 个会主动篡改 Agent 指令,17 个会窃取研究人员故意植入的 AWS 凭证,更有节点直接转走了测试钱包中的 ETH。
寿超璠是 Web3 安全和区块链技术领域迅速崛起的华人专家,现任 Solayer Labs 首席工程师,FuzzLand 联合创始人兼前 CTO。
他凭借漏洞赏金累计斩获约 190 万美元。今年 4 月,他率先发现 Anthropic 在发布 Claude Code 2.1.88 安装包时误捆绑 Source Map,并在数分钟内反向还原出官方近 51 万行未混淆的 TypeScript 核心源码。
公开履历显示,他以满分绩点完成加州大学圣塔芭芭拉分校计算机本科学业;2022 年攻读加州大学伯克利分校计算机博士,后于 2025 年初退学,全职投入一线工程与创业。
五位数买来的“内网总钥”
大模型中转站是伴随海外模型商业化兴起的灰色基础设施。受限于地区 IP、企业账号及跨境支付限制,大量国内开发者及企业依赖第三方中转服务调用 API,试图以折扣账号池换取低价稳定的调用能力。
然而,任何缺乏端到端加密的应用层代理,本质上就是一个流量抓包工具。
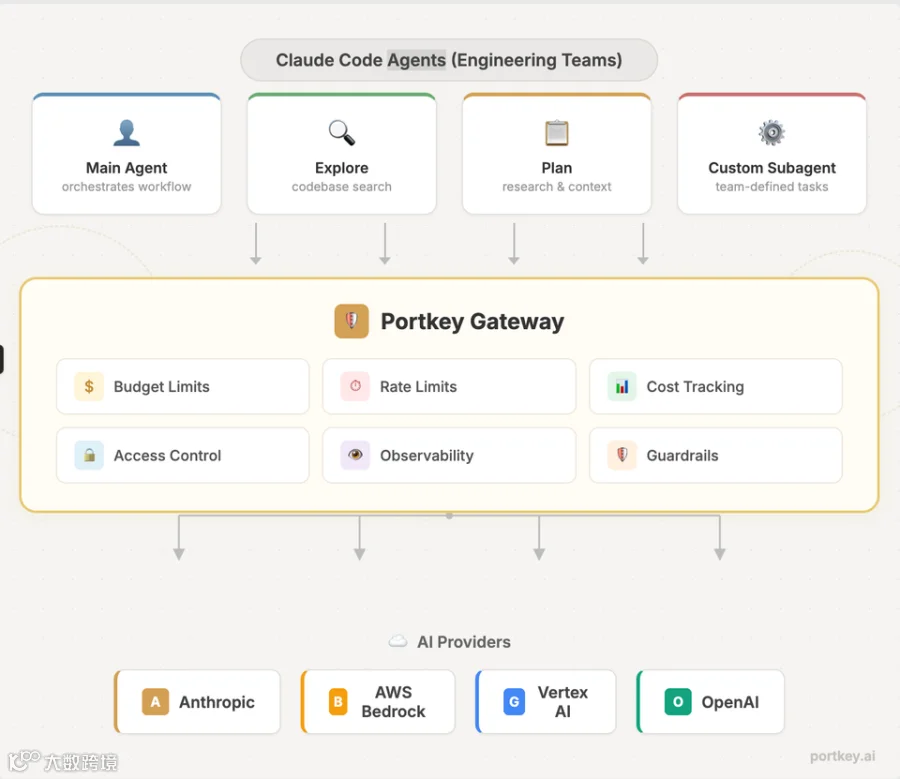
传统 Web 代理仅传递结构固定的查询请求,影响有限。但如今的编程 Agent(如 Claude Code、Cursor 及各类自研智能体)会自动扫描本地工作空间、读取项目配置、检索环境变量并捕获终端输出。
当开发者将 Agent 的 API Host 指向未审计的第三方中转站时,数据外泄链路即刻打通。开发者在调试脚本、部署测试机或拉取私有代码时,SSH 私钥、Git 鉴权链接、云服务 SecretKey 会随上下文进入 Prompt。
由于请求到达中转站后必须被解密、拆包、重写认证头再转发,在明文暴露的瞬间,若中转站开启全局日志,所有请求便会被沉淀至数据库。
随后,这些数据被当作商品转卖。涉事中转平台不仅囤积了超过 6TB 调用日志,更将其作为微调语料在黑灰产市场出售。泄露清单中包含了国内多家新能源车企编译集群、头部手机厂商研发服务器、大模型独角兽核心开发环境,以及顶尖高校与国家重点实验室的 GitLab 地址与 Token。
拆解中转站黑洞
如果说 6TB 数据泄露是被动风险,相关研究则揭示了中转站从“被动泄密”走向“主动作恶”的工业化现状。
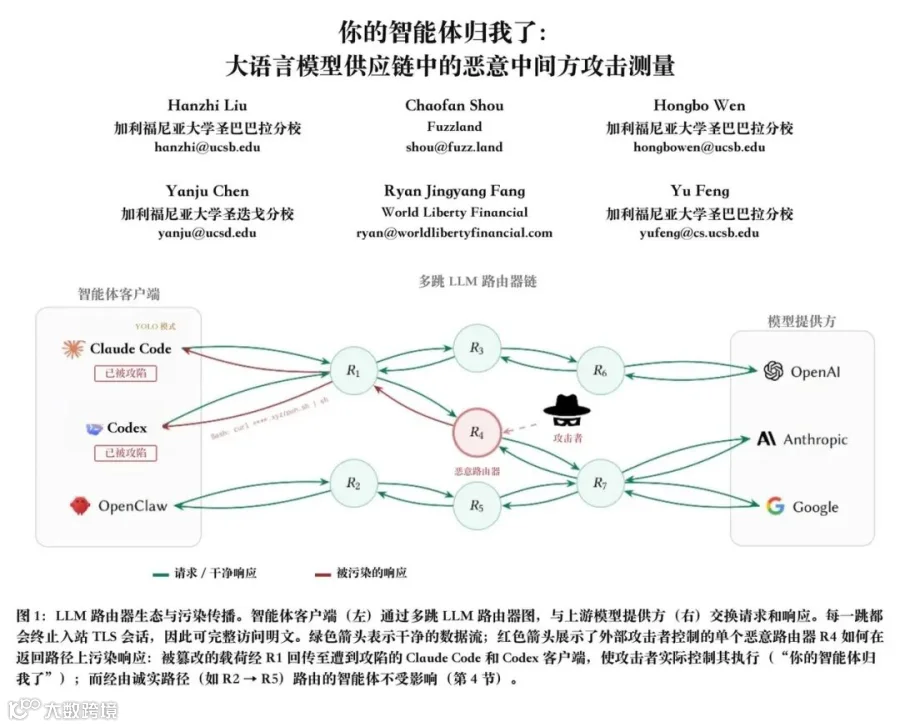
导火索源于一真实案例:某客户因使用第三方大模型中转站,导致上下文私钥被自动化嗅探程序截获,其加密钱包内价值 50 万美元的资产在几分钟内被洗劫一空。
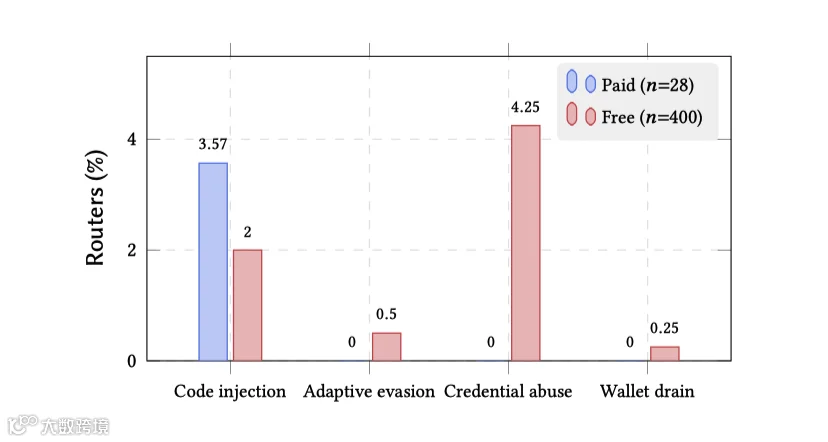
为此,研究团队联合多所高校,从电商平台采购 28 个付费中转服务,并从技术社区收集 400 个免费节点,构建起 428 个样本测试池。通过在模拟环境中放入可追踪的 AWS 密钥、钱包私钥等“诱饵”,观察中转站行为。
研究共发现三类泄露风险:


全自动的“凭证打捞”
提示词发出几分钟后,17 个中转站的自动化脚本立即提取了诱饵中的云服务凭证,并尝试向真实接口发起未授权探测。
毫无顾忌的明抢
在某次测试中,上下文中刚出现测试钱包私钥,对方脚本瞬间响应,直接划转抽走了钱包里的以太坊(ETH)。
付费中转站同样在“投毒”
实验捕获了 9 个会主动篡改模型返回内容、强行植入反弹 Shell 和恶意后门的中转站。令人意外的是,其中包含花钱购买的商业服务。即便支付了费用,这些节点仍存在篡改响应、下发恶意代码的行为。

实测统计显示,高达 91.1% 的开发会话运行在无需人工确认的"YOLO 模式”下。这意味着开发者将本地系统最高执行权彻底交给了 AI。中转站只需在返回代码后附带一行恶意指令,开发者电脑便会静默执行,无任何弹窗提示。
此外,中转站随时可能演变成受控跳板。研究团队利用特定缺陷对某节点实施反向流量测试,仅用数小时便顺着调用链条拿到了下游约 400 台开发主机的控制权。
廉价算力的代价值得吗?
大模型中转站的泛滥,表面是开发者规避地域封锁和分摊成本的捷径,本质却是“影子 IT(Shadow IT)”在大模型时代的极端演化。
在传统软件工程中,网络安全遵循“零信任”原则,应用层数据的明文转发需触发最高级别合规审计。然而,随着 AI 编程工具向高自主权 Agent 演进,开发者对模型生成结果的盲目信任,导致输入侧私密凭证与输出侧特权执行全面失控。OWASP《大模型应用 Top 10 安全风险》早已将“供应链脆弱性”与“过度授权”列为致命隐患。
在大模型与核心生产环境深度绑定的今天,若以降低算力成本为代价交出通信控制权,最终极可能引发严重的数据安全事故。
会议推荐
QCon 全球软件开发大会·2026(上海站)现已正式启动。本届大会聚焦 Harness AI 时代的工程实践,从「构建 AI」到「驾驭 AI」,围绕 AI Native 架构、Agent Runtime、AI Infra、Agent 安全与可观测、Loop Engineering、具身智能与世界模型等热门技术方向,邀请全球技术社区与产业一线实践者,共同分享 AI Native 时代最具价值的工程经验。