一
当地时间2026年9月10日,英伟达创始人兼CEO黄仁勋在旧金山举行的高盛科技会议(Goldman Sachs Communacopia + Technology Conference) 上明确表示:

“网络安全很可能成为AI的下一个主要应用场景。”
黄仁勋指出,AI模型正在加速计算机编程的自动化,而这一趋势正在从根本上重塑网络安全的供需格局——代码被生成、被利用、被修复的速度都在被AI推向人类无法企及的水平。
二
黄仁勋的逻辑并不复杂,可以用一个链条概括:
具体来说,有三点值得关注:
|
环节 |
现状 |
|
攻击端 |
AI赋能的网络攻击数量同比暴涨72%,攻击速度提升10倍以上 |
|
防御端 |
传统防火墙、入侵检测设备完全无法拦截新型AI攻击手段 |
|
商业模式 |
网络安全系统需要全天候运行,企业愿意付费让其持续运转 |
黄仁勋将网络安全视为编程的“自然延伸”。他指出:“编程的衍生产品当然是找bug,而其衍生产品,也就是一个巨大的市场,被称为网络安全。”
与响应提示词的编程助手不同,基于AI的网络安全系统需要持续运行。黄仁勋认为,这意味着企业愿意付费让其全天候运转——这会成为一个长期、持续消耗AI推理算力的场景,而不是只有用户发起请求时才调用模型。
三
当前,网络安全行业正经历一场深刻的技术范式变革。据华创证券指出,行业正从“AI辅助安全”向“AI原生安全”演进:安全产品不再将AI作为附加功能,而是将大模型推理能力、知识图谱关联分析、智能体自主决策深度嵌入安全架构的核心。
①预测性防御:通过大模型对全球漏洞披露、暗网情报、攻击者行为模式的实时学习,提前预判攻击向量,实现“未攻先防”
②自主化响应:安全智能体可自主执行威胁狩猎、隔离受感染资产、动态调整访问策略,将响应时间从小时级压缩至秒级
③持续进化:防御系统通过对抗性训练与红蓝对抗的闭环反馈,持续学习新型攻击模式,形成“攻击-防御-进化”的动态平衡
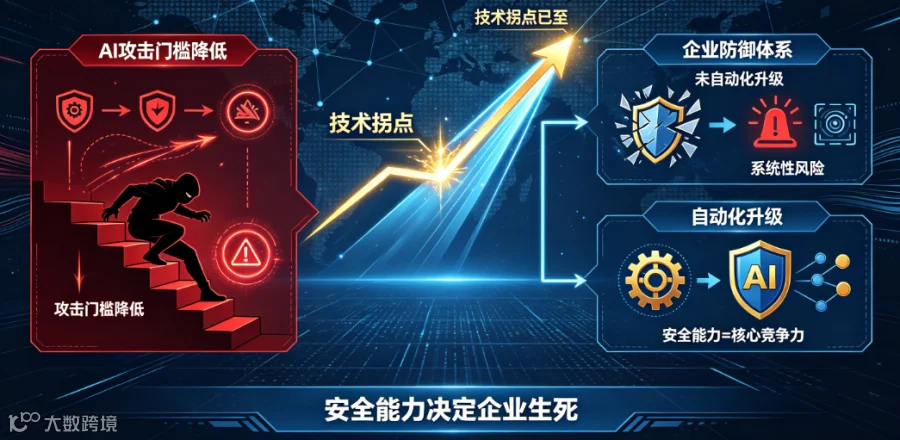
当前,AI攻击工具已实现轻量化、平民化、低成本化,而AI防御产品的研发门槛高、落地成本高、迭代速度慢,导致“攻击容易、防守困难”的局面长期存在。

行业最新监测数据印证了这一趋势:2026年AI赋能的网络攻击数量同比暴涨72%,攻击速度提升10倍以上,攻击变种数量提升300%。
四
五
随着AI全面落地,网络安全行业诞生了大量前所未有的全新安全场景:
1
大模型数据安全:企业、政务机构大规模落地私有大模型和AI办公系统,核心风险就是数据泄露。员工输入机密数据、训练数据明文存储、模型推理日志泄露等问题成为最高发的安全事故。2026年国内AI数据安全细分市场规模突破205亿元,是增速最快的细分赛道。
2
AI模型自身安全防护:大模型存在模型投毒、样本污染、后门植入、参数窃取等全新风险。一旦模型被投毒,会持续输出错误信息、泄露机密数据,对企业业务造成致命影响。
3
AIGC内容安全与合规:AI自动生成图文、视频、代码的能力普及后,虚假信息、侵权内容、诈骗内容泛滥成灾。AIGC内容智能审核系统、AI虚假内容识别等成为企业AI上线的必备前置条件。
4
智能自动化安全运营:AI攻击速度快、变种多、全天候爆发,传统人工安全运维完全跟不上节奏。AI安全运营平台、自动化威胁研判成为企业刚需。
5
AI算力与基础设施安全:AI训练依赖大规模算力集群,算力集群的越权访问、恶意入侵、算力盗用成为全新风险,催生出AI算力安全网关、集群访问管控系统等新型产品需求。
六
坦率来说,黄仁勋的论调存在一种微妙的自洽性:
如果没有AI,就没有AI驱动的攻击,也就不需要AI驱动的防御;
但正因为AI在加速发展,AI攻击才会越来越多;
越多的攻击,就越是证明“AI防御”的必要性;
而“AI防御”越被需要,英伟达的芯片、模型和生态就越不可或缺。
这是一种“问题即需求”的完美商业闭环。
从行业本质来看,AI+网络安全的逻辑确实是扎实的:
AI在重塑各行各业数字化模式的同时,制造了海量新型安全漏洞、新型攻击手段、新型合规风险,倒逼政企全行业持续加码安全投入。
AI不是网络安全的替代品,而是网络安全产业最大的“增量引擎”。
也许黄仁勋真正的意思是——
不要害怕AI引发的安全问题,那正是下一个万亿市场的入场券。
你觉得AI的下一个爆点会是网络安全吗?