欧盟重罚TikTok 3.45亿欧元,儿童数据保护合规成出海企业必修课[k]
DPC处罚TikTok:默认公开与“黑暗模式”触碰GDPR红线[k]

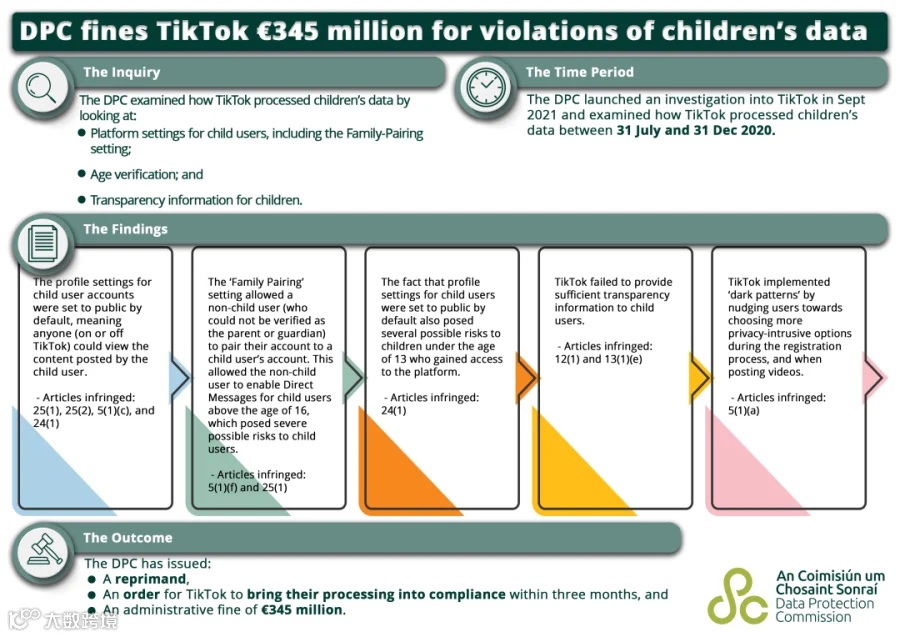
2023年9月15日,爱尔兰数据保护委员会(DPC)宣布对TikTok有限公司处以3.45亿欧元罚款,理由是其违反《通用数据保护条例》(GDPR)中关于儿童个人数据保护的规定[k]。
DPC调查发现,TikTok在2020年7月31日至12月31日期间,将儿童用户的个人资料默认设为公开,允许任何人查看其发布内容,未落实“数据最小化”和“默认隐私保护”原则,违反GDPR第5(1)(c)、第24(1)和第25(2)条[k]。此外,该设置对13岁以下儿童构成额外风险,违反第12(1)条[k]。
EDPB裁定“黑暗模式”构成不公平设计[k]
在跨境争议解决机制下,欧盟数据保护委员会(EDPB)审查认定,TikTok在用户界面上使用“黑暗模式”(dark patterns),诱导儿童选择公开账户[k]。注册和视频发布弹窗中,通过视觉引导鼓励用户点击“跳过”或“立即发布”按钮,使选择私密设置变得复杂且隐蔽[k]。
EDPB指出,此类设计违反GDPR第5(1)(a)条的“公平原则”,平台不得设置阻碍用户行使隐私权利的机制[k]。同时,EDPB对TikTok年龄验证机制有效性表示严重怀疑,未满13岁用户可轻易绕过限制[k]。
最终决定与合规要求[k]
DPC于2023年9月1日采纳EDPB意见,认定TikTok违反GDPR多项条款,包括第5(1)(a)、5(1)(c)、5(1)(f)、12(1)、13(1)(e)、24(1)、25(1)和25(2)条[k]。处罚措施包括:
1. 对违规行为发出正式警告;
2. 要求在决定通知之日起三个月内完成合规整改;
3. 处以3.45亿欧元行政罚款[k]。

全球儿童数据保护立法比较[k]
中国:以14周岁为界,强化监护人同意机制[k]
我国《儿童个人信息网络保护规定》明确“儿童”指未满14周岁的未成年人,处理其个人信息须取得监护人同意,并将其列为“敏感个人信息”[k]。《个人信息保护法》进一步确立特殊保护原则,要求企业履行更高标准的告知义务,并赋予监护人删除权[k]。
当前制度特点包括:以14周岁为分界线实施特殊保护;强调监护人作为同意主体;加重信息处理者责任;对委托处理与数据转让设置额外评估程序[k]。但在用户画像、定向推送等新技术场景下,对儿童的专项规制仍显不足[k]。

一般意义上国内儿童信息保护法源
美国:COPPA为核心,联邦与州立法协同[k]
美国以《儿童在线隐私保护法案》(COPPA)为核心,适用于13周岁以下儿童的个人信息处理[k]。COPPA要求网站和在线服务运营商必须获得可验证的家长同意,并限制数据收集范围、存储期限及第三方披露行为[k]。
企业需采取合理安全措施,如加密、访问控制、指定专人管理等,保障儿童数据安全[k]。此外,《儿童互联网保护法案》(CIPA)扩展了保护范围至17岁以下未成年人,侧重过滤有害内容[k]。
各州亦出台补充性法规,如加州“网络橡皮擦法案”规定18岁以下用户有权要求删除其网络发布内容,并限制针对未成年人的定向营销[k]。
欧盟:GDPR确立高标准,强调设计默认合规[k]
GDPR规定处理16周岁以下儿童数据须获得监护人同意,成员国可在13至16周岁间调整年龄门槛[k]。平台必须以儿童可理解的语言提供隐私政策,确保透明度[k]。
此外,2009年《关于保护儿童个人数据的第2/2009号意见》仍具指导意义,特别针对学校场景下的生物识别、健康数据和视频监控提出限制性要求[k]。
出海企业合规启示[k]
TikTok案警示出海企业:即便未主动面向儿童提供服务,只要实际存在儿童用户或处理其数据,即可能受到监管[k]。企业应评估以下问题:
- 是否存在14岁以下(中国)、13岁以下(美国)、16岁以下(欧盟)用户?
- 应用商店年龄分级是否允许低龄用户下载?
- 产品设计风格是否吸引儿童或青少年?
- 实践中是否可合理预见大量儿童用户?[k]
建议企业完善隐私政策,设立监护人数据删除请求通道,并全面审查数据收集、默认设置、用户界面设计及年龄验证机制是否符合目标市场法规要求[k]。


美国发布针对电动汽车充电桩的网络安全准则草案